Oszustwa

Clover Health ujawnia naruszenie danych po ataku socjotechnicznym na konta pracowników
Inwestycyjna pułapka. CSIRT KNF ujawnia masową kampanię
Hakerzy polują na polskie fabryki i sektor kosmiczny. Rusza budowa specjalnego zespołu
Firma wysyła mu laptop i pensję. On pracuje dla Korei Północnej
EY bada naruszenie danych w zewnętrznym systemie zgłoszeń wsparcia
23andMe zapłaci 18 mln dolarów po wycieku danych genetycznych milionów klientów
Ponad milion kampanii phishingowych wykorzystuje ukryty tekst do omijania filtrów AI
Perfekcyjna iluzja e-sklepu. Jak rozpoznać fałszywe sklepy online i nie stracić pieniędzy?
Hasło Alert – Twój osobisty radar w świecie wycieków
SeasonalInvite: fałszywe e-kartki instalują legalne narzędzia RMM i otwierają drogę do przejęcia stacji roboczych
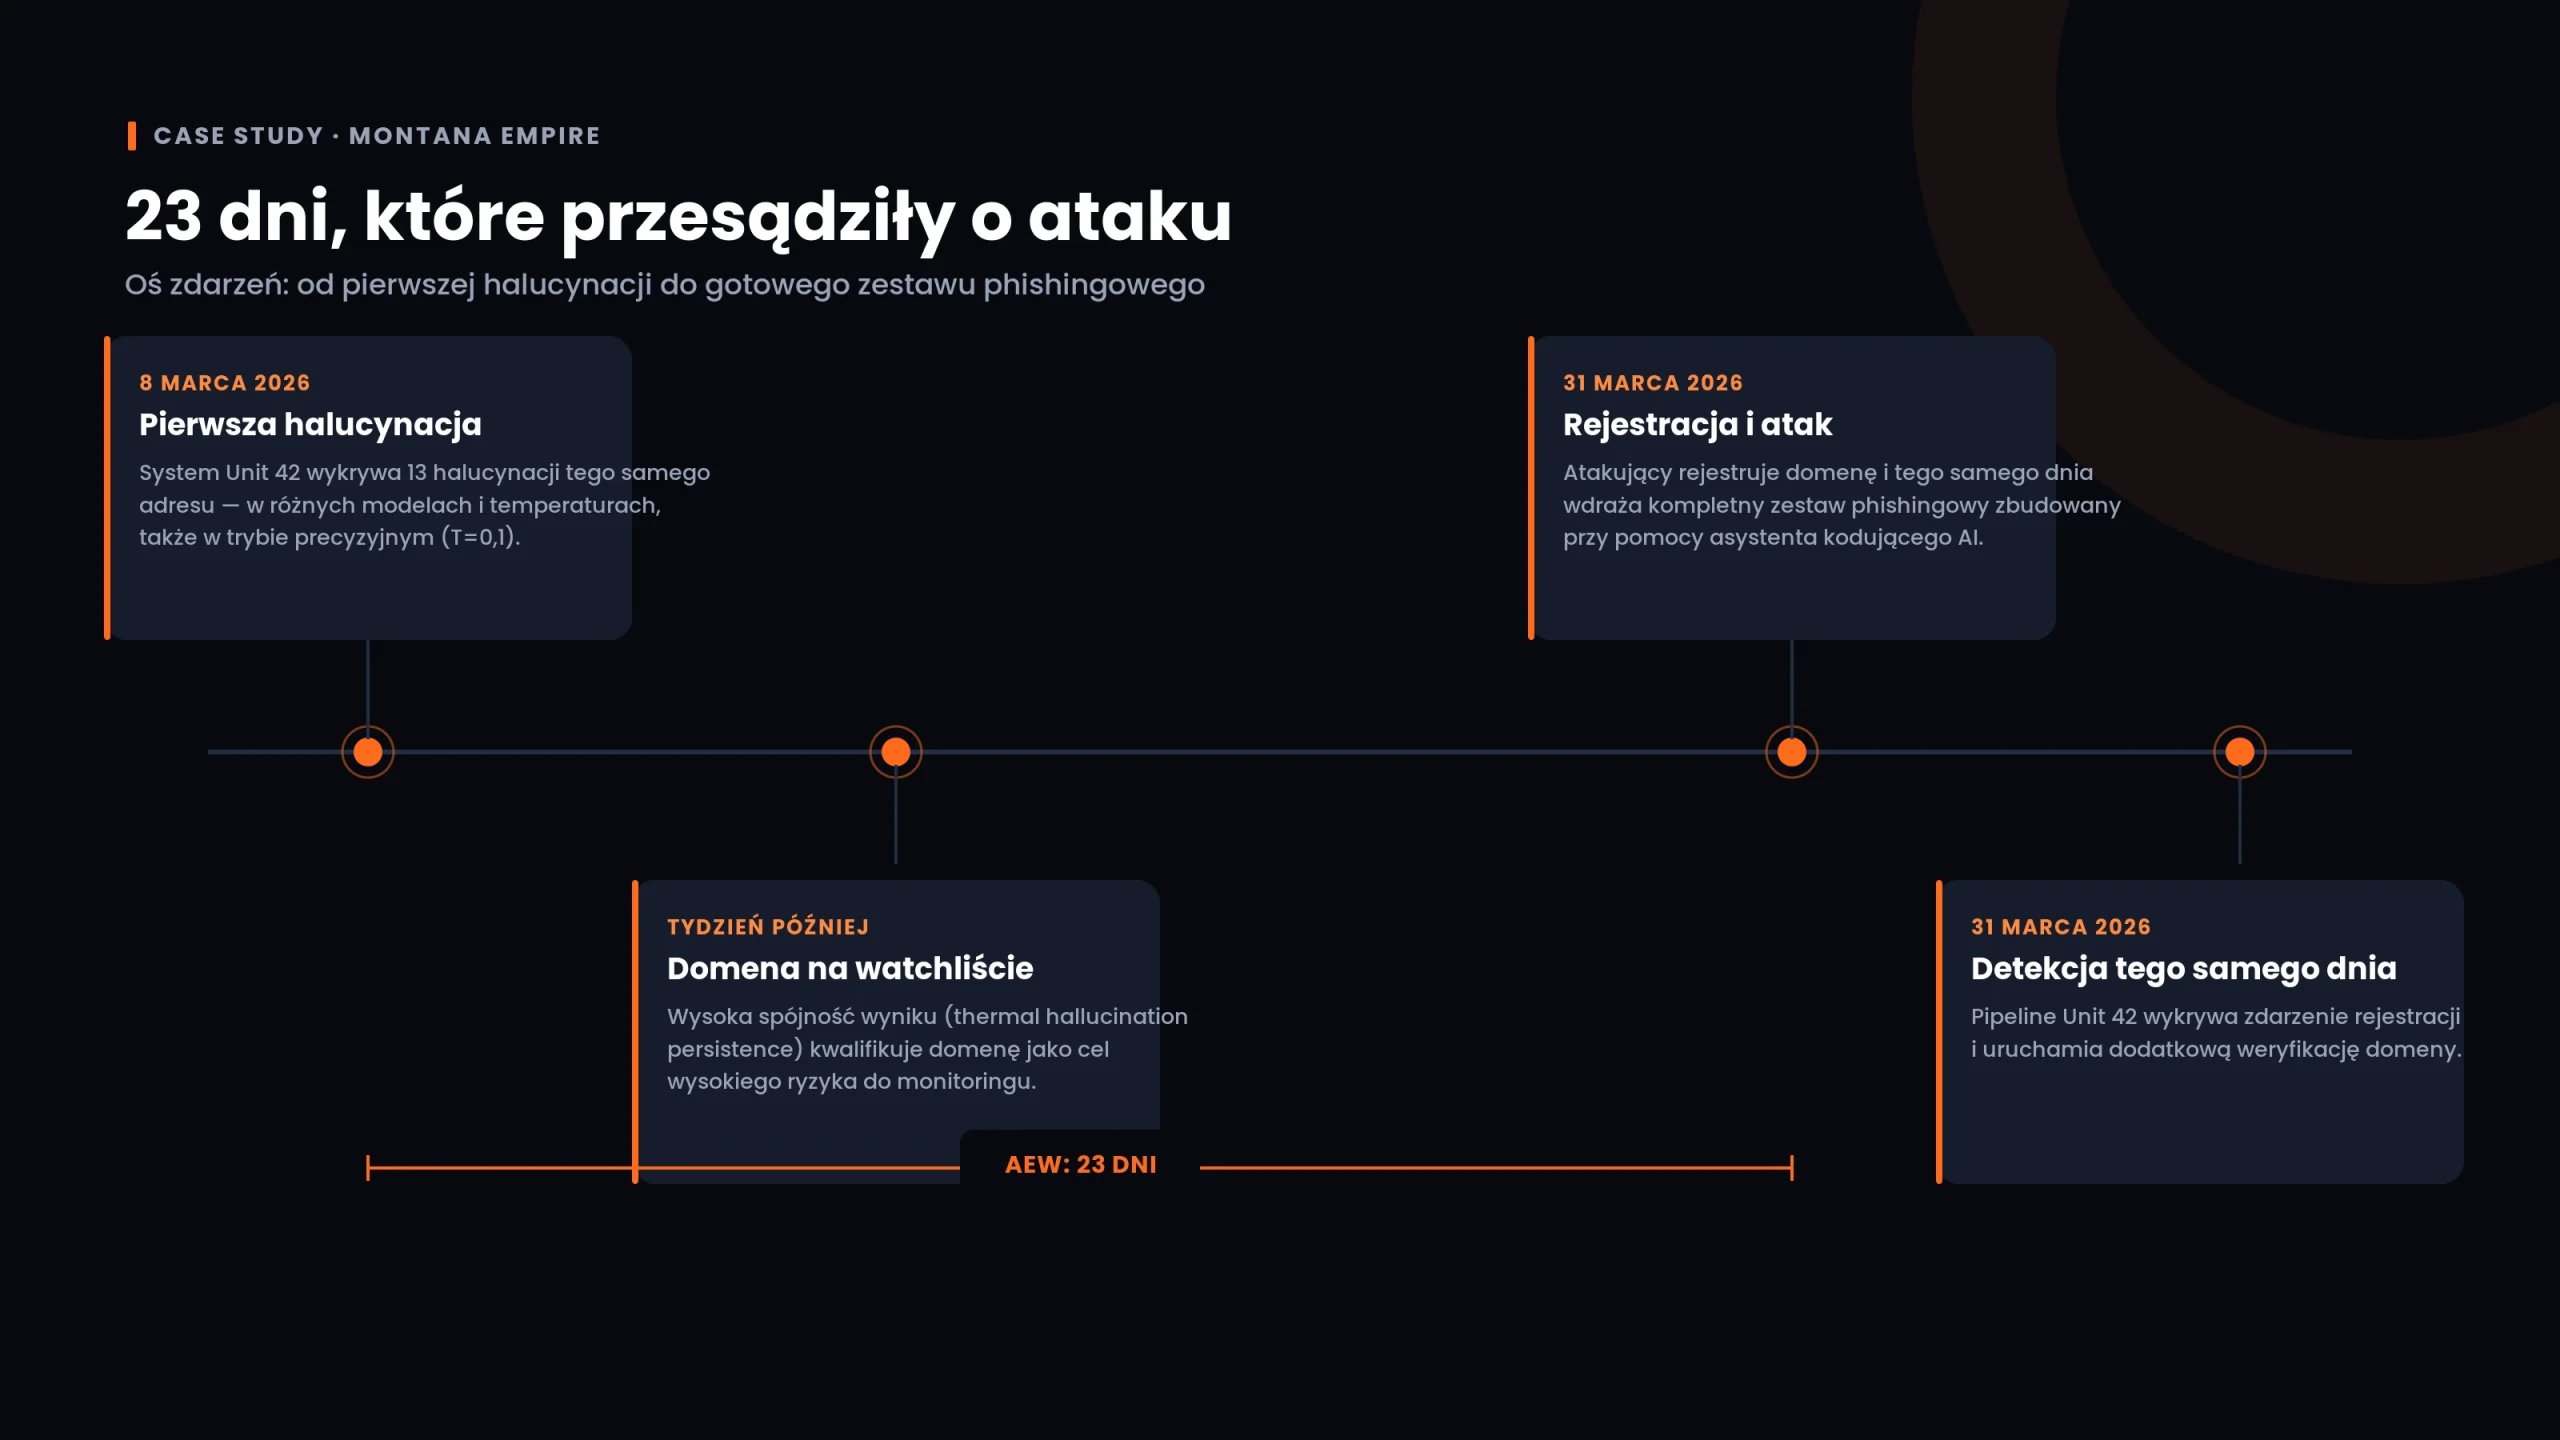
LLM Poisoning. Jak i dlaczego halucynacje AI pomagają hakerom?
„Wszyscy mają nosić spersonalizowane kody QR”. Afera o dystopijny nakaz Macrona
Fałszywe skiny i giveawaye na transmisjach live. Jak streamerzy tworzą iluzję drogich nagród
Nowa technika spoofingu uderza w zabezpieczenia poczty e-mail
ScamBuster: AI odpowiada na phishing i zbiera dane o oszustach e-mailowych
OAuth Client ID Spoofing w Microsoft Entra ID umożliwia cichą enumerację kont
Forg365 atakuje Microsoft 365: phishing device code i przejęcie sesji omijają klasyczne MFA
Błędna konfiguracja serwera ujawniła trzy kampanie Evilginx wymierzone w Microsoft 365
Wielka Brytania stawia zarzuty w sprawie Russian Coms, platformy do spoofingu połączeń wykorzystywanej w oszustwach
Nadużycie API GitHub przez „ghost accounts” w masowej kampanii rekonesansowej
Kolejny poważny exploit w krypto! Błąd kosztował miliony dolarów
Microsoft wzmacnia domyślne zabezpieczenia w Entra ID i Microsoft 365
Uśpione konta GitHub pomagają atakującym ukryć rekonesans i mapować struktury organizacji
Fałszywa rejestracja passkey w Microsoft Entra umożliwia przejęcie kont Microsoft 365
Fałszywe maile od Ptak Warsaw Expo. Mamy potwierdzenie incydentu
Oszustwo na BLIK: Zobacz jak nie stracić pieniędzy
Oszustwo na Booking.com wraca na wakacje. Fałszywe wiadomości na WhatsApp wyłudzają dane kart
Fałszywa weryfikacja konta na Facebooku jako skuteczna przynęta phishingowa
DEBULL i device code phishing: nowa metoda przejmowania kont Microsoft 365
RedWing: malware-as-a-service na Androidzie ułatwia oszustwa bankowe i przejęcia urządzeń
Kampania phishingowa podszywa się pod rozmowy rekrutacyjne znanych marek i kradnie konta Google
Ataki przez Microsoft Teams: fałszywe wsparcie IT dostarcza malware EtherRAT
Oszustwo z podszyciem pod Play pod pozorem podwójnej płatności za fakturę
Cyberprzestępcy podszywają się pod biskupów, kardynałów i parafie
Wyciekły dane gości polskich hoteli. Atak na system
Sieć proxy służąca do dystrybucji malware’u – zakłócona
Książulo z zakazem wstępu do Gołębiewskiego? Influencer wpisany na czarną listę
Fałszywy SMS o opłacie za parkowanie. Jak działa to oszustwo i jak nie dać się okraść
SMS o nieopłaconym parkingu? Uważaj na oszustów
Kampanie phishingowe przeciw hotelom w Europie i Azji stawiają na trwały dostęp do środowiska
Adaptacyjny phishing rośnie w siłę. Kampanie dopasowują atak do urządzenia i systemu ofiary
Phantom squatting: halucynowane przez AI domeny stają się nowym narzędziem phishingu i malware
Twoje konto Netflix jest zablokowane? Nie – to oszuści chcą Twojego hasła i danych karty
Chińska grupa APT atakuje Indie. Ma jasny cel
Deepfake, gov.pl i fałszywa inwestycja. Jak oszuści przejmują zaufanie do instytucji
Korzystasz ze Skrill? Ktoś chce przejąć twoje konto.
Oszustwo na kamienie szlachetne. Kobieta zaciągała kredyty
Kto puka do drzwi? Jak wideodomofony zmieniają codzienne bezpieczeństwo?
Fałszywy SMS „paczka z DPD”. Jak oszuści wyłudzają dane Twojej karty
Zakaz social mediów – co było do przewidzenia – nie działa, rząd chce jeszcze więcej tego samego