Wykorzystanie modeli AI w malware nie jest już nowym pomysłem. Coraz częściej można zauważyć różne techniki włączania modeli językowych bezpośrednio w działanie złośliwego oprogramowania. Na Kapitanie opisywaliśmy między innymi PromptLock, który wykorzystywał modele do generowania skryptów, a także PROMPTSPY, gdzie Gemini pomagał malware podejmować decyzje podczas interakcji z interfejsem urządzeń z systemem Android.
Tym razem badacze Cisco Talos opisali CLOSEDQUORUM, kolejny przypadek malware wykorzystującego AI jako element swojej logiki. Implant komunikuje się z czterema różnymi modelami, a na podstawie zwracanych przez nie odpowiedzi wybiera kolejny krok.
Cztery modele i głosowanie
CLOSEDQUORUM to implant dla Windows napisany głównie w Go, z dodatkiem kodu C, wykorzystywanego do bezpośrednich operacji systemowych. Po uruchomieniu zbiera podstawowe informacje o zainfekowanym hoście, między innymi jego nazwę, wersję systemu Windows, architekturę oraz posiadane uprawnienia.
Zebrane dane są następnie przekazywane do czterech modeli: DeepSeek, Qwen, Mistral i Gemini. Każdy z nich otrzymuje przygotowany wcześniej prompt i na jego podstawie zwraca decyzję w określonym formacie JSON. Odpowiedzi są zliczane, a implant wykonuje akcję, która otrzymała najwięcej głosów. W przypadku remisu wykorzystywana jest stała kolejność priorytetów. Najwyżej znajduje się DeepSeek, następnie Qwen i Mistral, a na końcu Gemini.
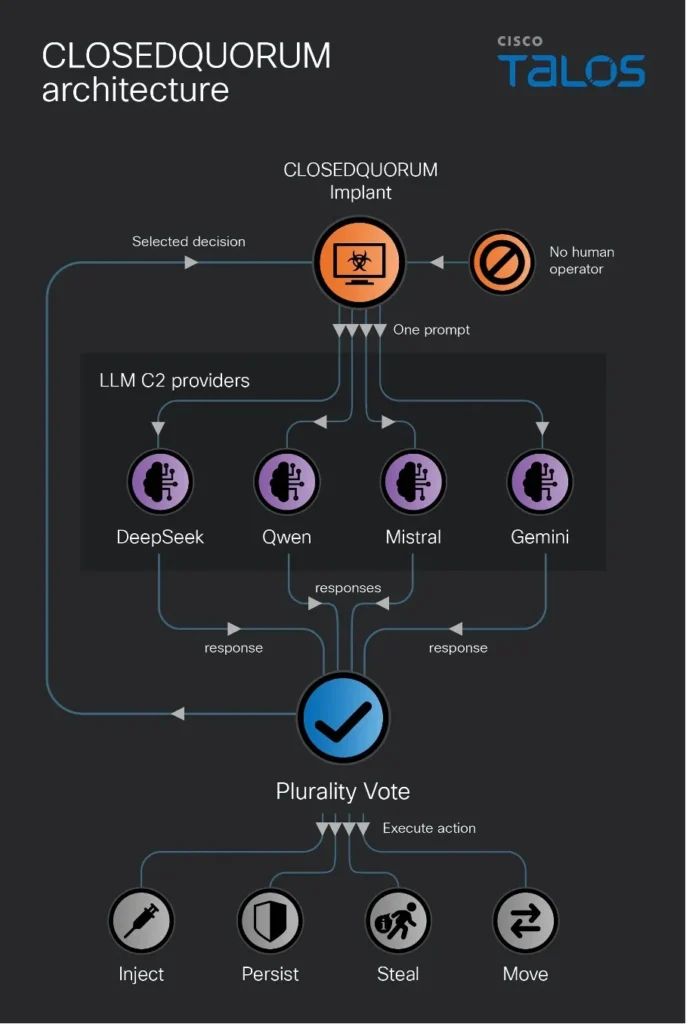 Architektura CLOSEDQUORUM. Źródło: Cisco Talos
Użyty prompt ogranicza możliwości wyboru do kilku wcześniej przygotowanych akcji: steal, inject, persist i move. o ile odpowiedź modelu zostanie zwrócona w nieprawidłowym formacie lub wskazana akcja nie znajduje się na predefiniowanej liście, wynik jest odrzucany.
Przy tak skonstruowanym mechanizmie każdy z modeli pełni funkcję konsultanta sugerującego najlepszą w jego ocenie decyzję, natomiast ostateczna akcja jest wybierana przez algorytm zaimplementowany w kodzie malware, który zlicza otrzymane głosy.
Cztery możliwe decyzje
Po zliczeniu głosów malware podejmuje próbę wykonania akcji, która otrzymała ich najwięcej. Tutaj mamy już do czynienia raczej z klasycznym zestawem technik wykorzystywanych przez malware dla Windows.
Decyzja steal uruchamia równolegle mechanizmy odpowiedzialne za dump pamięci LSASS, kradzież haseł zapisanych w przeglądarkach oraz wyszukiwanie danych portfeli kryptowalutowych.
W przypadku inject wykorzystywany jest Process Hollowing albo Early Bird APC Injection. Pierwsza technika polega na uruchomieniu procesu w stanie wstrzymanym i zastąpieniu części jego kodu własnym payloadem. W drugim przypadku kod zostaje zakolejkowany do wykonania przez mechanizm APC jeszcze zanim proces rozpocznie swoje normalne działanie.
Akcja persist skupia się na mechanizmach utrzymania dostępu. Badacze Talos wykryli między innymi wykorzystanie klucza Run w rejestrze Windows, zadań w Harmonogramie zadań oraz trwałych subskrypcji WMI.
Czwartą opcją dostępną dla modeli jest move. Sugeruje działania związane z przechodzeniem na kolejne systemy w środowisku. W publicznie analizowanej wersji CLOSEDQUORUM nie znaleziono jednak funkcji obsługującej tę decyzję. Model może więc ją wskazać, ale analizowany build nie posiadał implementacji mechanizmu, który wykonałby tę akcję.
C2 trochę inaczej
Podczas gdy typowy implant otrzymuje kolejne polecenia z infrastruktury kontrolowanej przez atakującego, CLOSEDQUORUM przekazuje część procesu decyzyjnego do API dostawców modeli językowych.
Nie oznacza to jednak, iż operator zostaje pominięty. Złośliwe oprogramowanie raportuje wyniki przez webhook Discorda. Trafia tam podsumowanie zawierające wybory modeli językowych, parametry wykonania akcji oraz uzasadnienia tych decyzji. Informacje zebrane z zainfekowanego systemu również są przesyłane po wcześniejszym zaszyfrowaniu i zakodowaniu.
Taki ruch do API modeli językowych sam w sobie nie musi być wystarczającym wskaźnikiem, iż na danym hoście dzieje się coś nieprawidłowego. Znacznie więcej mówi zestawienie go z innymi zachowaniami, takimi jak dostęp do LSASS, wstrzykiwanie kodu czy tworzenie mechanizmów utrzymania dostępu.
Na razie bez potwierdzonej kampanii
Co istotne, jak dotąd nie potwierdzono wykorzystania CLOSEDQUORUM w rzeczywistych atakach.
Publicznie odnaleziona wersja zawiera placeholdery zamiast adekwatnych kluczy API i webhooka Discord. W tej formie nie jest więc kompletnym, działającym implantem. Analiza wcześniejszych buildów wskazuje jednak, iż deweloper przygotowywał wersje z danymi operatora wstrzykiwanymi podczas kompilacji. Talos połączył również autora z aktywnością na forach przestępczych.
Podsumowanie
CLOSEDQUORUM nie opiera się na szczególnie nowych technikach po stronie samego malware. Kradzież poświadczeń, wstrzykiwanie kodu, mechanizmy utrzymania dostępu czy lateral movement to dobrze znane elementy wielu wcześniejszych kampanii.
Inny jest sposób wyboru kolejnych działań. Zamiast otrzymywać każdą instrukcję bezpośrednio od operatora, implant przekazuje informacje o hoście do kilku modeli językowych, zbiera ich odpowiedzi i na tej podstawie uruchamia jedną z wcześniej przygotowanych akcji.
Jest to więc kolejny przykład wykorzystania AI wewnątrz malware, ale w innym miejscu łańcucha.