×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Ransomware
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Genshin Impact 7.2 zabierze wszystkie siedem narod...
Holenderska policja zatrzymała 24-latka podejrzewa...
Amerykańskie i europejskie służby ostrzegają przed...
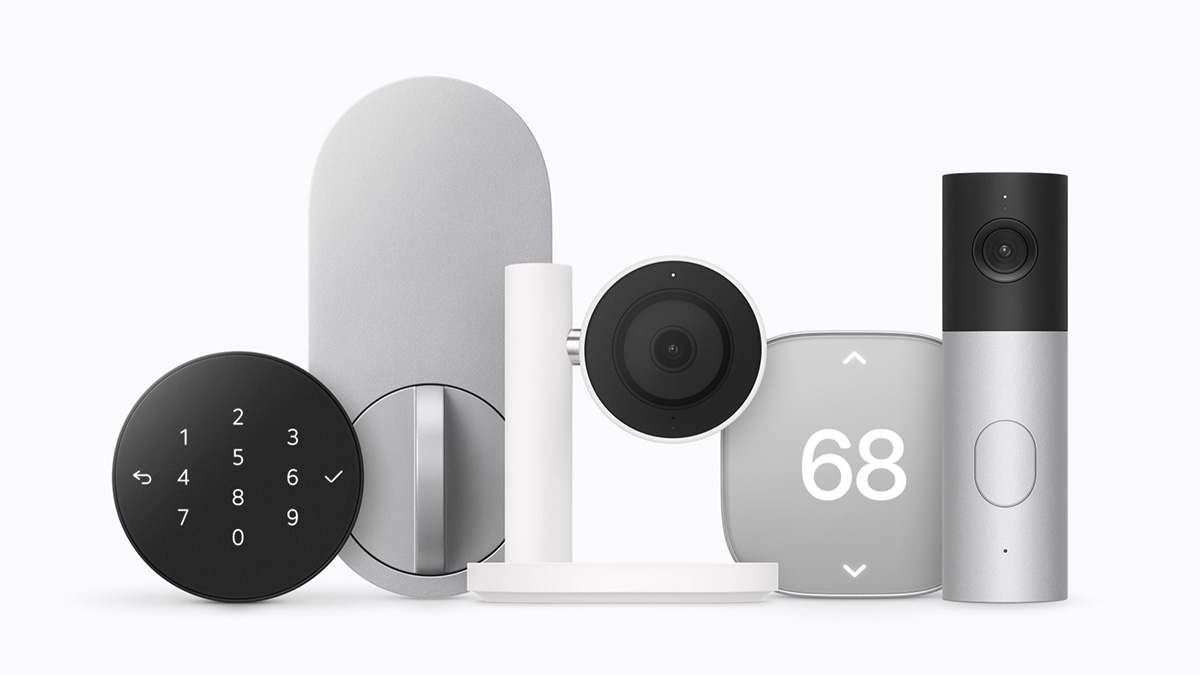
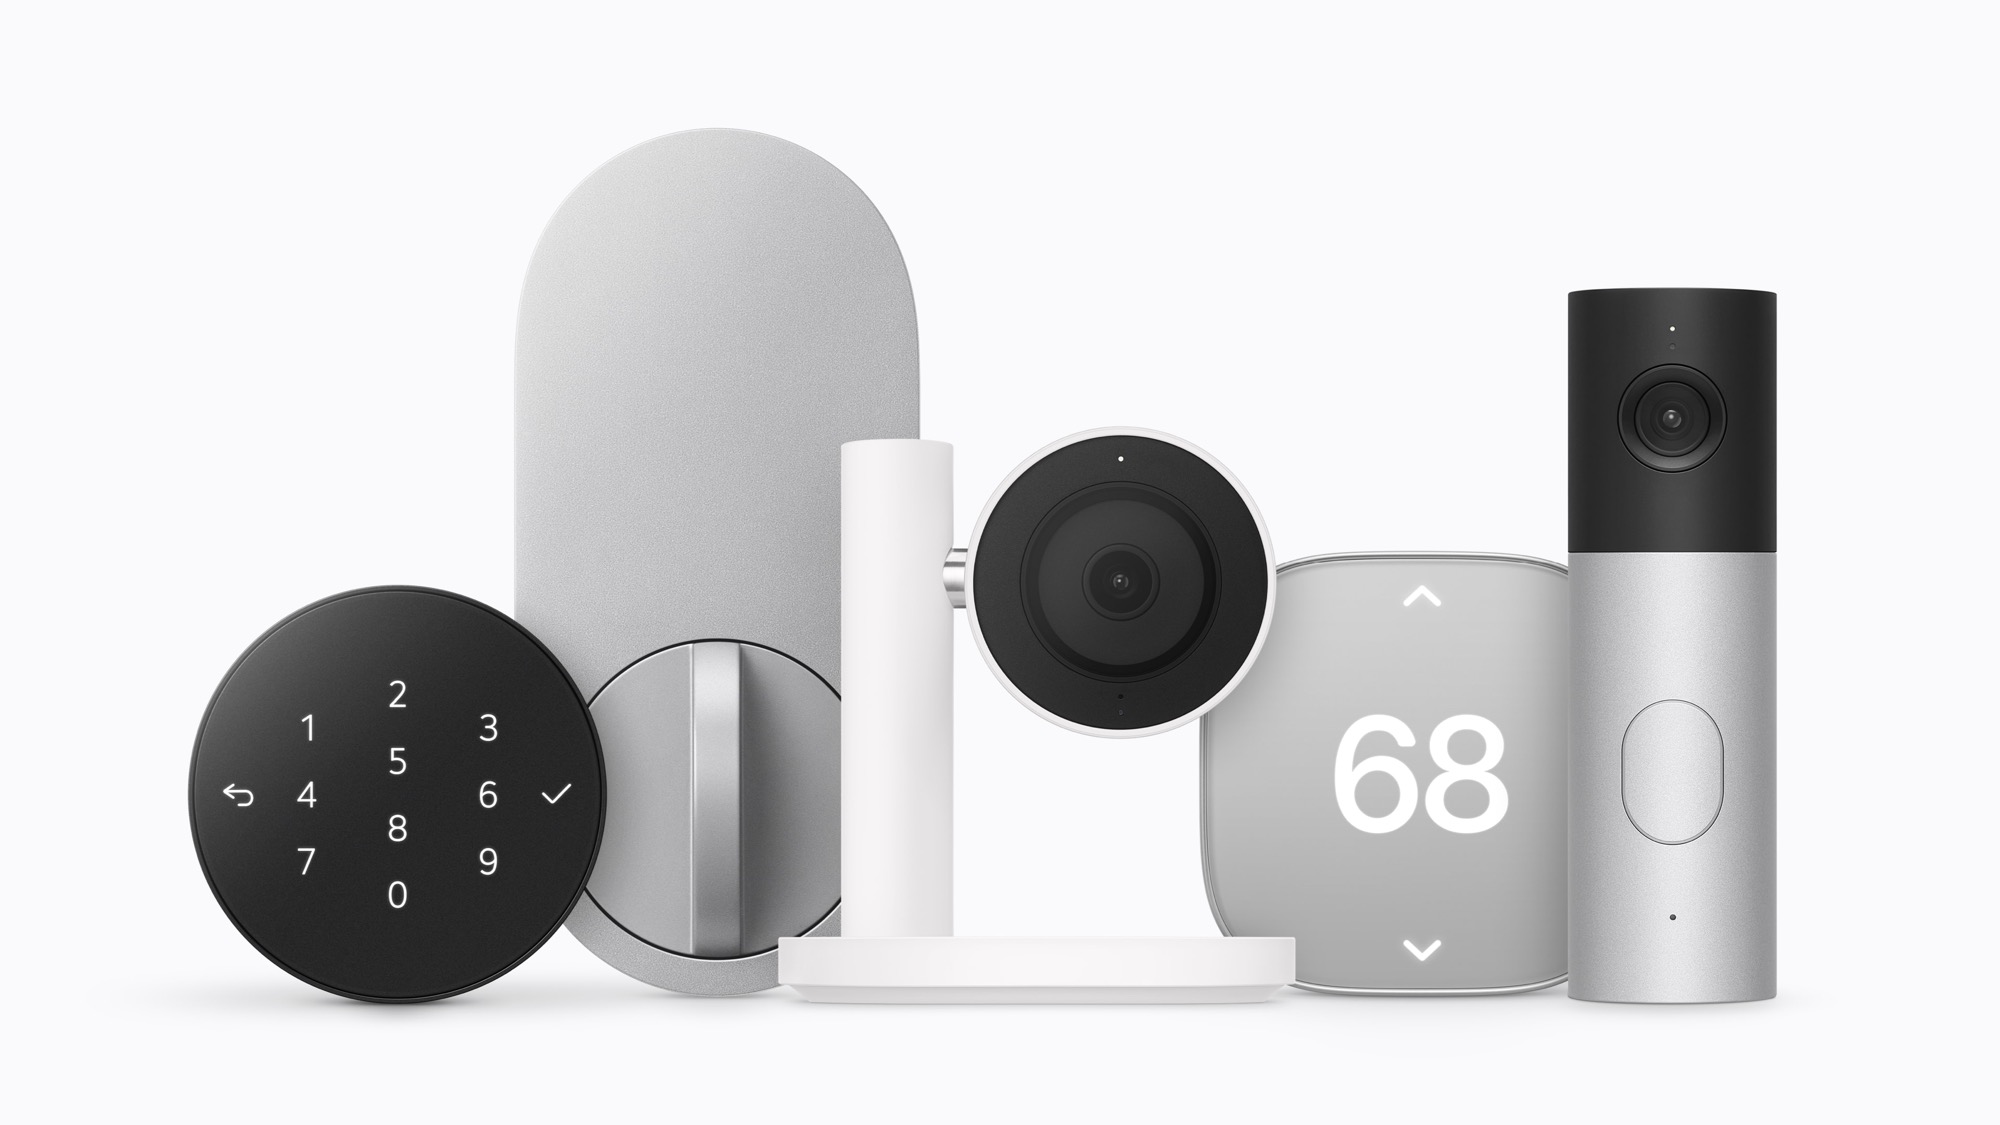
Apple przedstawia kolekcję Apple Home – gamę akces...
Apple Home Collection oficjalnie. Prześwietlamy ce...
Apple bierze się za smart home na serio. I robi to...
Apple Home Collection zaprezentowane
Aresztowanie eksperta od reagowania na ransomware ...
Q3 2026: rekordowa fala ataków ransomware uderza w...
Atak ransomware na IDCF Cloud sparaliżował usługi ...
Apple wymyślił smart home na nowo. Tylko logo na o...
Afiliant programu RaaS przejął okup, omijając oper...
Cyberodporność USA pod presją po serii ataków na i...
Były inżynier skazany za zablokowanie tysięcy urzą...
Operation KillSwitch: służby rozbiły ransomware Ki...
Keio i Tokyo Metro ujawniają incydenty cyberbezpie...
Atak na FBI oznaką wewnętrznej wojny ShinyHunters?...
Uwaga na złośliwa reklamę od Google’a. Potrafi osz...
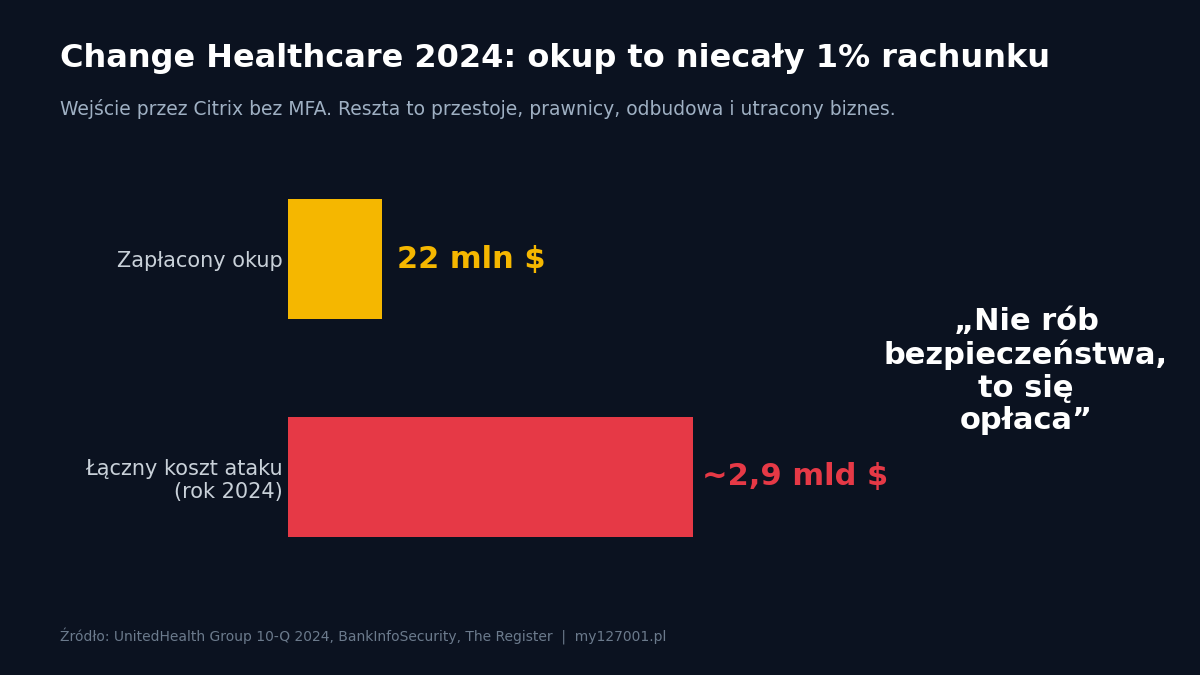
„Nie rób bezpieczeństwa, to się opłaca” – co mówi ...
ShinyHunters przejmuje stronę wyciekową Clop i gro...
Sektor produkcyjny odpowiada za 22% ofiar ransomwa...
Settra ransomware atakuje środowiska VPN. Nowy war...
Tylko 0,5% firm odzyskuje działanie zgodnie z cele...
Skazanie dewelopera Conti pokazuje, iż organy ścig...
Ukraiński programista Conti skazany w USA na czter...
Mantax Otax: nowe zagrożenie dla Androida łączy ra...
Tajne dokumenty Bundeswehry trafiły do sieci. Cybe...
Aurora ransomware wykorzystuje Cursor AI do przysp...
Bezpieczne zarządzanie serwerami plików w środowis...
Atak Rhysida na administrację Berlina przed wybora...
ATF potwierdza incydent cybernetyczny po deklaracj...
Nadużycia Cursor Agent w atakach ransomware: jak c...
Ransom Busters podszywa się pod firmę odzyskującą ...
Akira ransomware wykorzystuje tryb awaryjny Window...
Chińska grupa APT wykorzystuje ransomware jako zas...
Atak Akira w Safe Mode: obejście EDR, eksfiltracja...
DeadLock ransomware wykorzystuje blockchain, by ut...
Wzrost aktywności ransomware po spokojniejszym II ...
Ziemia zniknęła za księżycem Marsa. Pierwsze takie...
Jak zbudować skuteczną ochronę przed ransomware
DevMan RaaS rozwija portal afiliacyjny i automatyz...
Ataki ransomware na uczelnie wyższe rosną w 2026 r...
MsaRAT grupy Chaos ransomware ukrywa komunikację C...
Ransomware w 2026 roku: nowa grupa pojawia się nie...
Ofiary ransomware nie usuwają słabych punktów po i...
ENCFORGE atakuje środowiska AI: ransomware wykorzy...
Atak ransomware na Fairlife: Anubis grozi ujawnien...
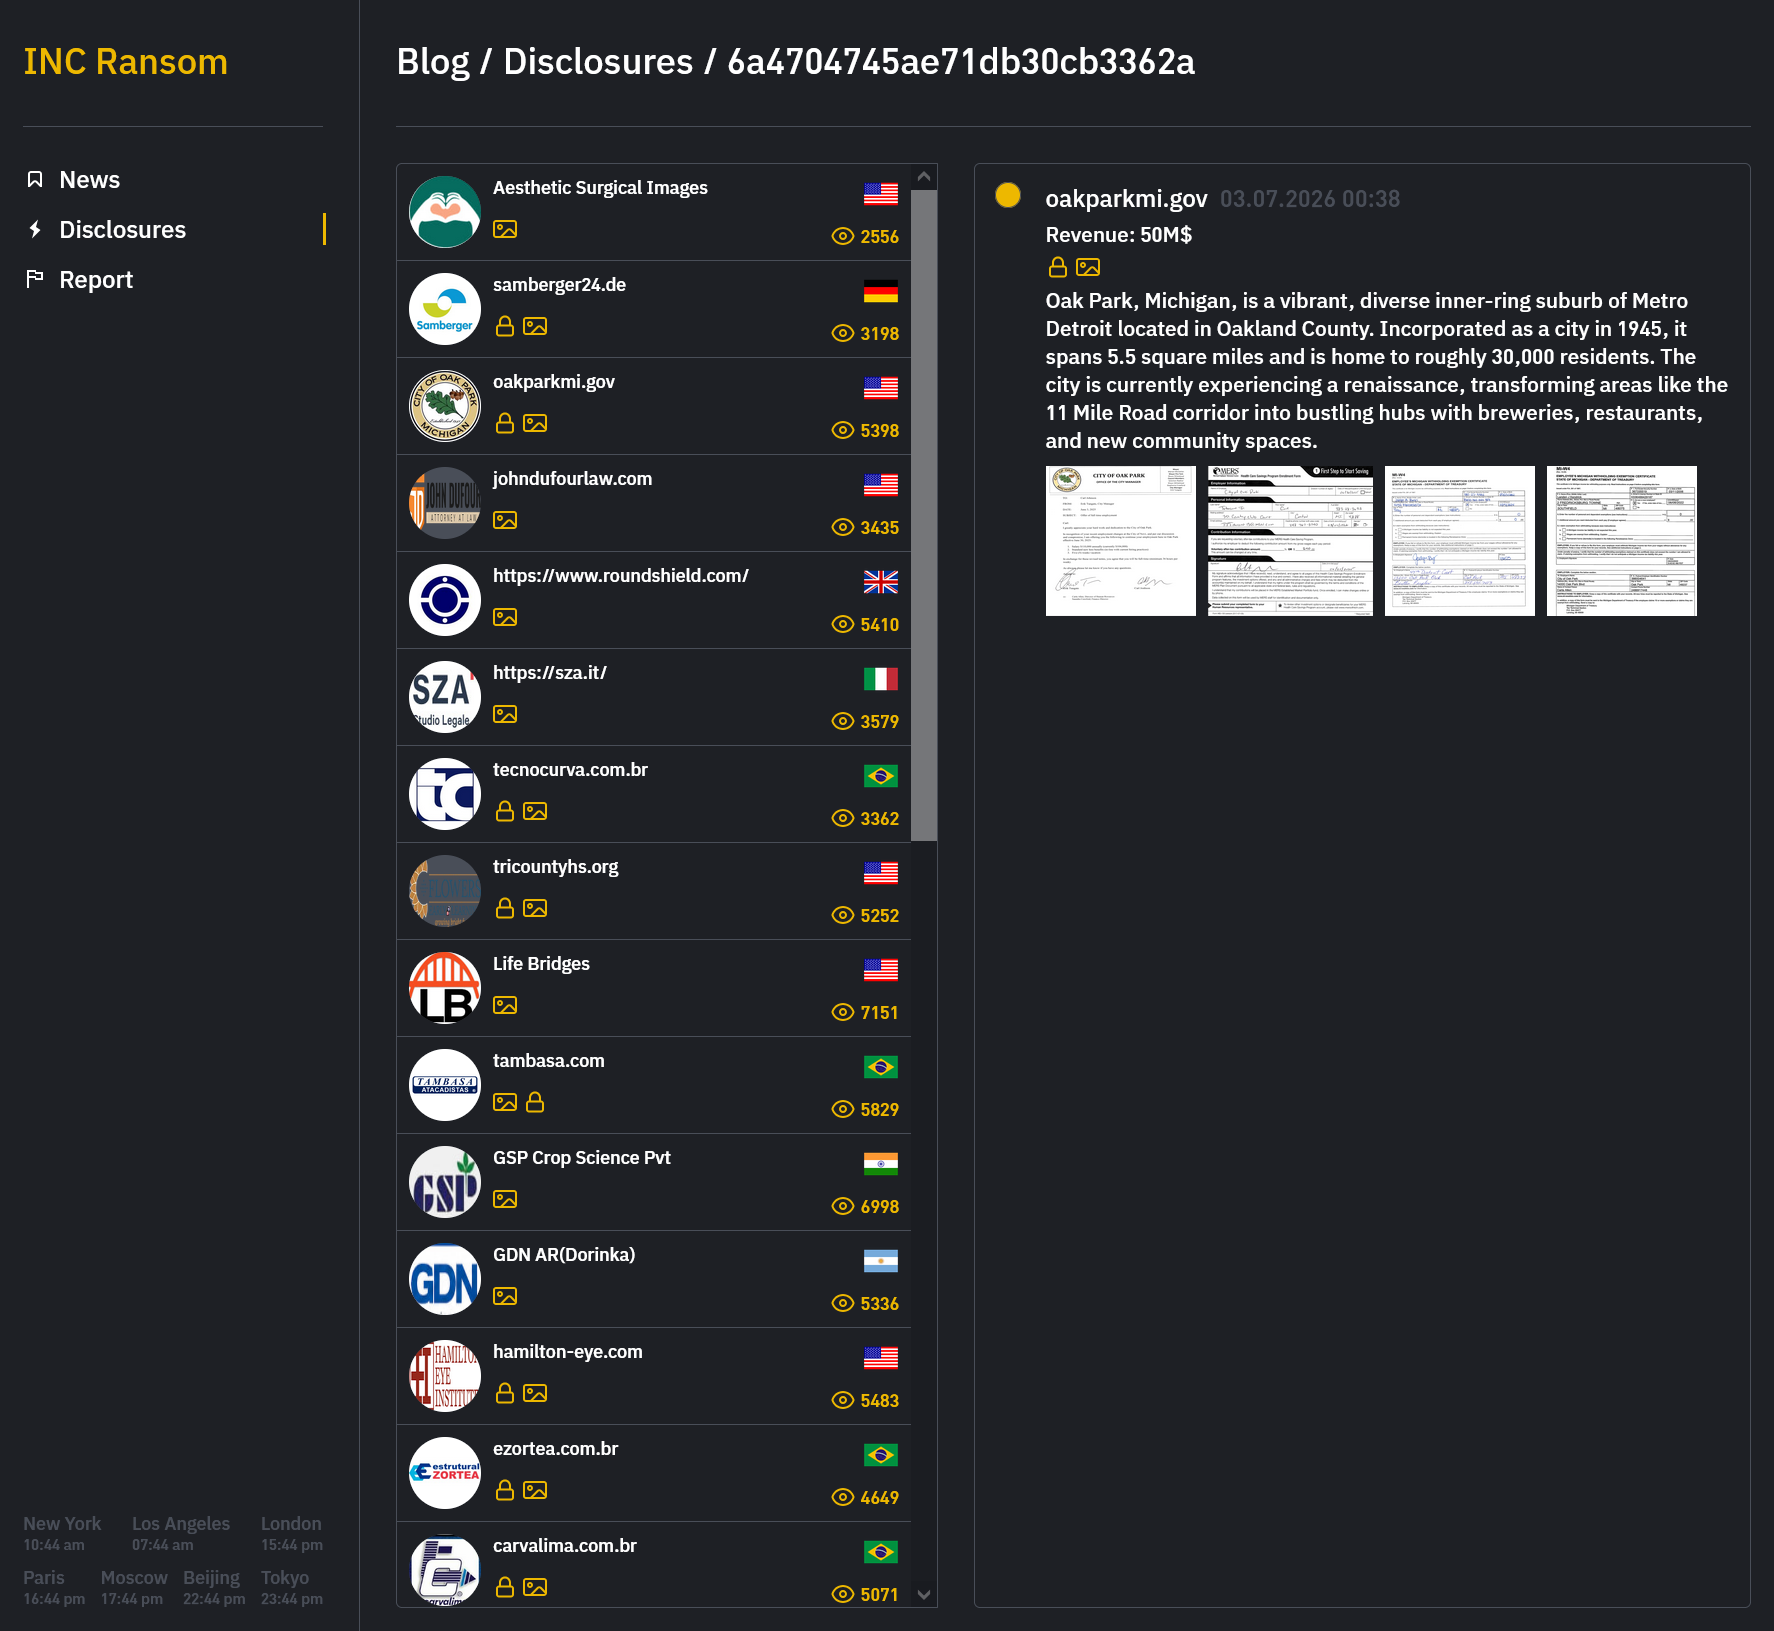
INC Ransom – analiza infrastruktury i rekonstrukcj...
The Gentlemen wyprzedza Qilin i staje się najaktyw...
Ransomware uderza w administrację publiczną niemal...
Poprzednia
1
2
3
4
Następna
Ostatnia
Popularne
Była strona internetowa PO przejęta. Przerobione zdjęcia, Ka...
5 dni temu
125
Ty masz smart home, przestępcy się na tobie bogacą. Zmień to...
4 dni temu
115
Luka w PHP! PHPokalipsa! Strony www zagrożone! „Co robić?” –...
6 dni temu
103
Włoskie jezioro potrafi stworzyć gigantyczne tsunami. Ludzie...
4 dni temu
98
Nvidia zamieni Europę w robotyczną kolonię. Prezes odleciał
5 dni temu
94



 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
