Podatności i biuletyny

Nawet 20 tys. zł za znalezienie luki w zabezpieczeniach. Polska rusza z nowym programem
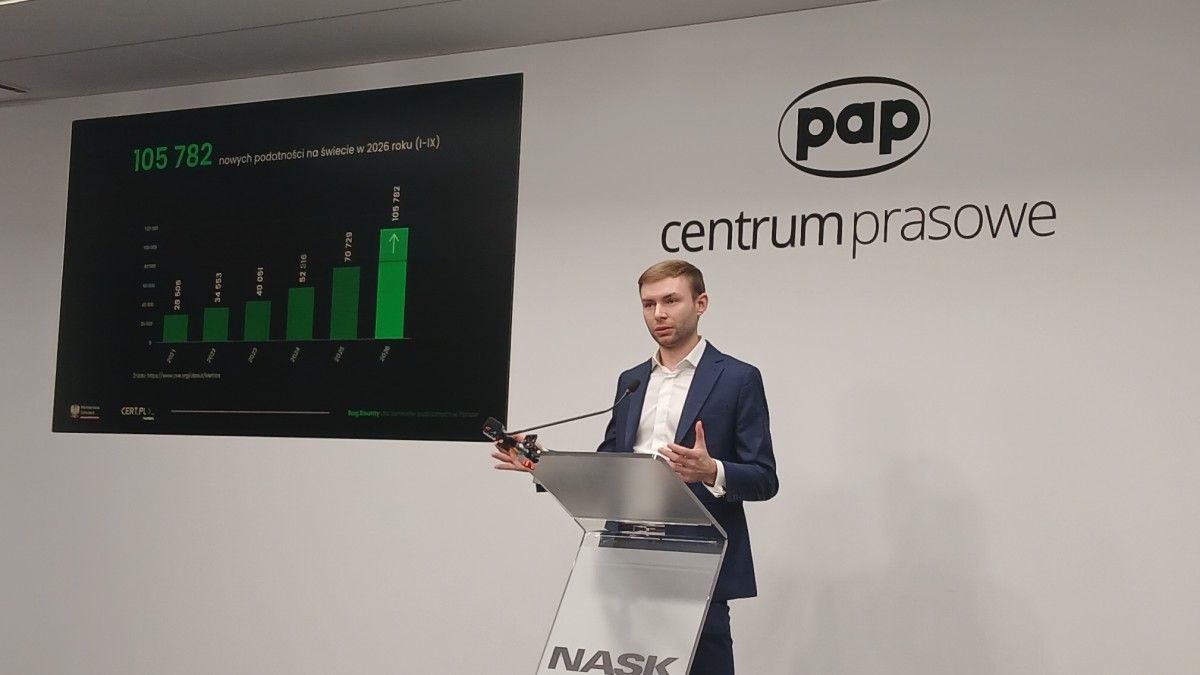
Polski internet jest nieustannie atakowany
Obejście uwierzytelnienia SSH dowolnym hasłem – prawdziwa podatność w Alpine
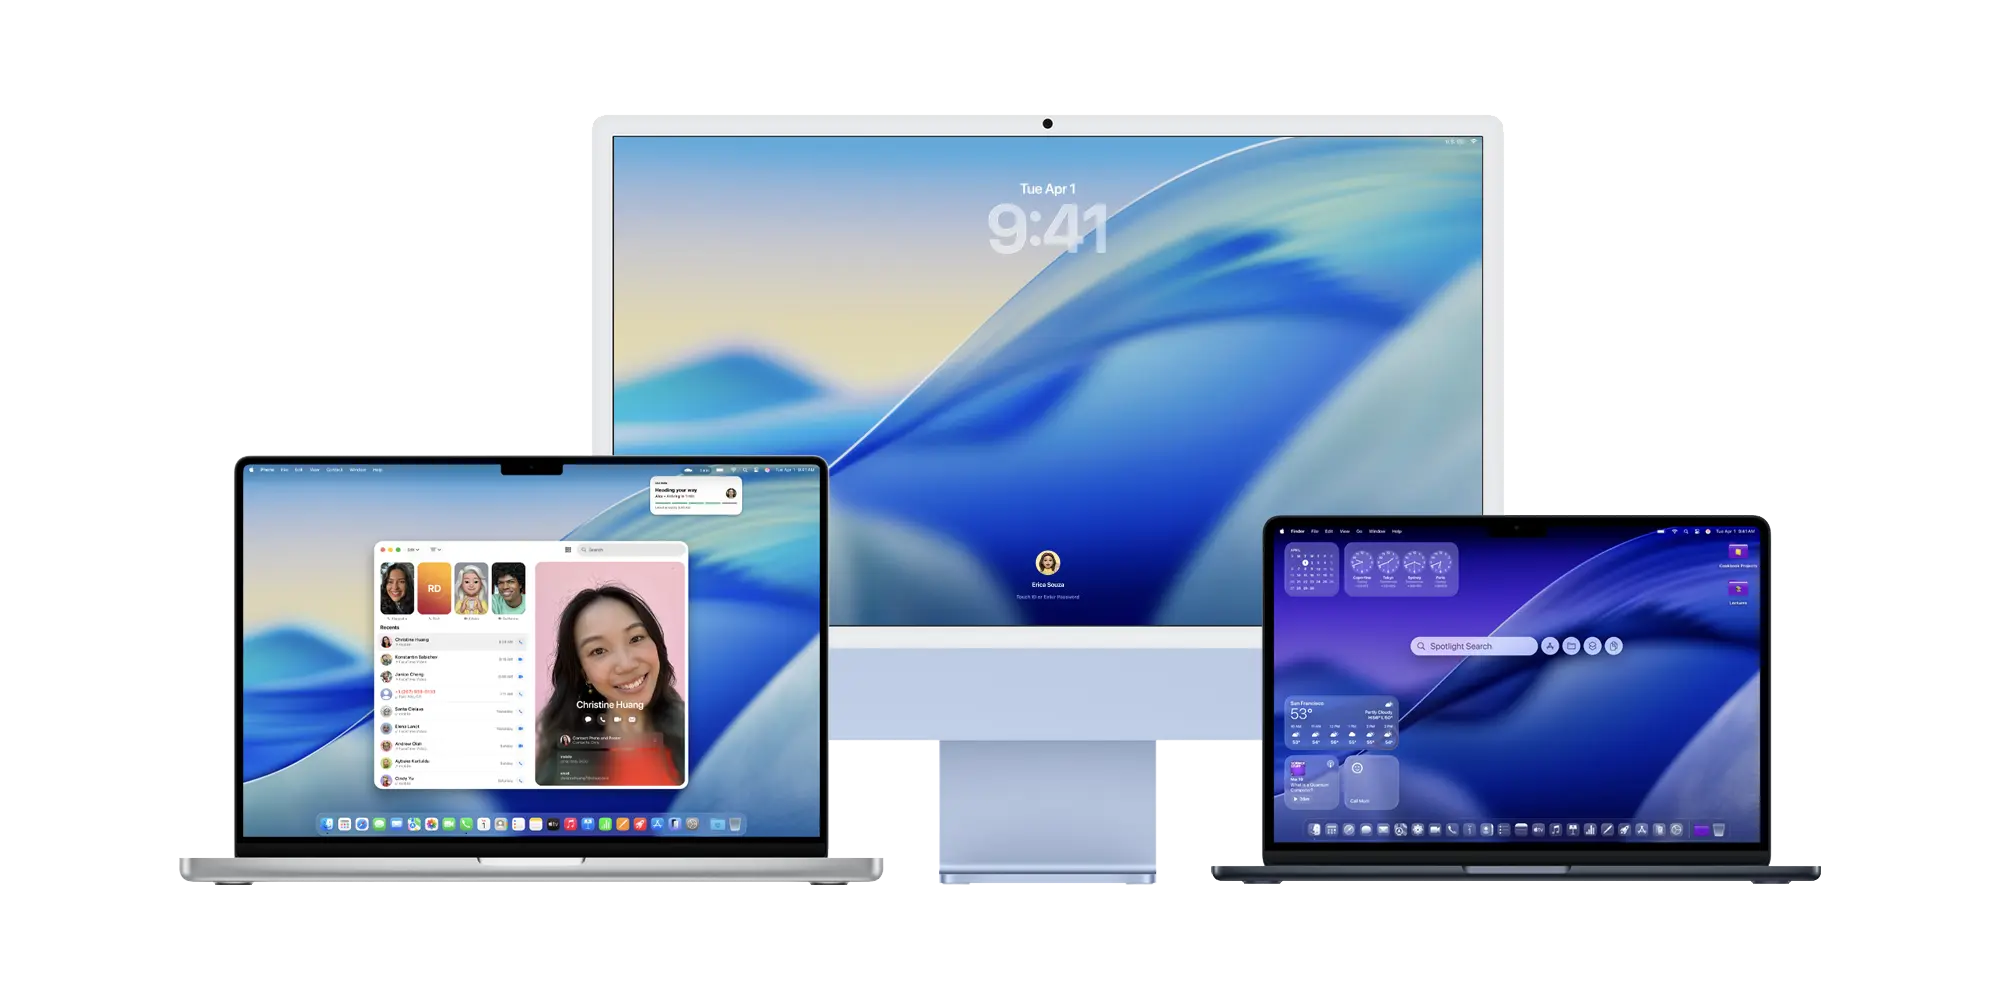
Apple udostępniło pierwsze wersje RC macOS Sequoia 15.8.3 i macOS Tahoe 26.7.3
Aktualizacja systemu z instalacją malware w tle – zaszłość w Ubuntu i Debian przyczyną poważnej podatności
Wystarczy zainstalować. Luka w Androidzie zamienia telefon w cegłę
Wzrost sprzedaży nie gwarantuje wzrostu zysku. Dlaczego łańcuchy dostaw trzeba projektować pod zmienność?
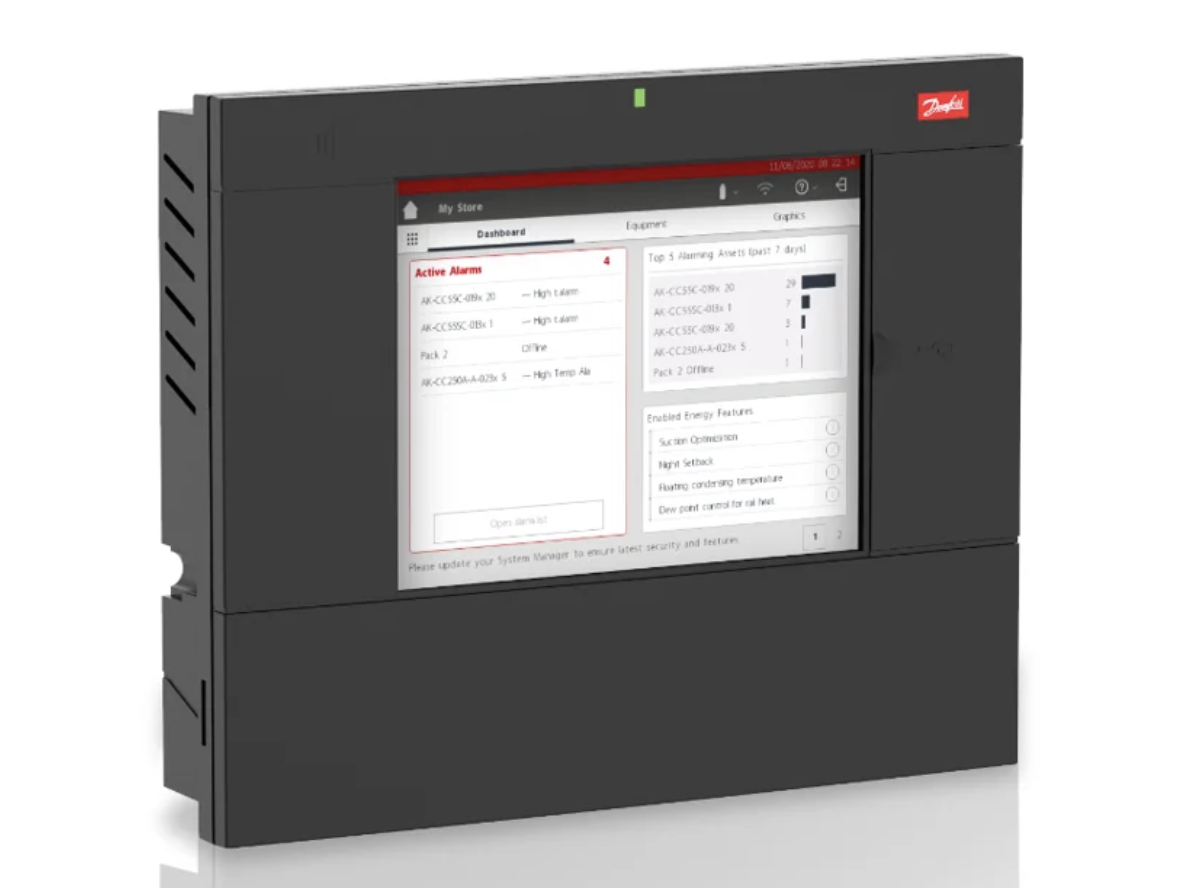
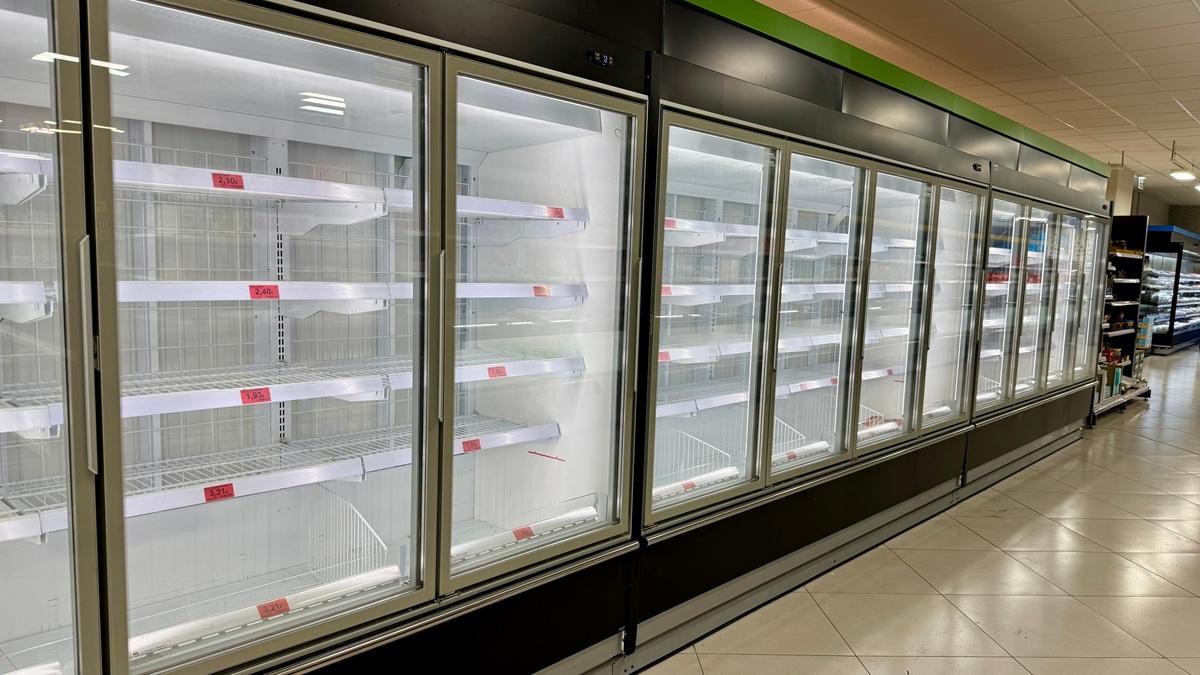
Zdalne cyberataki na chłodnie w Europie eskalują w niebezpieczną stronę. Zaatakowany bank krwi we Francji.
Ataki na systemy chłodnicze w Europie ujawniają nowe ryzyka cyberbezpieczeństwa OT
Meta ujawnia krytyczne luki w Muse. Program bug bounty przekroczył 1,2 mln dolarów
Chrome 157 usuwa 213 luk bezpieczeństwa, w tym siedem krytycznych
Google łata krytyczną lukę w Androidzie. CVE-2026-58868 umożliwia zdalne wykonanie kodu bez interakcji użytkownika
Dwie luki w Barracuda ESG mogą zapewnić atakującym pełny dostęp root
Krytyczne luki w Xen umożliwiają przejęcie pamięci innych maszyn wirtualnych
Krytyczna luka w Ruby on Rails: Active Storage i ImageMagick otwierają drogę do odczytu oraz zapisu plików
Krytyczna luka w APT naraża Debiana i Ubuntu na ataki MitM oraz zdalne wykonanie kodu jako root
CISA potwierdza aktywne ataki na lukę RCE w WordPress Core podczas aktualizacji
SonicWall nie załata krytycznych luk w EoL GMS. Organizacje muszą liczyć na migrację i zabezpieczenia kompensacyjne
Twój telefon może paść od niewidzialnego SMS-a. choćby nie zdążysz go przeczytać
Rząd szuka do fuchy za 20 tys. Każdy może się podjąć, ale łatwo nie będzie
Możesz legalnie „hakować” rządowe serwisy. choćby 20 tys. złotych nagrody
Zagrożone wszystkie serwery z Linux? Kolejna krytyczna podatność
NASK zapłaci za zhakowanie systemów rządowych. Ruszyła platforma hack.cert.pl
Rusza program hackowania systemów rządowych. Do 20 000zł za zgłoszenie podatności; 1 000 000zł w puli nagród.
Startuje polska platforma bug bounty pod opieką CERT Polska
Zhakuj te rządowe systemy, to jeszcze Ci za to zapłacą
CERT Polska uruchamia program bug bounty dla administracji publicznej
Windows 11 sam pomagał przejąć komputer. Microsoft wolał nie robić hałasu
Windows 11 26H2 – dostępny dla zgodnych PC z Windows 10
MObywatel podał istotną datę. Użytkownicy muszą sprawdzić
Roboty AI najwyraźniej nie potrafią nic nie robić: zaczynają pracować choćby bez poleceń
Windows 11 26H2 dostępny w zgodnych komputerach z Windows 10
Nintendo ostrzega w kwestii możliwości naprawy konsoli Zelda Switch 2, z wyjątkiem baterii
Jak przyspieszyć internet w domu? Koniecznie sprawdź to ustawienie routera
TeamViewer z groźnym błędem. Atak może przyjść ze zdalnego komputera
Palo Alto Networks PAN-OS celem łańcuchowych ataków z użyciem PHP2Shell
Krytyczna luka w TeamViewer może umożliwić przejęcie stacji technika wsparcia
Krytyczna luka RCE w WordPress Core: niemal 63 tys. prób ataku w 24 godziny
KeyDrift i CVE-2026-20127: jak ataki na Cisco SD-WAN umożliwiają trwałą infiltrację kontrolerów
Aktywne ataki na Drupal Commerce Core. Krytyczna luka CVE-2026-118539 zagraża sklepom internetowym
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i podatność DoS w zaporach Cisco do katalogu KEV
Krytyczna luka GitLab CVE-2026-97229 wykorzystana w próbie ataku na Alpine Linux
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalnym przejęciem roota na serwerach z MPTCP
Podatności w oprogramowaniu Request Tracker oraz RT for Incident Response
Masz mObywatela? Pilna wiadomość dla wszystkich użytkowników
Podatności w oprogramowaniu Płatnik
Linux dostał 9,8 na 10. Niestety to ocena dziury w zabezpieczeniach
Podatności w oprogramowaniu ARKETEAM Protectel
Zdalne wykonanie kodu w Linuksie. Krytyczna podatność w kernelu w obsłudze sieciowej (niedomyślne ustawienia).
Mozilla publikuje nowe aktualizacje swoich produktów. (P26-433)