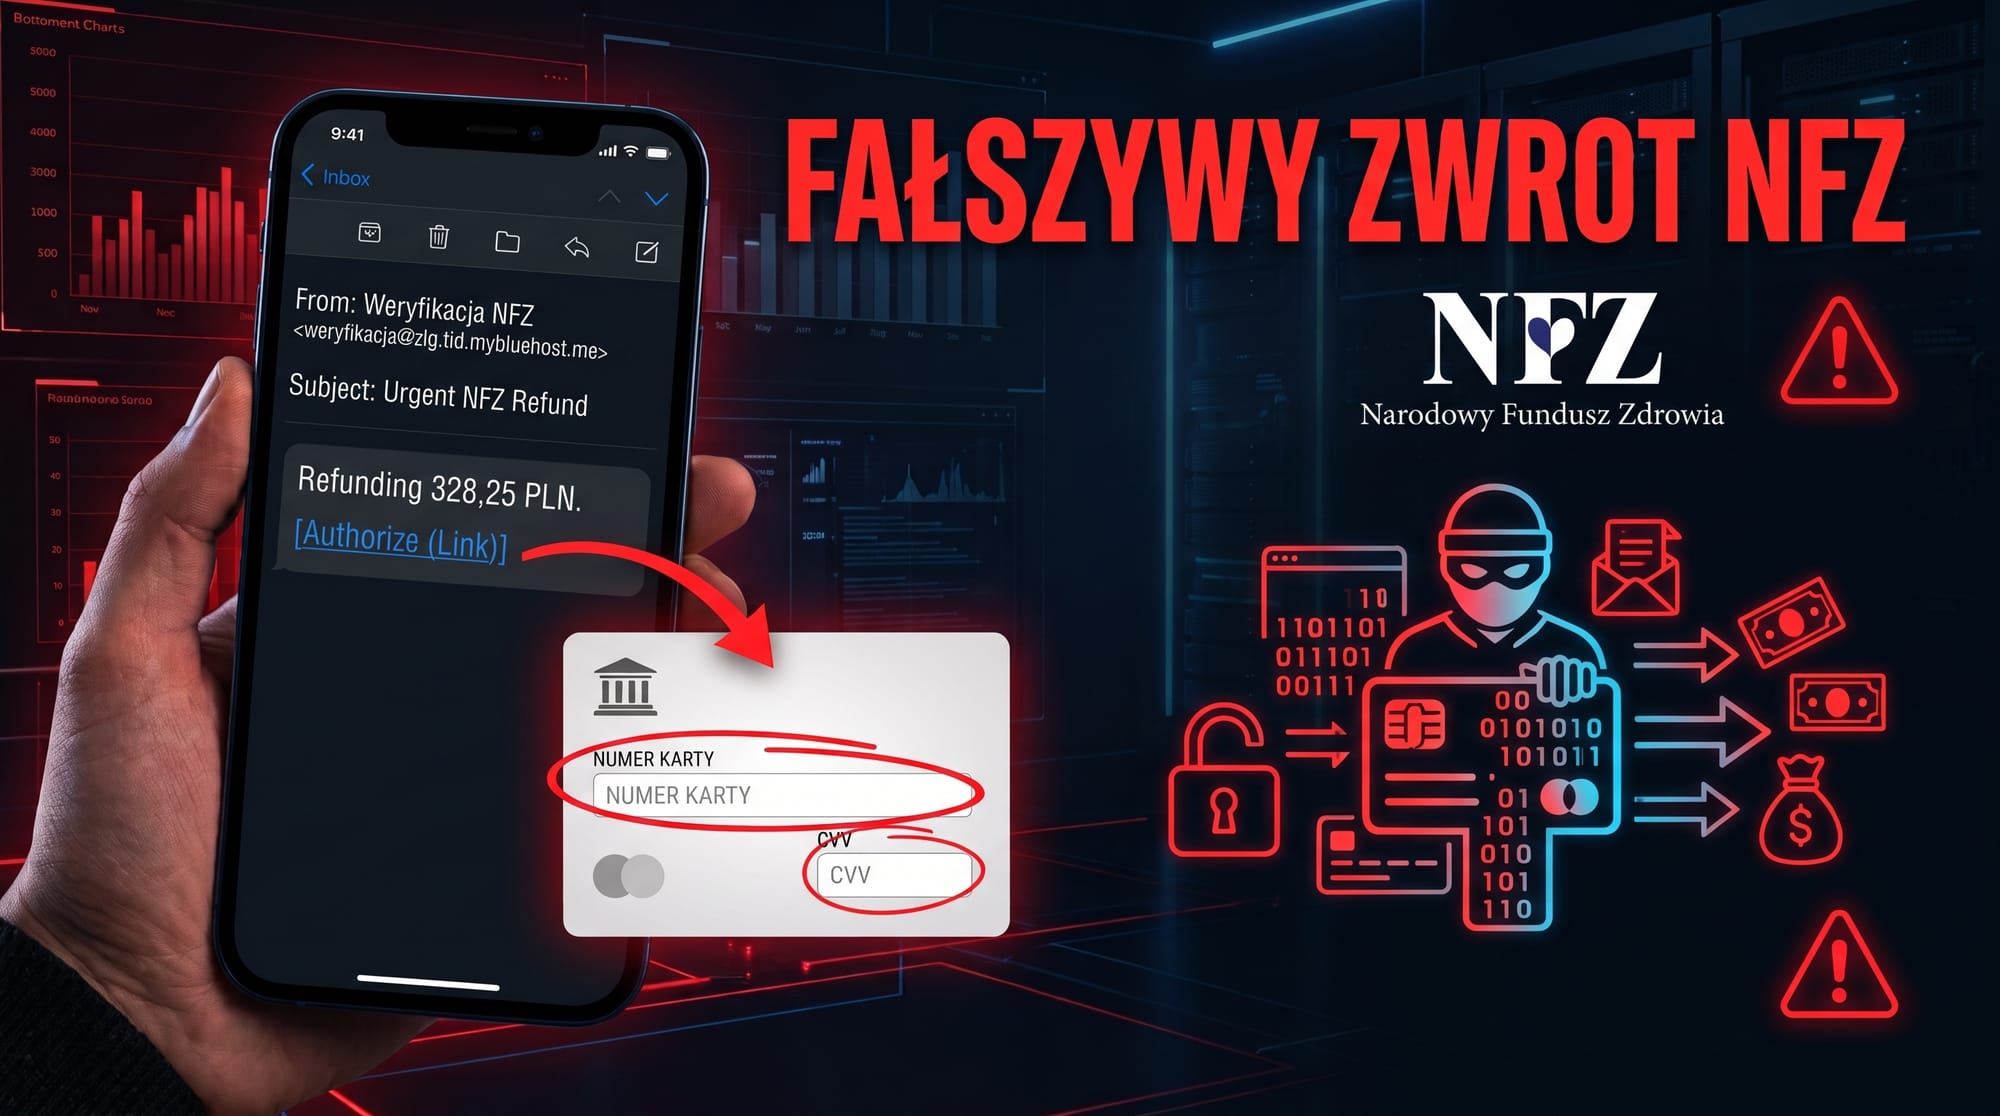
Oszustwa obiecujące korzyści finansowe uderzają w silny bodziec psychologiczny - chęć szybkiego i łatwego “odzyskania środków“. W przypadku analizowanego incydentu, oszuści oparli swoją narrację na "zwrocie kosztów świadczeń opieki zdrowotnej udzielonych poza systemem NFZ". Taki scenariusz jest skuteczny, gdyż bazuje na naturalnym zaufaniu obywateli do państwowej instytucji i dotyka obszaru, który wywołuje silne emocje społeczne: wydatków na prywatne leczenie.
Dla instytucji publicznej ten rodzaj ataku stanowi poważne uderzenie w reputację. Kiedy użytkownicy widzą znajomy logotyp i szatę graficzną, automatycznie przenoszą autorytet urzędu na stronę, która w rzeczywistości jest fałszywa. Z perspektywy organizacji, każdy taki incydent podważa wiarygodność oraz zaufanie do cyfrowych kanałów komunikacji i obsługi pacjentów.
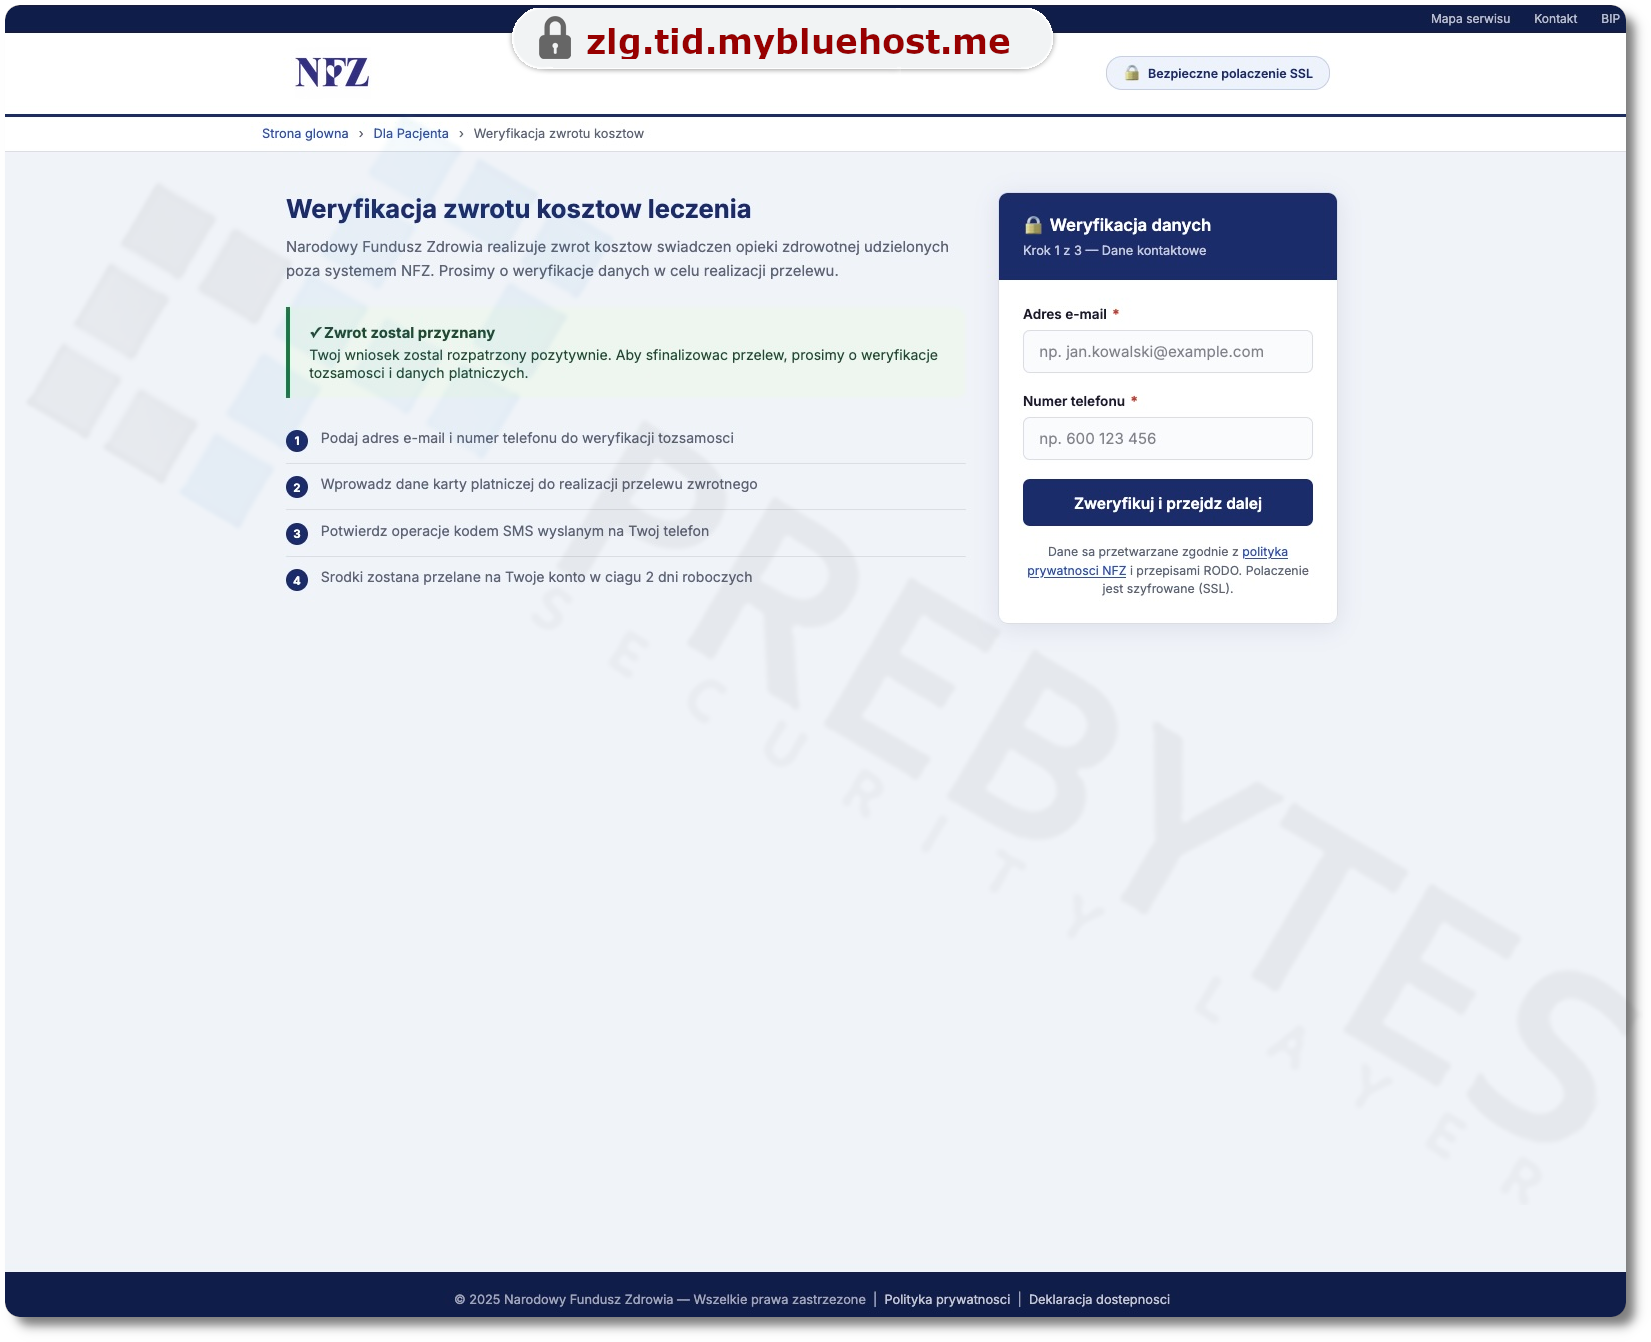
Fałszywa strona - Weryfikacja zwrotu kosztów leczenia
Wektorem opisywanego ataku są prawdopodobnie wiadomości e-mail, jak to miało już miejsce w wielu dotychczasowych atakach phishing podszywających się pod NFZ. Podobnie jak w opisywanym przez nas ataku, gdzie narracją był zwrot kosztów zakupu leków https://www.sirt.pl/masowy-atak-na-nfz-inpost-i-pge-dlaczego-oszusci-wykorzystuja-znane-marki-w-kampaniach-spam/. Oszuści w fałszywej wiadomości kierują na stronę o adresie zlg.tid.mybluehost[.]me, gdzie prezentowany jest wiarygodnie brzmiący komunikat o przyznanym zwrocie kosztów leczenia. Wykorzystanie infrastruktury współdzielonej i losowo wygenerowanej subdomeny to taktyka pozwalająca na błyskawiczne i tanie uruchomienie kampanii phishingowej. Użytkownik jest proszony o podanie adresu e-mail oraz numeru telefonu w celu "weryfikacji tożsamości". Zastosowana socjotechnika bazuje na wzbudzeniu pozytywnych emocji związanych z przyznaniem zwrotu pieniędzy, co skutecznie może wyłączyć racjonalną analizę sytuacji. Skutkiem jest kradzież danych kontaktowych, które przestępcy mogą wykorzystać do kolejnych, jeszcze lepiej spersonalizowanych ataków.
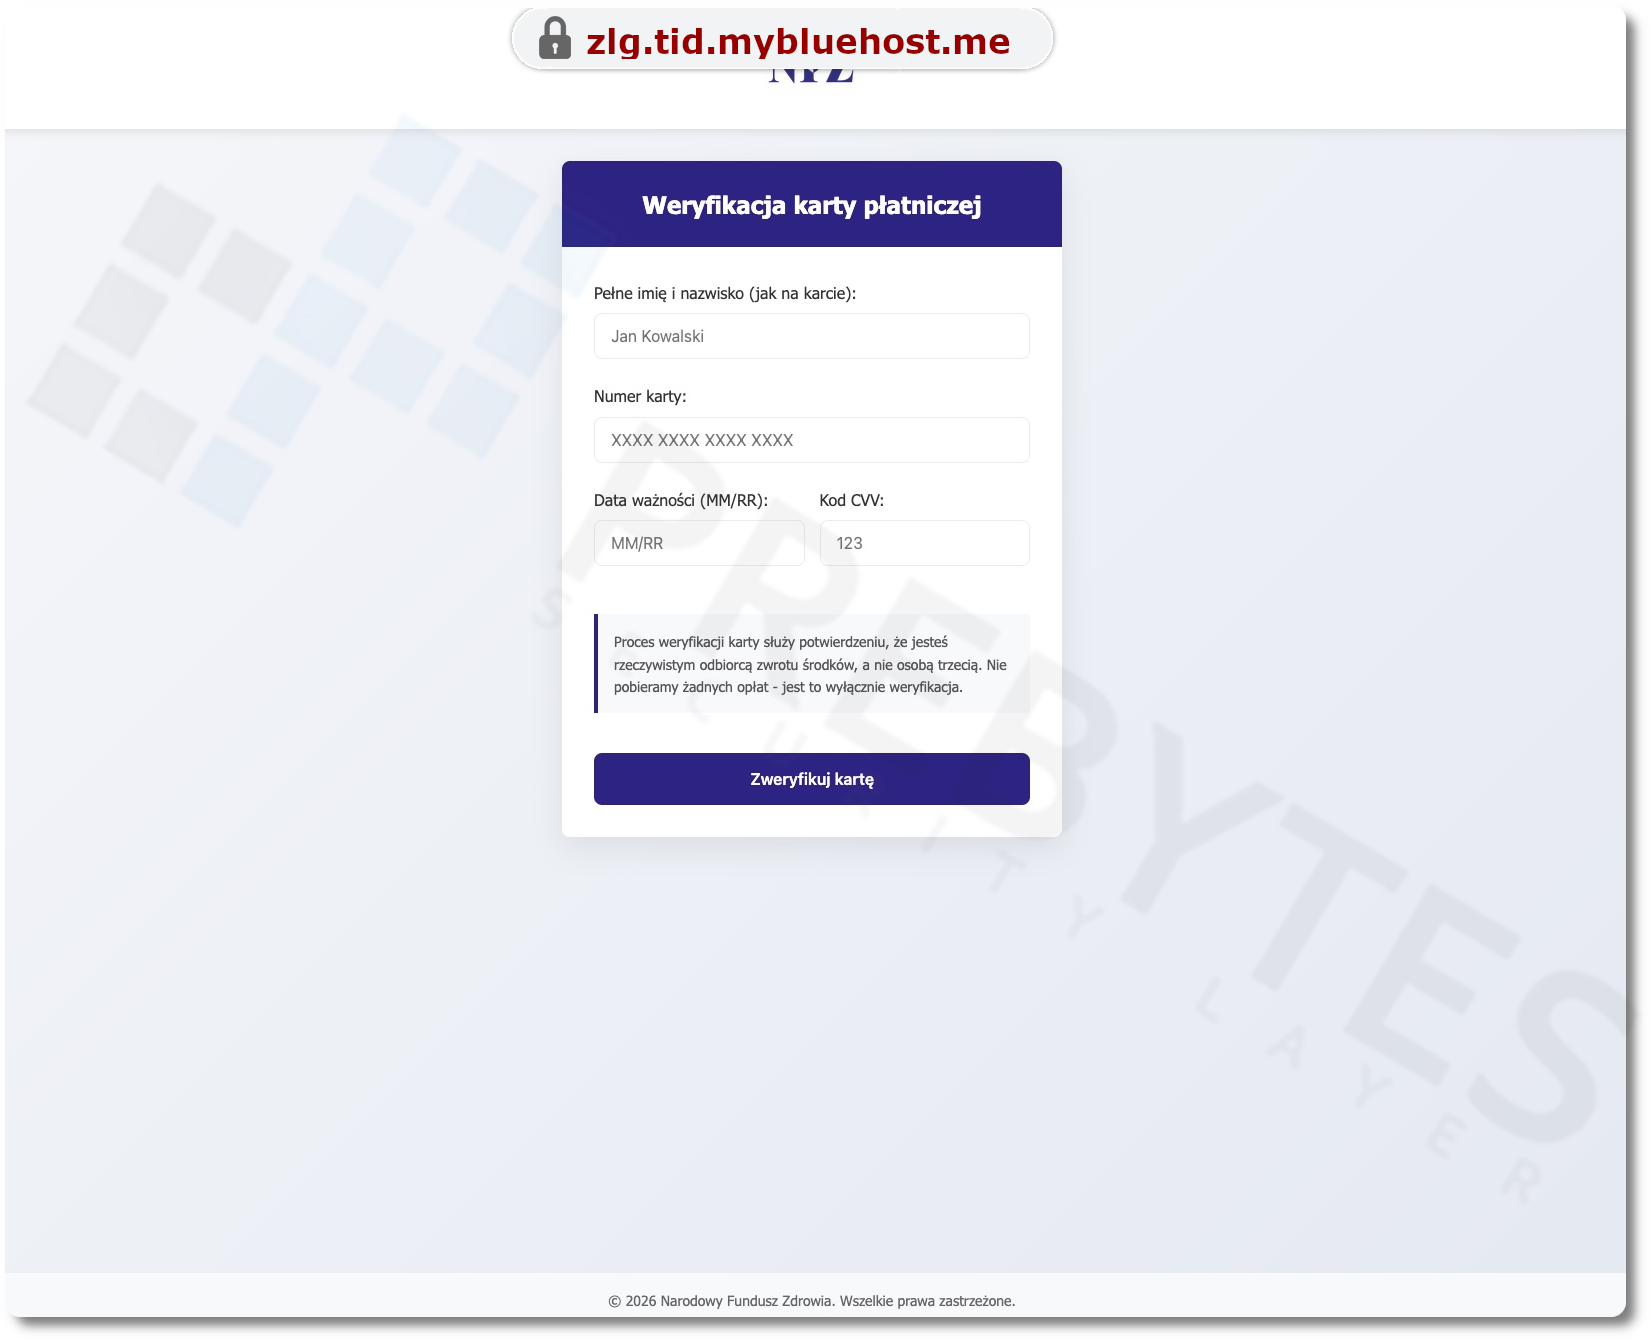
Po rzekomej weryfikacji tożsamości, na ekranie pojawia się formularz, który wymusza podanie imienia i nazwiska, pełnego numeru karty, daty jej ważności oraz kodu CVV. Celem cyberprzestępców jest kradzież kompletu danych karty płatniczej. Na stronie widnieje także komunikat informujący, iż proces ten służy wyłącznie potwierdzeniu danych odbiorcy zwrotu środków i nie wiąże się z pobraniem żadnych opłat. Jednak przekazanie tych danych do przestępców otwiera im drogę do realizacji nieautoryzowanych transakcji w internecie.
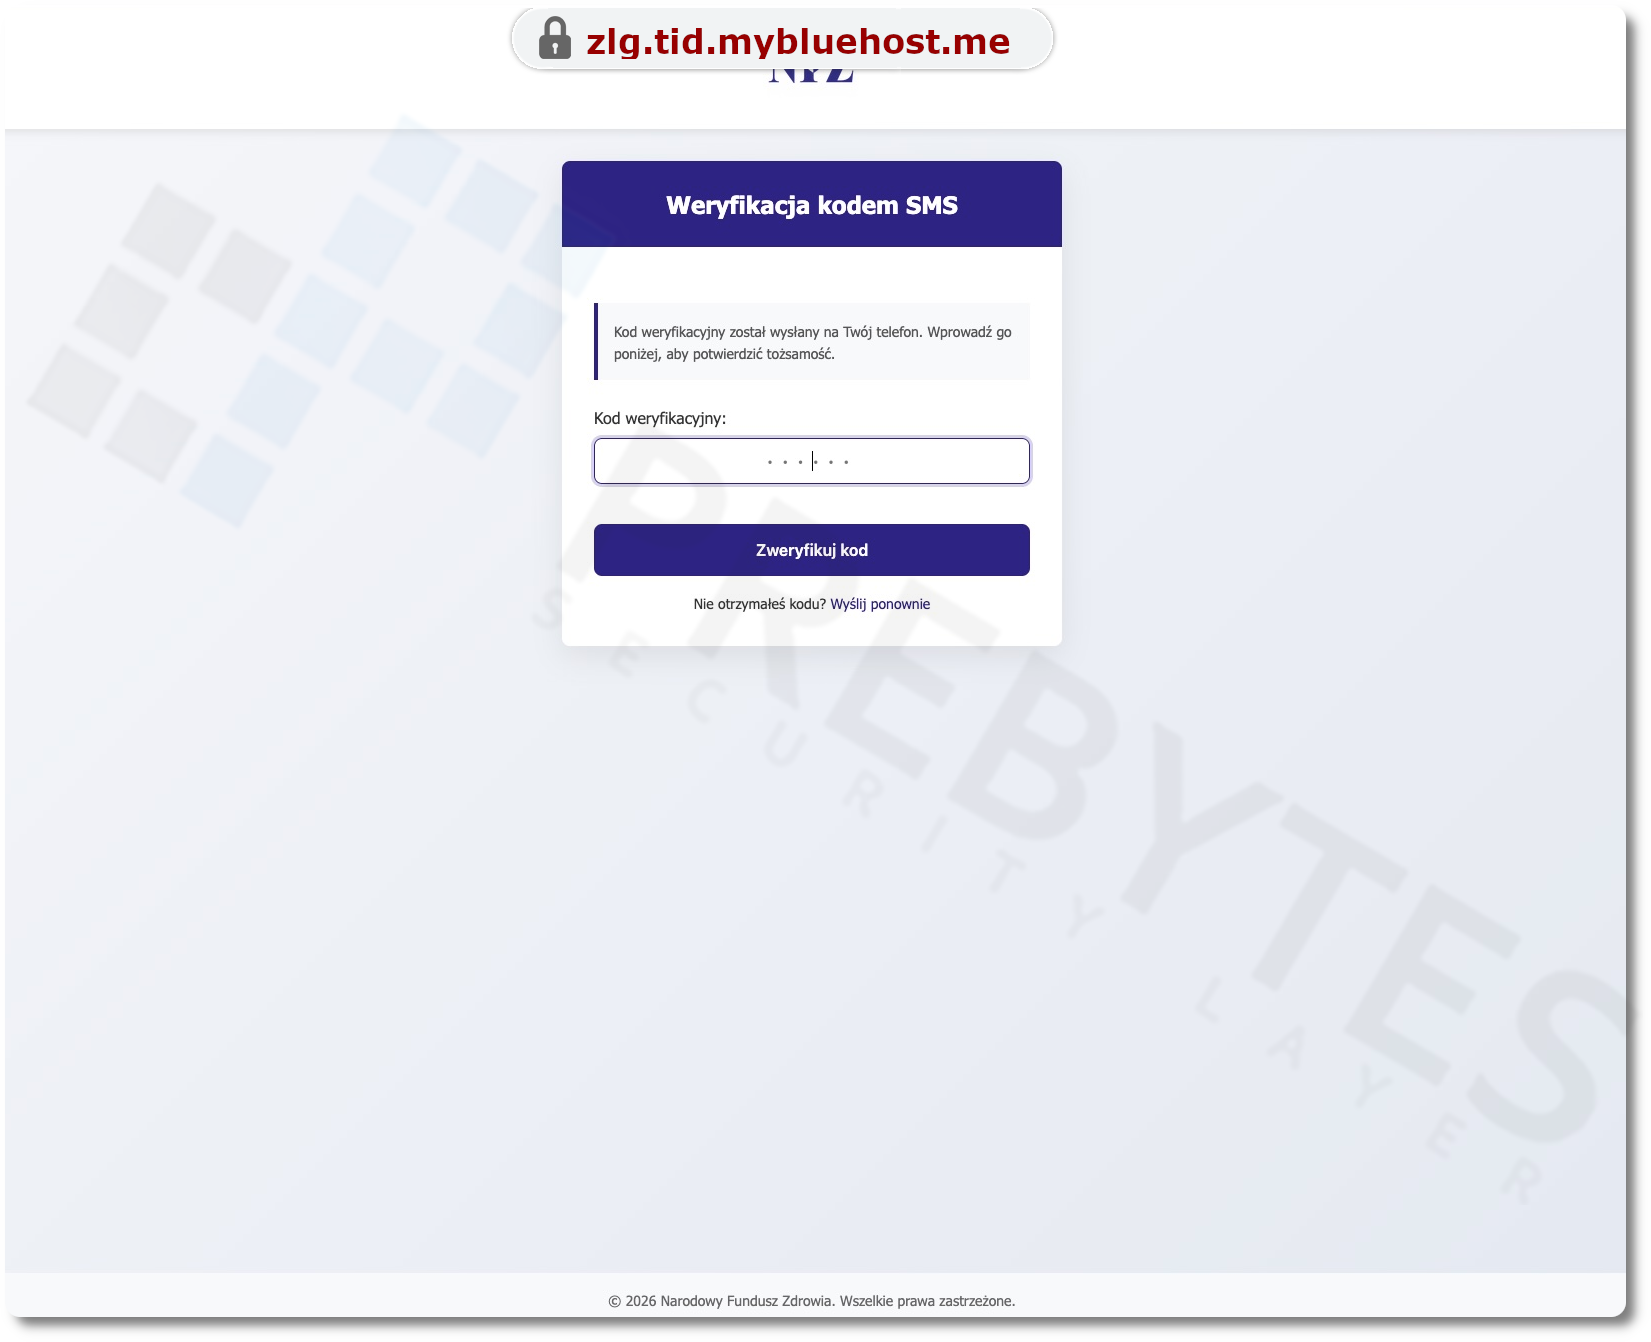
Po zatwierdzeniu danych, wyświetlone zostaje pole żądające wprowadzenia kodu weryfikacyjnego, który został wysłany SMS-em na numer telefonu podany w pierwszym kroku. Przestępcy podtrzymują w ten sposób iluzję bezpiecznego procesu weryfikacji tożsamości, do jakiego użytkownicy przywykli korzystając m.in. z bankowości. W rzeczywistości kod może służyć do potwierdzenia operacji zainicjowanej przez przestępców. Jego wpisanie na fałszywej stronie może więc doprowadzić do autoryzacji operacji finansowej, której ofiara nie zamierzała wykonać.
Proces kończy się komunikatem "Zwrot został zrealizowany", w którym widnieje status "Zatwierdzony". Oszuści prezentują fikcyjny numer referencyjny operacji oraz precyzyjną kwotę zwrotu wynoszącą 328,25 zł. Głównym celem tego etapu jest opóźnienie momentu, w którym ofiara zorientuje się, iż została oszukana. Dostarczając fałszywy dowód zakończenia procedury i informując, iż przelew zostanie zaksięgowany na koncie bankowym w ciągu 1-2 dni roboczych, przestępcy kupują sobie czas.
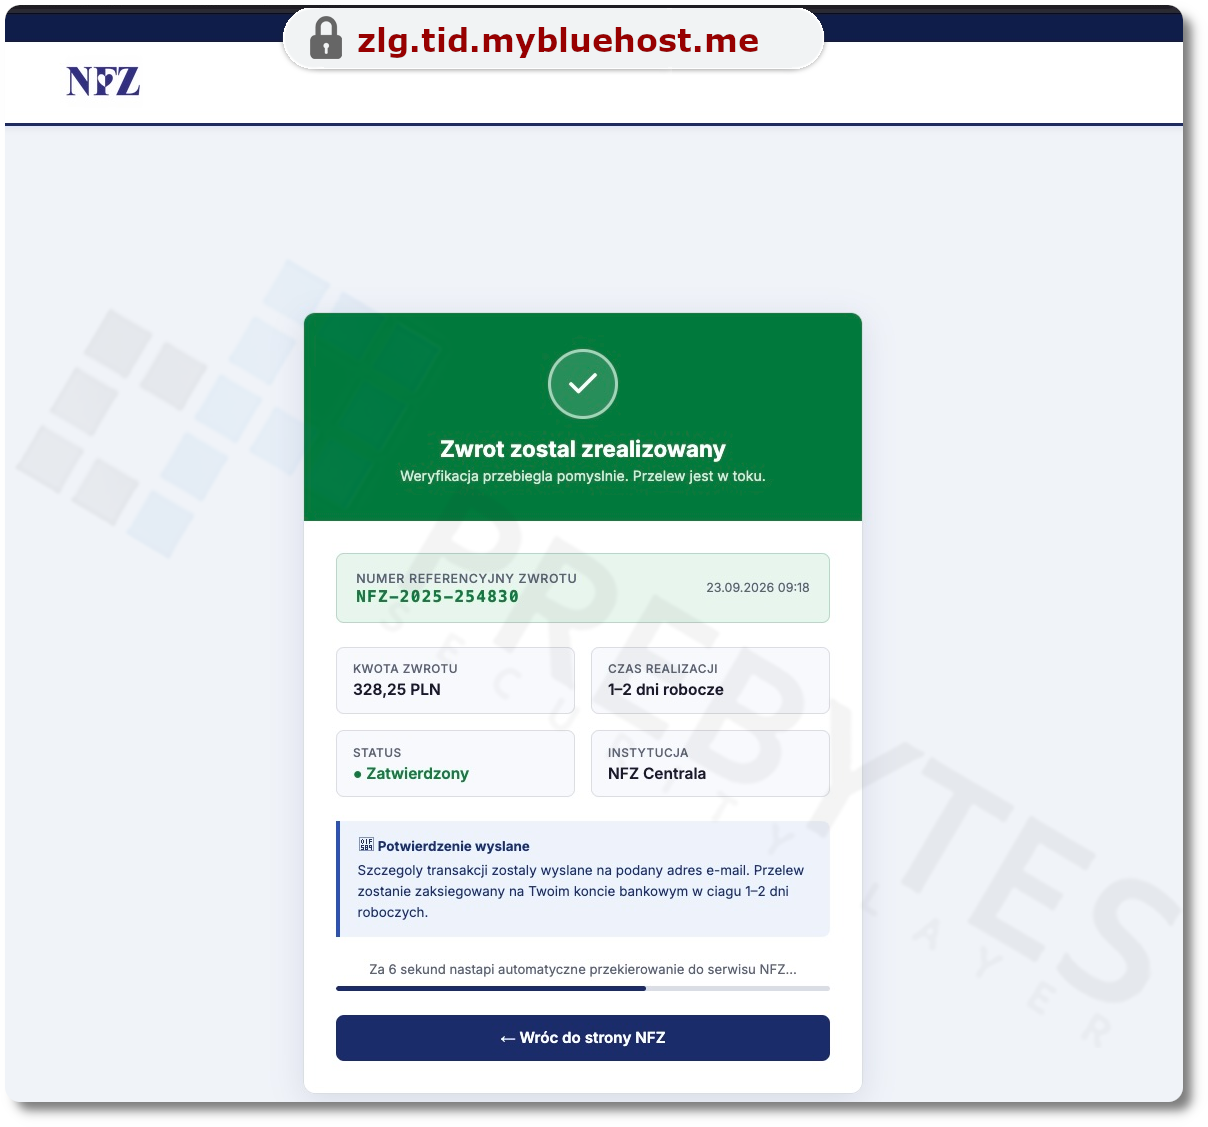
Uśpienie czujności użytkownika pozwala im na swobodne dysponowanie przejętą kartą, zanim ofiara zdecyduje się na jej zastrzeżenie w banku. Po kilku sekundach następuje przekierowanie na oficjalną stronę Narodowego Funduszu Zdrowia.
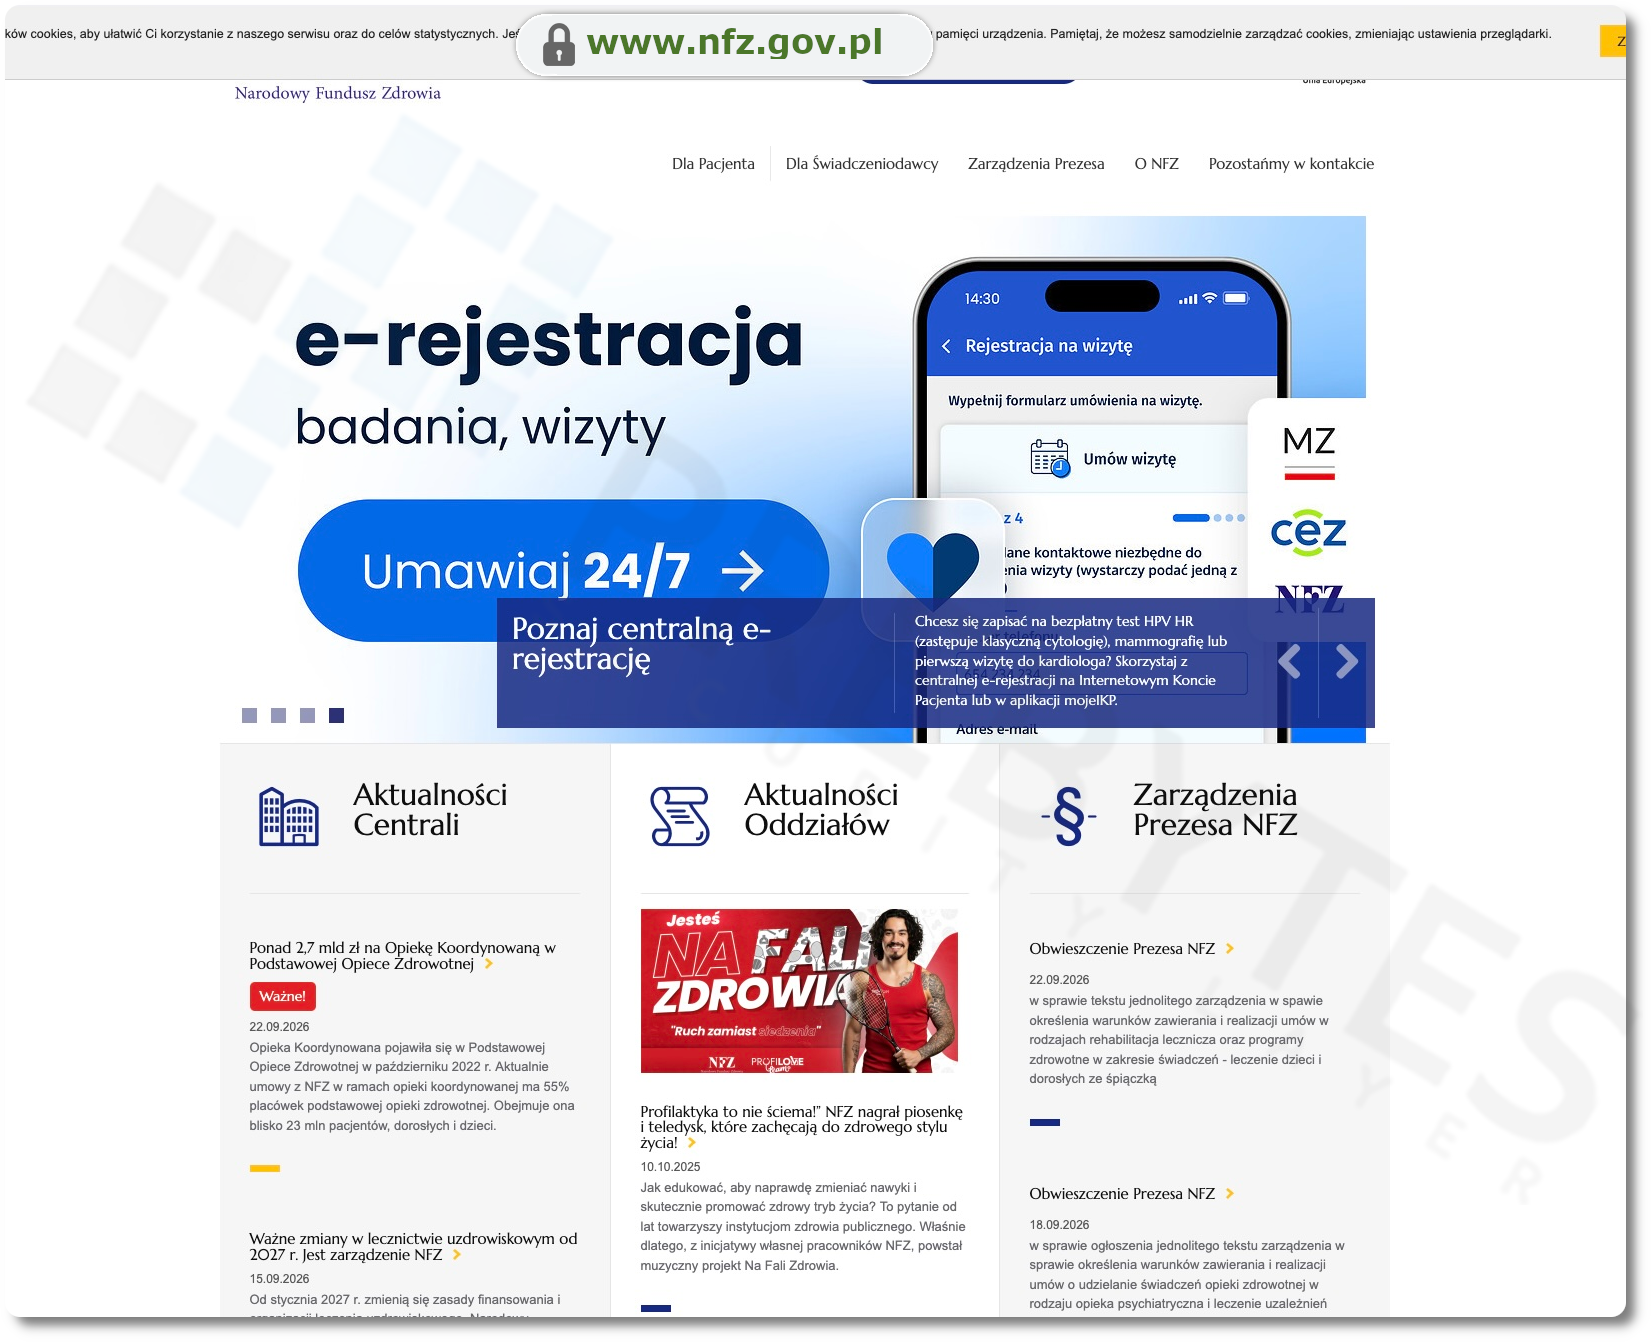
W tym momencie użytkownik może nie zdawać sobie jeszcze sprawy, iż padł ofiarą oszustwa. W efekcie ofiara może zakończyć cały proces w przekonaniu, iż skorzystała z rzeczywistej procedury NFZ, podczas gdy dane zostały wcześniej przekazane przestępcom.
Jak ustrzec się przed takim zagrożeniem?
- Podstawową zasadą jest nieprzekazywanie danych karty płatniczej w odpowiedzi na wiadomość dotyczącą rzekomego zwrotu środków. NFZ przypomina, iż nie prosi o podanie numeru karty, daty jej ważności, kodu CVV ani danych do logowania w bankowości elektronicznej.
- Otrzymując wiadomość informującą o zwrocie kosztów, warto zweryfikować ją niezależnie. Warto nie korzystać z linku znajdującego się w wiadomości, ale przechodząc bezpośrednio do oficjalnego serwisu NFZ lub kontaktując się z Funduszem za pośrednictwem oficjalnych kanałów. Szczególną uwagę należy zwrócić na adres nadawcy oraz domenę strony, ponieważ sama obecność logo NFZ, czy znajoma szata graficzna strony nie potwierdza autentyczności komunikatu.
- Warto również pamiętać, iż kod otrzymany SMS-em nie powinien być traktowany jako zwykły element „weryfikacji” - przed jego wprowadzeniem należy sprawdzić, czego faktycznie dotyczy autoryzowana operacja. o ile dane karty zostały już podane na podejrzanej stronie, należy niezwłocznie skontaktować się z bankiem oraz zablokować lub zastrzec kartę.
Podsumowanie
Kampania wykorzystująca narrację o zwrocie kosztów leczenia pokazuje, iż w phishingu technologia jest tylko jednym z elementów całego łańcucha ataku. Równie istotne są socjotechnika, wykorzystanie zaufania do rozpoznawalnej marki oraz odpowiednie zaprojektowanie kolejnych kroków interakcji z ofiarą.
W analizowanym przypadku przestępcy prowadzą użytkownika przez kilka etapów: od obietnicy finansowej korzyści, przez zebranie danych kontaktowych, następnie pozyskanie danych karty, aż po próbę przejęcia kodu autoryzacyjnego. Każdy z tych elementów zwiększa wiarygodność kolejnego i ogranicza prawdopodobieństwo przerwania procesu przez użytkownika.
Pasywne reagowanie na tego rodzaju kampanie dopiero po ich eskalacji może ograniczać możliwość szybkiego odcięcia infrastruktury wykorzystywanej przez przestępców oraz dotarcia z ostrzeżeniem do potencjalnych ofiar. Skuteczna ochrona marki wymaga więc ciągłego monitorowania, analizy i szybkiej reakcji na nadużycia.
Więcej o tym, w jaki sposób PREBYTES SIRT pomaga organizacjom wykrywać, analizować i ograniczać skutki nadużyć wizerunku marki, znajdziesz na stronie Security Incident Response Team.