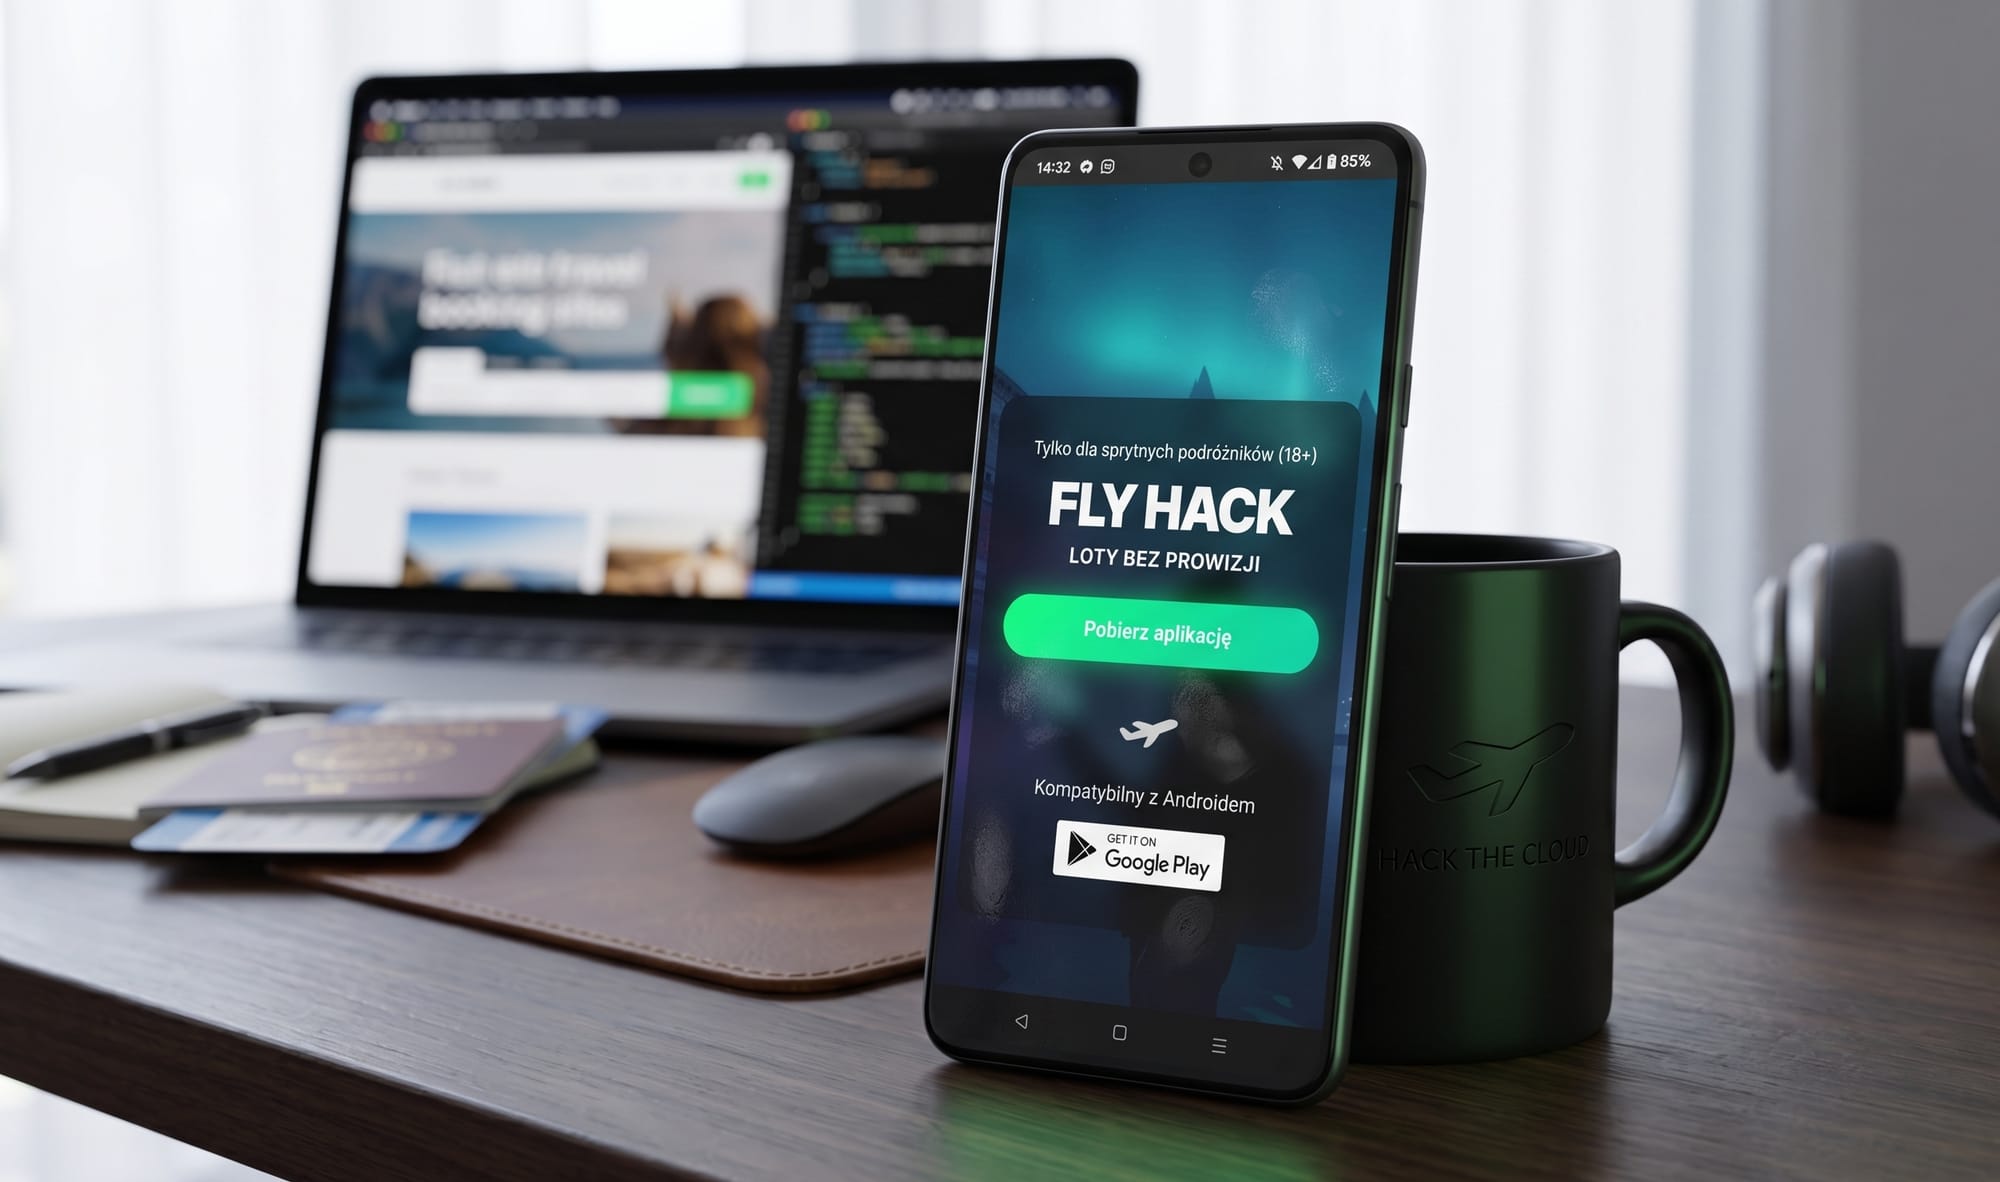
Niedługo po kampanii dystrybuującej trojana TrickMo (TikTok18), o czym pisaliśmy TUTAJ, obserwujemy kolejną, udoskonaloną odsłonę tego ataku na sektor finansowy. Choć wektor dystrybucji poprzez złośliwe reklamy na Facebooku i sam cel - kradzież środków - pozostały niezmienione, przestępcy zmodyfikowali mechanizm ukrywania malware'u. Nową przynętą jest aplikacja “FlyHack”, która zrzuca docelowy ładunek, maskując go jako komponent systemowy: “Google Play services”. Ten zabieg socjotechniczny usypia czujność użytkowników i znacznie utrudnia usunięcie zagrożenia. Skala i ewolucja zjawiska to dla banków jasny sygnał: mamy do czynienia z dobrze zorganizowaną machiną, a ataki stały się powtarzalnym i trudnym do powstrzymania procesem.
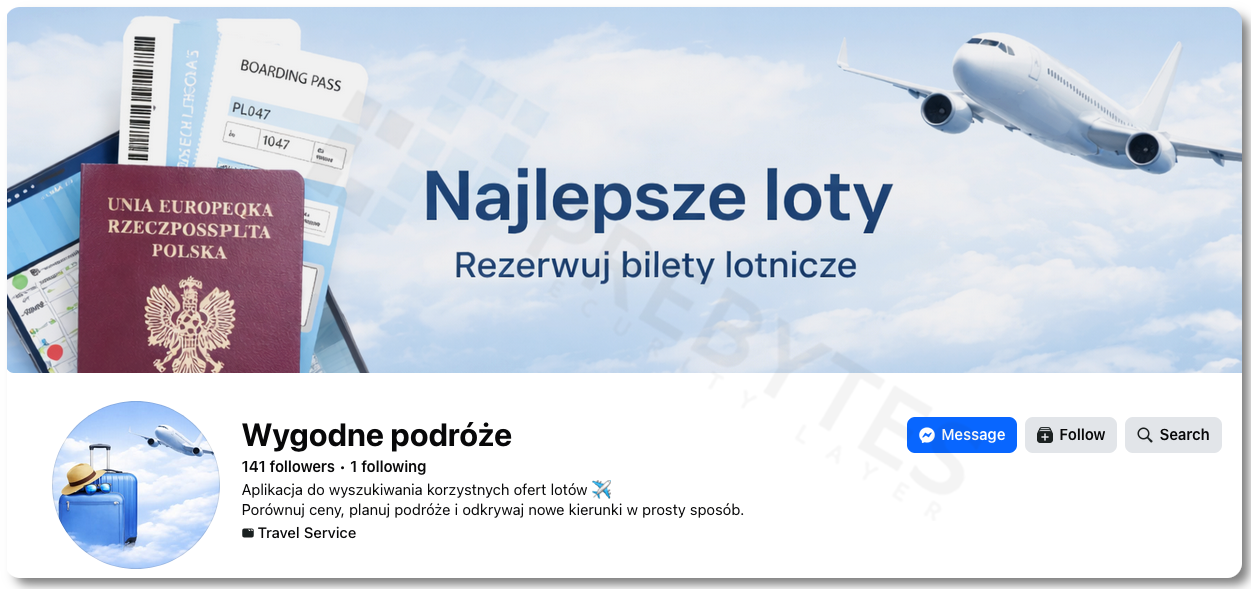
Fałszywy profil w serwisie Facebook
Wektorem ataku są sponsorowane reklamy w serwisie Facebook, które udostępniane są przez profil “Wygodne podróże“. Przestępcy postarali się w budowaniu tego fałszywego profilu, projektując go tak, aby na pierwszy rzut oka przypominał nowoczesny agregator tanich lotów lub start-up z branży turystycznej. Profesjonalnie wyglądające grafiki w tle (wygenerowane przez AI z błędami językowymi), motywy paszportów i biletów lotniczych mają za zadanie natychmiastowo wzbudzić zaufanie odbiorcy.
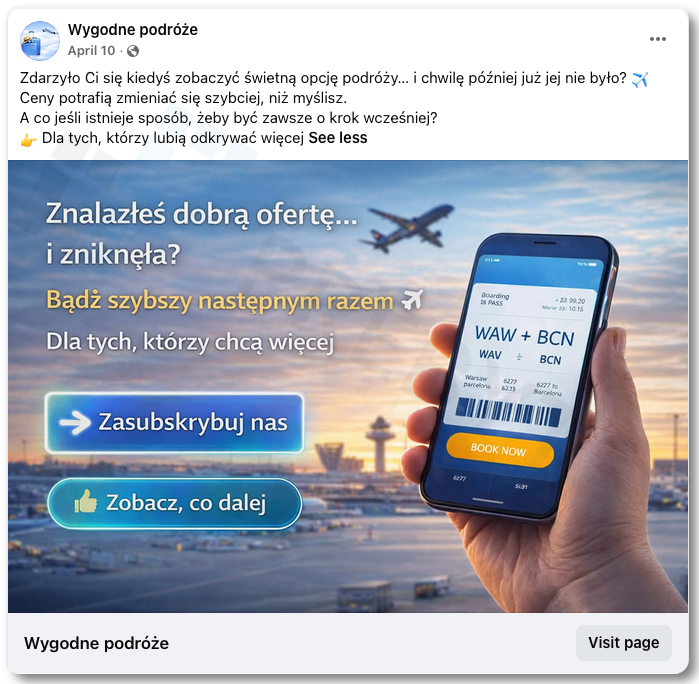
Analiza treści publikowanych na profilu ujawnia przemyślaną strategię manipulacji. Oszuści intensywnie eksploatują zjawisko FOMO (ang. Fear Of Missing Out - lęk przed pominięciem). Wpisy takie jak „Znalazłeś dobrą ofertę... i zniknęła? Bądź szybszy następnym razem” czy „Opcje zmieniają się codziennie - warto być na bieżąco” mają wywołać presję czasu i skłonić do impulsywnego kliknięcia. Komunikacja jest celowo skrojona pod osoby zmęczone samodzielnym planowaniem podróży, obiecując im, iż proces ten można zautomatyzować i zrobić „szybciej i wygodniej”.
Co więcej, cyberprzestępcy dbają o wiarygodność profilu w oczach algorytmów Facebooka, stosując klasyczne techniki kreowania sztucznego zaangażowania (tzw. engagement baiting). Zadając pytania w stylu „Gdybyś mógł teraz polecieć gdziekolwiek… dokąd byś wybrał? Napisz w komentarzu”, wymuszają interakcje, które podbijają zasięgi fałszywej strony. Ta wyreżyserowana, marketingowa fasada ma ostatecznie jeden cel: uśpić czujność użytkownika i skierować go do pobrania aplikacji FlyHack, która pod pretekstem rewolucyjnej wyszukiwarki biletów, inicjuje łańcuch infekcji urządzenia.
Fałszywe reklamy w serwisie Facebook
Reklamy sponsorowane dystrybuowane przez wspomniany wyżej profil „Wygodne podróże” odznaczają się wysokim poziomem dopracowania socjotechnicznego. Przestępcy wykorzystują w nich dynamiczne grafiki naśladujące interfejsy nowoczesnych aplikacji turystycznych, a w wielu przypadkach bezprawnie podszywają się pod legalne i rozpoznawalne marki branżowe (np. CheapFlights).