Wprowadzenie do problemu / definicja
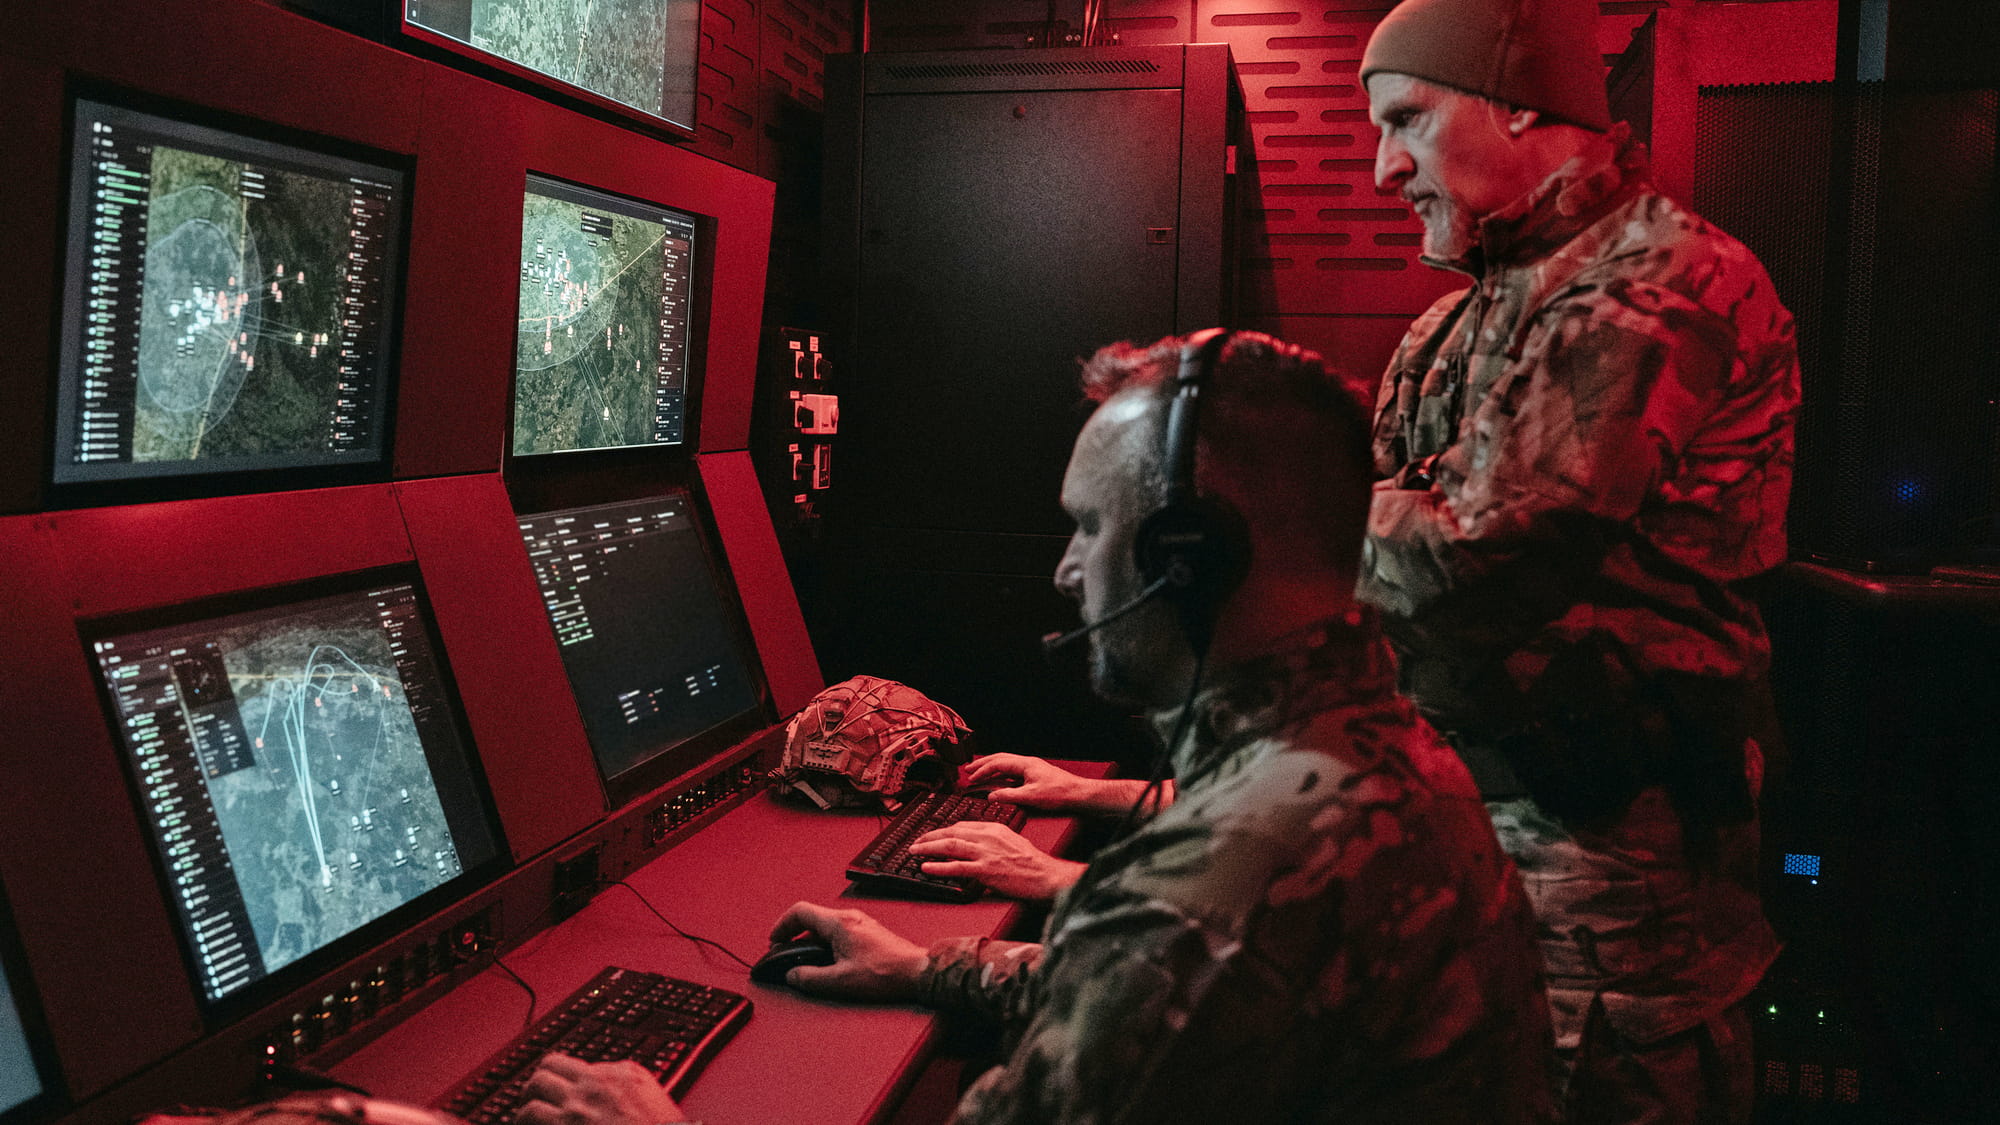
Organizacja ISC2 ogłosiła uruchomienie inicjatywy Cyber-AI Workforce Coalition, której celem jest uporządkowanie i zdefiniowanie kompetencji niezbędnych specjalistom cyberbezpieczeństwa w środowisku coraz silniej kształtowanym przez sztuczną inteligencję. To odpowiedź na rosnącą presję rynkową, w której AI jednocześnie wspiera obronę, poszerza powierzchnię ataku i zmienia zakres odpowiedzialności zespołów bezpieczeństwa.
Nowa koalicja ma połączyć pracodawców, dostawców technologii, środowiska edukacyjne oraz organizacje zajmujące się rozwojem kompetencji. Celem jest wypracowanie praktycznych standardów gotowości zawodowej, które pomogą lepiej dopasować role, zadania i ścieżki rozwoju do realiów bezpieczeństwa systemów opartych na AI.
W skrócie
- ISC2 uruchamia Cyber-AI Workforce Coalition, koncentrując się na styku cyberbezpieczeństwa i sztucznej inteligencji.
- Inicjatywa ma pomóc zdefiniować nowe role, umiejętności i odpowiedzialności w zespołach bezpieczeństwa.
- Koalicja wpisuje się w szersze działania ISC2 dotyczące luki kadrowej oraz rozwoju certyfikacji związanej z bezpieczeństwem AI.
- Rynek coraz wyraźniej potrzebuje specjalistów łączących wiedzę z obszaru security, chmury, danych i modeli AI.
Kontekst / historia
Branża cyberbezpieczeństwa od lat mierzy się z niedoborem wykwalifikowanych pracowników. Jednocześnie organizacje przyspieszają wdrożenia automatyzacji, modeli generatywnych i mechanizmów AI w środowiskach biznesowych, chmurowych oraz operacyjnych. W efekcie tradycyjne opisy stanowisk i mapy kompetencji przestają odpowiadać rzeczywistości.
ISC2 od dawna zwraca uwagę na globalną lukę kompetencyjną w sektorze cyber. Teraz organizacja rozszerza ten kierunek o bezpieczeństwo AI, wskazując, iż rozwój nowych technologii wymaga bardziej formalnego podejścia do definiowania umiejętności. Uruchomienie koalicji należy więc traktować jako element szerszej strategii budowy rynku pracy przygotowanego na zagrożenia i wymagania ery sztucznej inteligencji.
Analiza techniczna
Z perspektywy technicznej bezpieczeństwo AI nie sprowadza się do dodania kilku nowych zagadnień szkoleniowych do istniejących ról. To zmiana strukturalna, obejmująca zarówno ochronę samych modeli, jak i bezpieczne wykorzystanie AI w narzędziach obronnych.
Pierwszy obszar dotyczy zabezpieczenia systemów AI. W praktyce oznacza to konieczność ochrony danych wejściowych, kontroli integralności danych treningowych, ograniczania ryzyka prompt injection, monitorowania manipulacji wynikami modeli oraz nadzoru nad integracjami opartymi na API. Szczególnego znaczenia nabiera też ocena ryzyka przy korzystaniu z modeli zewnętrznych oraz usług generatywnych dostarczanych przez podmioty trzecie.
Drugi obszar wiąże się z wykorzystaniem AI przez zespoły bezpieczeństwa. Narzędzia klasy SIEM, XDR, EDR, SOAR i platformy threat intelligence coraz częściej stosują mechanizmy automatycznej korelacji, priorytetyzacji alertów i wspomagania triage. To wymaga od specjalistów nie tylko zaufania do automatyzacji, ale również umiejętności weryfikowania jakości rekomendacji, identyfikowania błędów modeli i kontrolowania ryzyka nadmiernego polegania na algorytmach.
Trzeci element to nowy model kompetencyjny. Organizacje potrzebują dziś pracowników, którzy łączą klasyczne bezpieczeństwo aplikacji, ochronę danych, zarządzanie tożsamością, bezpieczeństwo chmury, governance oraz podstawową znajomość architektury modeli AI i ML. Właśnie tę lukę definicyjną ma adresować nowa koalicja ISC2.
Konsekwencje / ryzyko
Najbardziej bezpośrednią konsekwencją dla rynku jest wzrost zapotrzebowania na profile hybrydowe. Firmy, które nie zaktualizują swoich modeli kompetencyjnych, mogą mieć trudności z rekrutacją, oceną kandydatów i adekwatnym przypisywaniem odpowiedzialności za bezpieczeństwo rozwiązań opartych na AI.
Istotne jest również ryzyko operacyjne. Bez jasnego podziału ról organizacje mogą wpaść w pułapkę rozproszonej odpowiedzialności, w której zespoły bezpieczeństwa zakładają, iż za AI odpowiadają zespoły deweloperskie lub data science, a właściciele produktów oczekują, iż ochronę zapewni dział cyber. Taki układ sprzyja błędnym konfiguracjom, wyciekom danych do usług generatywnych, niekontrolowanemu użyciu modeli zewnętrznych i wdrażaniu narzędzi bez odpowiedniego audytu.
W dłuższej perspektywie inicjatywa ISC2 może wpłynąć na sposób tworzenia programów szkoleniowych, ofert pracy i certyfikacji zawodowych. jeżeli koalicji uda się wypracować bardziej precyzyjne definicje kompetencji, mogą one gwałtownie stać się punktem odniesienia dla pracodawców i rynku edukacyjnego.
Rekomendacje
Organizacje powinny rozpocząć od inwentaryzacji miejsc, w których AI jest już używana lub planowana do wdrożenia. Dotyczy to nie tylko własnych aplikacji, ale także funkcji AI w usługach SaaS, rozwiązaniach bezpieczeństwa i procesach developerskich.
Kolejnym krokiem powinno być formalne przypisanie odpowiedzialności za ryzyko. Należy określić właścicieli obszarów takich jak bezpieczeństwo danych wejściowych, kontrola dostępu do integracji AI, zgodność użycia modeli z politykami firmy, monitorowanie działania systemów oraz reagowanie na incydenty związane z nadużyciem lub kompromitacją komponentów AI.
Równolegle warto inwestować w rozwój praktycznych umiejętności zespołów SOC, AppSec, DevSecOps, IAM i GRC. Priorytetem powinny być kompetencje związane z oceną ryzyka modeli, walidacją odpowiedzi generowanych przez AI, bezpiecznym użyciem asystentów kodowania oraz ochroną danych przed nieautoryzowanym wykorzystaniem.
- Przeprowadzić pełną inwentaryzację użycia AI w organizacji.
- Wyznaczyć właścicieli ryzyka dla obszarów związanych z modelami i danymi.
- Uzupełnić programy szkoleniowe o bezpieczeństwo AI.
- Wdrożyć rejestrowanie użycia narzędzi AI i kontrolę dostępu do nich.
- Uwzględnić scenariusze AI w testach bezpieczeństwa i red teamingu.
Podsumowanie
Uruchomienie Cyber-AI Workforce Coalition pokazuje, iż bezpieczeństwo sztucznej inteligencji przestaje być niszowym zagadnieniem, a staje się integralnym elementem strategii rozwoju kadr cyberbezpieczeństwa. Najważniejszym sygnałem dla rynku jest próba uporządkowania ról, odpowiedzialności i umiejętności potrzebnych w organizacjach wdrażających AI na coraz większą skalę.
Dla zespołów bezpieczeństwa oznacza to wyraźną zmianę kierunku: przyszłe wymagania kompetencyjne będą obejmować nie tylko ochronę infrastruktury i aplikacji, ale także praktyczne rozumienie ryzyk, architektury i mechanizmów kontroli związanych z AI. Firmy, które przygotują się wcześniej, mogą zyskać przewagę zarówno operacyjną, jak i kadrową.
Źródła
- https://www.isc2.org/Insights/2026/10/isc2-launches-cyber-ai-workforce-coalition
- https://www.isc2.org/insights/2026/10/why-the-cyber-ai-workforce-coalition-matters
- https://www.isc2.org/new-ai-certification
- https://www.isc2.org/insights/2026/07/ai-security-certification-development
- https://www.isc2.org/-/media/Project/ISC2/Main/Media/documents/research/ISC2_Cybersecurity_Workforce_Study_2023.pdf