Domowy router obsługuje nie tylko komputery i telefony. Z internetem łączą się przez niego telewizory, kamery, drukarki i urządzenia inteligentnego domu. Niewłaściwa konfiguracja może ułatwić hakerom dostęp do sieci, a złe ustawienia w oprogramowaniu – narazić samo urządzenie na przejęcie.
Nie oznacza to oczywiście, iż osoba podłączona do naszego Wi-Fi automatycznie odczyta wszystkie hasła. Prawidłowo działające HTTPS szyfruje komunikację między przeglądarką a witryną. Zabezpieczenie routera pozostaje jednak ważne, ponieważ chroni dostęp do sieci lokalnej i ogranicza możliwości ingerowania w jej działanie. Do czego służy złącze USB w routerze Wi-Fi?
Na start – aktualizacja oprogramowania
Zanim zmienimy jakiekolwiek ustawienia, warto sprawdzić model routera oraz dostępność nowego oprogramowania. Informacje znajdziecie w panelu administracyjnym, aplikacji producenta lub na jego oficjalnej stronie.
Do panelu można zwykle wejść przez przeglądarkę, korzystając z adresu podanego w instrukcji albo ustawieniach połączenia jako adres bramy domyślnej. Nie zawsze będzie to popularne 192.168.1.1 – adres zależy od urządzenia i konfiguracji sieci.
Podczas aktualizacji warto pamiętać o kilku zasadach:
- Pobieramy oprogramowanie wyłącznie z oficjalnego źródła.
- Sprawdzamy zgodność pliku z modelem i wersją sprzętową routera.
- Nie odłączamy zasilania podczas instalacji.
- Włączamy automatyczne aktualizacje, jeżeli router je obsługuje.
Istotna jest również długość wsparcia. Komunikat o braku nowych aktualizacji nie musi oznaczać, iż sprzęt jest bezpieczny – producent mógł już zakończyć jego aktualizowanie. Router, który nie otrzymuje już poprawek bezpieczeństwa, warto zastąpić nowszym, aktualizowanym modelem.
Dwa różne hasła: do administracji i do Wi-Fi
Hasło do panelu routera oraz hasło do sieci bezprzewodowej pełnią inne funkcje. Pierwsze pozwala zmieniać ustawienia urządzenia. Drugie umożliwia dołączenie do Wi-Fi. Powinny być różne i nie powinny powtarzać haseł używanych do poczty czy innych usług.
Jeżeli router korzysta ze standardowych dla danego modelu danych fabrycznych, trzeba je zmienić. Nowsze urządzenia często mają indywidualne hasła na etykiecie lub wymagają utworzenia własnego podczas pierwszej konfiguracji.
Wybieramy długie, złożone hasła. Praktycznym rozwiązaniem jest hasło wygenerowane przez menedżer haseł albo fraza z kilku losowo dobranych, niepowiązanych słów. jeżeli router na to pozwala, warto użyć co najmniej 16 znaków. Unikamy znanych cytatów, adresów i prostych schematów.
Nie trzeba natomiast zmieniać dobrego hasła wyłącznie dlatego, iż minął miesiąc. Zmieniamy je po podejrzeniu ujawnienia, przejęciu urządzenia lub gdy chcemy odebrać dostęp osobie, która je zna.
WPA3 lub WPA2 z AES
W ustawieniach zabezpieczeń sieci wybieramy najlepszy tryb obsługiwany przez router i podłączane urządzenia:
- WPA3-Personal – preferowany wybór, jeżeli wszystkie potrzebne urządzenia działają w tym trybie.
- WPA2/WPA3-Personal – tryb przejściowy dla sieci ze starszym sprzętem. Urządzenia zgodne z WPA3 korzystają z nowszego zabezpieczenia, a pozostałe z WPA2.
- WPA2-Personal z AES – rozwiązanie dla urządzeń, które nie obsługują WPA3.
Nie używany natomiast WEP, starego WPA ani TKIP. Unikać należy również trybu mieszanego WPA/WPA2 — to inna opcja niż WPA2/WPA3.
WPA3 utrudnia między innymi ataki polegające na zgadywaniu hasła na podstawie przechwyconej wymiany uwierzytelniającej. przez cały czas wymaga jednak rozsądnej konfiguracji, aktualnego systemu i silnego hasła.
Po zmianie trybu zabezpieczeń część urządzeń może wymagać ponownego połączenia z siecią.
Wyłączamy niepotrzebne funkcje routera
Im mniej zbędnych usług pozostaje aktywnych, tym mniej możliwości wykorzystania ich błędów.
WPS ułatwia podłączanie urządzeń, ale jego wariant oparty na kodzie PIN ma luki bezpieczeństwa.
Zdalne zarządzanie od strony internetu pozwala zmieniać konfigurację routera spoza domu. jeżeli z niego nie korzystacie, wyłączcie tę funkcję. Sprawdźcie też osobno dostęp przez chmurę producenta. o ile jest używany, zabezpieczamy konto unikalnym hasłem i uwierzytelnianiem wieloskładnikowym, o ile jest dostępne.
UPnP umożliwia urządzeniom automatyczne otwieranie portów. Bywa przydatne w grach i niektórych aplikacjach, ale nie musi być stale aktywne. jeżeli nie jest potrzebne, wyłączamy je. Warto też również przejrzeć manualne przekierowania portów i usunąć nieużywane wpisy. Pozostawiamy natomiast włączoną zaporę routera.
Oddzielamy gości i sprzęty inteligentnego domu
Sieć dla gości pozwala udostępnić internet bez przekazywania hasła głównego. Powinna mieć własne zabezpieczenia oraz zablokowany dostęp do domowych komputerów, dysków sieciowych i panelu routera.
Samo utworzenie drugiej nazwy Wi-Fi nie gwarantuje izolacji. W ustawieniach należy znaleźć opcję dotyczącą dostępu gości do sieci lokalnej i upewnić się, iż jest wyłączona. jeżeli router oferuje izolację klientów, można dodatkowo ograniczyć komunikację między urządzeniami gości.
Warto także rozważyć osobną sieć dla kamer, inteligentnych gniazdek i innych urządzeń IoT. Trzeba jednak sprawdzić, czy odseparowanie nie utrudni potrzebnych funkcji, na przykład przesyłania obrazu do telewizora lub lokalnego sterowania sprzętem.
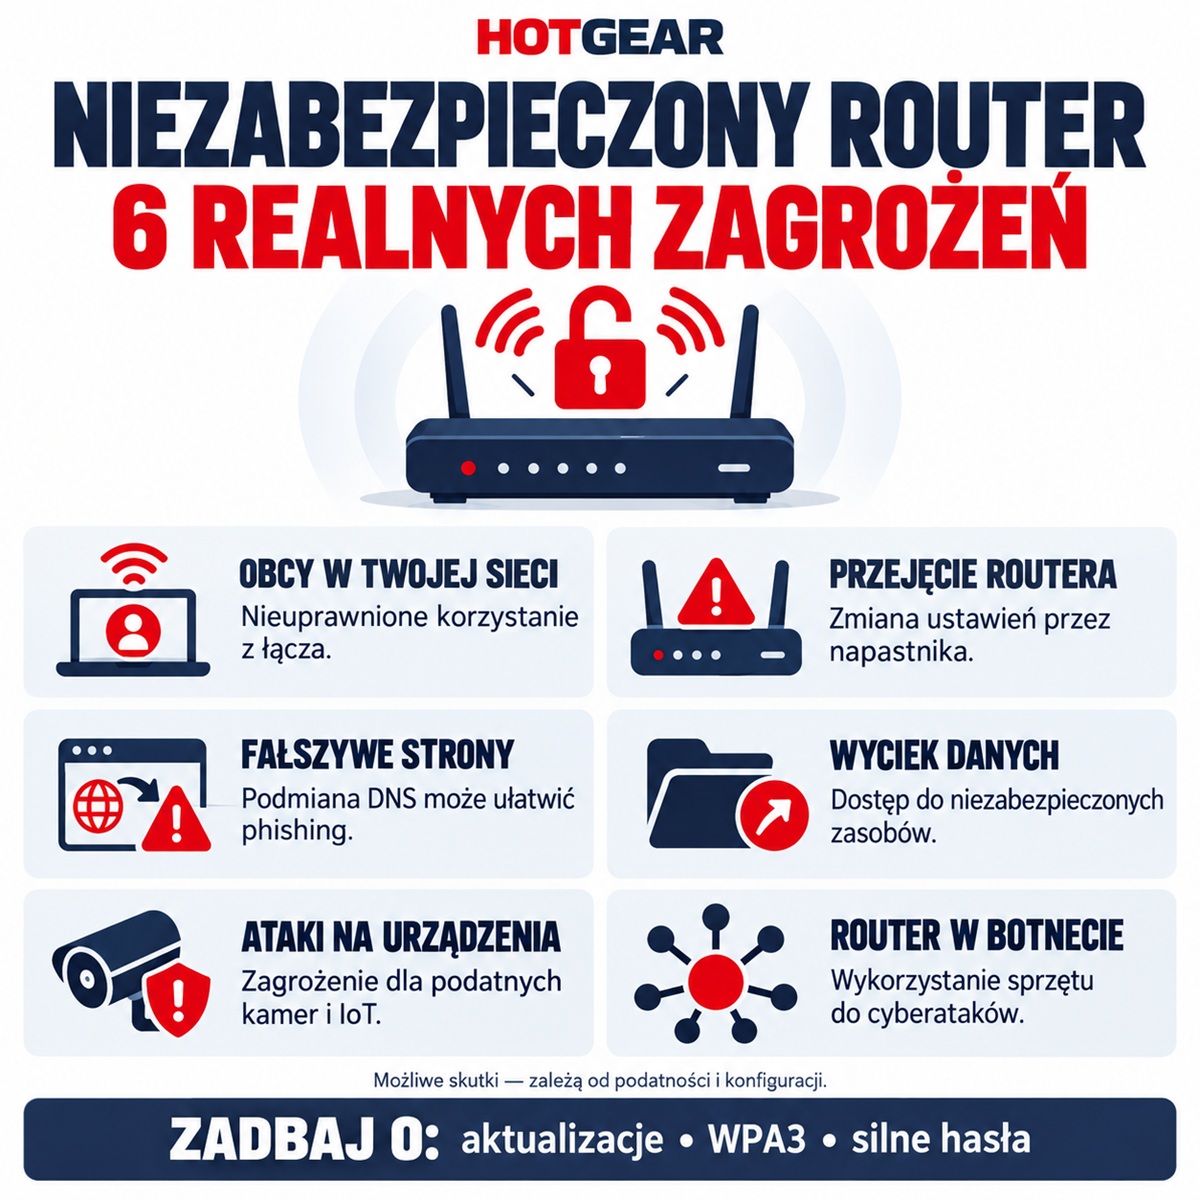
Niezabezpieczony odpowiednio router Wi-Fi stanowi poważne zagrożenie. Grafika HotGear.
Nie polegamy na ukrywaniu SSID i filtrowaniu MAC
Nazwa sieci, czyli SSID, nie jest hasłem. Można ją zmienić i usunąć z niej dane osobowe, ale jej ukrycie nie uniemożliwia wykrycia Wi-Fi. Może natomiast utrudniać łączenie urządzeń i powodować problemy z prywatnością.
Podobnie filtrowanie adresów MAC nie stanowi bariery przed napastnikiem. Adres uprawnionego urządzenia można skopiować. Dodatkowo współczesne telefony i komputery korzystają z prywatnych adresów MAC, co komplikuje manualne tworzenie list dostępu.
Ochronę należy opierać przede wszystkim na odpowiednim uwierzytelnianiu, szyfrowaniu i aktualizacjach.
Nieznane urządzenie w sieci?
W panelu routera można zwykle sprawdzić listę klientów. Warto ją przejrzeć, ale nie każda niezrozumiała nazwa oznacza intruza. Może należeć do telewizora, drukarki albo telefonu korzystającego z prywatnego adresu MAC.
Trzeba porównać listę z własnymi urządzeniami. W razie potrzeby odłączamy je kolejno i obserwujemy zmiany.
Jeżeli potwierdzimy nieautoryzowany dostęp, zmieniamy hasło Wi-Fi, wyłączamy WPS i sprawdzamy ponownie konfigurację zabezpieczeń. Sama blokada adresu MAC lub zmiana nazwy sieci nie wystarczy.
Podejrzenie przejęcia panelu administracyjnego wymaga szerszej reakcji. Należy przejrzeć ustawienia DNS, zdalnego dostępu i przekierowania portów. W razie potwierdzonego naruszenia postępujemy zgodnie z instrukcją odzyskiwania producenta, może być potrzebne przywrócenie ustawień fabrycznych, aktualizacja i ponowna konfiguracja.
VPN ma konkretne zastosowania, ale nie zastąpi zabezpieczeń Wi-Fi
VPN tworzy szyfrowany tunel między urządzeniem a serwerem VPN. Może służyć do połączenia z siecią firmową, ograniczenia widoczności ruchu dla operatora lokalnej sieci albo bezpiecznego dostępu do zasobów domowych podczas podróży.
Nie naprawia jednak podatnego routera, nie uniemożliwia obcym osobom dołączenia do Wi-Fi i nie chroni przed wszystkimi oszustwami internetowymi. Komercyjna usługa VPN oznacza również powierzenie części naszych danych jej dostawcy, co bywa ryzykowne.
Rozróżniamy dwie funkcje routera: klient VPN kieruje wybrany ruch do zewnętrznego serwera, a serwer VPN umożliwia zdalne połączenie z domem. Samo włączenie serwera nie sprawia, iż wszystkie domowe urządzenia korzystają z tunelu podczas przeglądania internetu.
Niska wydajność? To podejrzane
Wolne Wi-Fi nie musi świadczyć o ataku. Przyczyną bywa słaby sygnał, obciążenie łącza lub zakłócenia.
Jako punkt wyjścia warto pozostawić automatyczny wybór kanału. W paśmie 2,4 GHz szerokość 20 MHz zwykle sprzyja stabilności, szczególnie w blokach. Przy ręcznym doborze kanału typowym wyborem są 1, 6 lub 11, z uwzględnieniem warunków w otoczeniu.
Pasmo 2,4 GHz zwykle zapewnia lepszy zasięg, a 5 GHz pozwala uzyskać większą przepustowość przy odpowiednim sygnale. Nowe urządzenia Wi-Fi 6E i Wi-Fi 7 mogą korzystać także z pasma 6 GHz.
Nie ma jednego limitu prędkości dla całego pasma: 2,4 GHz nie kończy się na 300 Mb/s. Wynik zależy od standardu, szerokości kanału, możliwości obu urządzeń i warunków radiowych. Rzeczywiste transfery są jednak niemal zawsze niższe od reklamowanych prędkości połączenia. Jak bezpiecznie korzystać z publicznych sieci Wi-Fi? Wyjaśniamy.
Podsumowanie
Bezpieczna i dobrze skonfigurowana sieć Wi-Fi to kluczowy element codziennego korzystania z internetu. Niewłaściwe ustawienia routera mogą prowadzić do spowolnienia połączenia, nieautoryzowanego dostępu oraz zagrożeń dla prywatności użytkowników. Dzięki zastosowaniu kilku prostych kroków można skutecznie poprawić zarówno bezpieczeństwo, jak i wydajność domowej sieci bezprzewodowej.
Tomasz Sławiński