
Portswigger to producent chyba najbardziej znanego narzędzia do testowania bezpieczeństwa aplikacji webowych – Burp Suite. Za to znalezisko wypłacono $5000 w ramach bug bounty. Co my tu mamy? Opis zaczyna się dość nietypowo: Nie zamierzałem tego zgłaszać, myślałem, iż to laboratorium [do ćwiczenia podatności webowych], ale po mojej pierwszej analizie...
Koleżka myślał, iż robi LABy z bezpieczeństwa webowego. A znalazł podatność path traversal jako root. W serwisie portswigger.net :-)
Powiązane


Jak złapać KRETA w firmie?
11 godzin temu
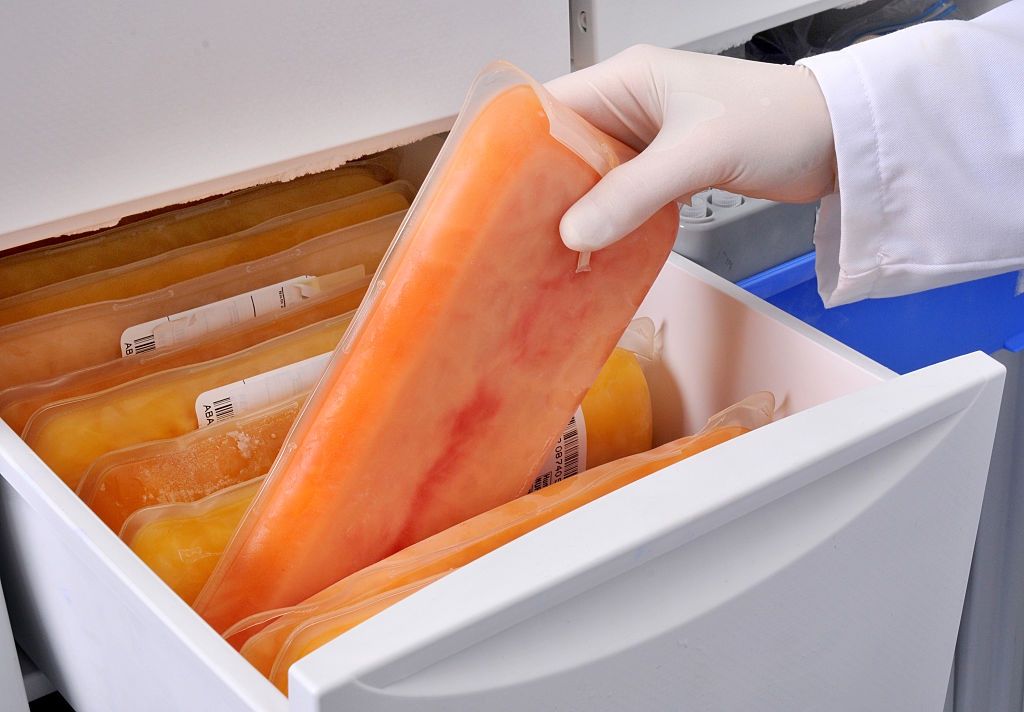


Hakerzy uderzyli w chłodnie z krwią. Ustawili 110 stopni
16 godzin temu



Polecane




Jak dostać się do BOA i SPKP z cywila?
1 dzień temu


