Wykryto poważną lukę w Defenderze, odpowiadającym za bezpieczeństwo cyfrowe Windowsa. Cóż, zdarza się, a Microsoft zareagował błyskawicznie. Problem w tym, iż teraz Defender tak po prostu nie działa.
Microsoft zaliczył kolejną wpadkę z Defenderem. Tym razem chodzi o aktualizację, która miała poprawić bezpieczeństwo, a zamiast tego uwaliła podstawową funkcję antywirusa: skanowanie systemu. Według licznych zgłoszeń użytkowników szybkie, pełne i offline’owe skany przestały działać po najnowszej aktualizacji silnika Defendera. To nie jest drobna usterka.
Zero-day RoguePlanet i jego sukcesor ShieldBreak
Sprawa zaczęła się od podatności RoguePlanet (CVE‑2026-50656), wykrytej w silniku Microsoft Malware Protection Engine. To luka typu LPE (Local Privilege Escalation), pozwalająca lokalnemu użytkownikowi uzyskać uprawnienia SYSTEM – czyli pełną kontrolę nad komputerem. W praktyce oznacza to, iż po przejęciu minimalnego przyczółka atakujący może zrobić z systemem wszystko.
Microsoft wydał łatkę, ale – jak twierdzi badacz posługujący się pseudonimem Nightmare Eclipse – zrobił to nieskutecznie. Opublikował nowy exploit o nazwie ShieldBreak, który całkowicie omija poprawkę i ponownie umożliwia eskalację uprawnień. Co więcej, badacz twierdzi, iż exploit działa z 100-procentową skutecznością na Windows 11 25H2 i Windows Server 2025.
Microsoft potwierdził istnienie podatności ShieldBreak (CVE‑2026‑69414) i pracuje nad poprawką, ale nie odniósł się do zarzutów o nieskuteczne załatanie RoguePlanet.
Próba naprawy zero-daya zepsuła skanowanie Defendera
W międzyczasie Microsoft wypuścił aktualizację definicji i silnika Defendera, która miała poprawić bezpieczeństwo. Niestety, według użytkowników spowodowała ona, iż skanowanie przestało działać. Szybkie i pełne skany kończą się awarią tuż przed końcem, a skan offline zatrzymuje się na 91 proc.
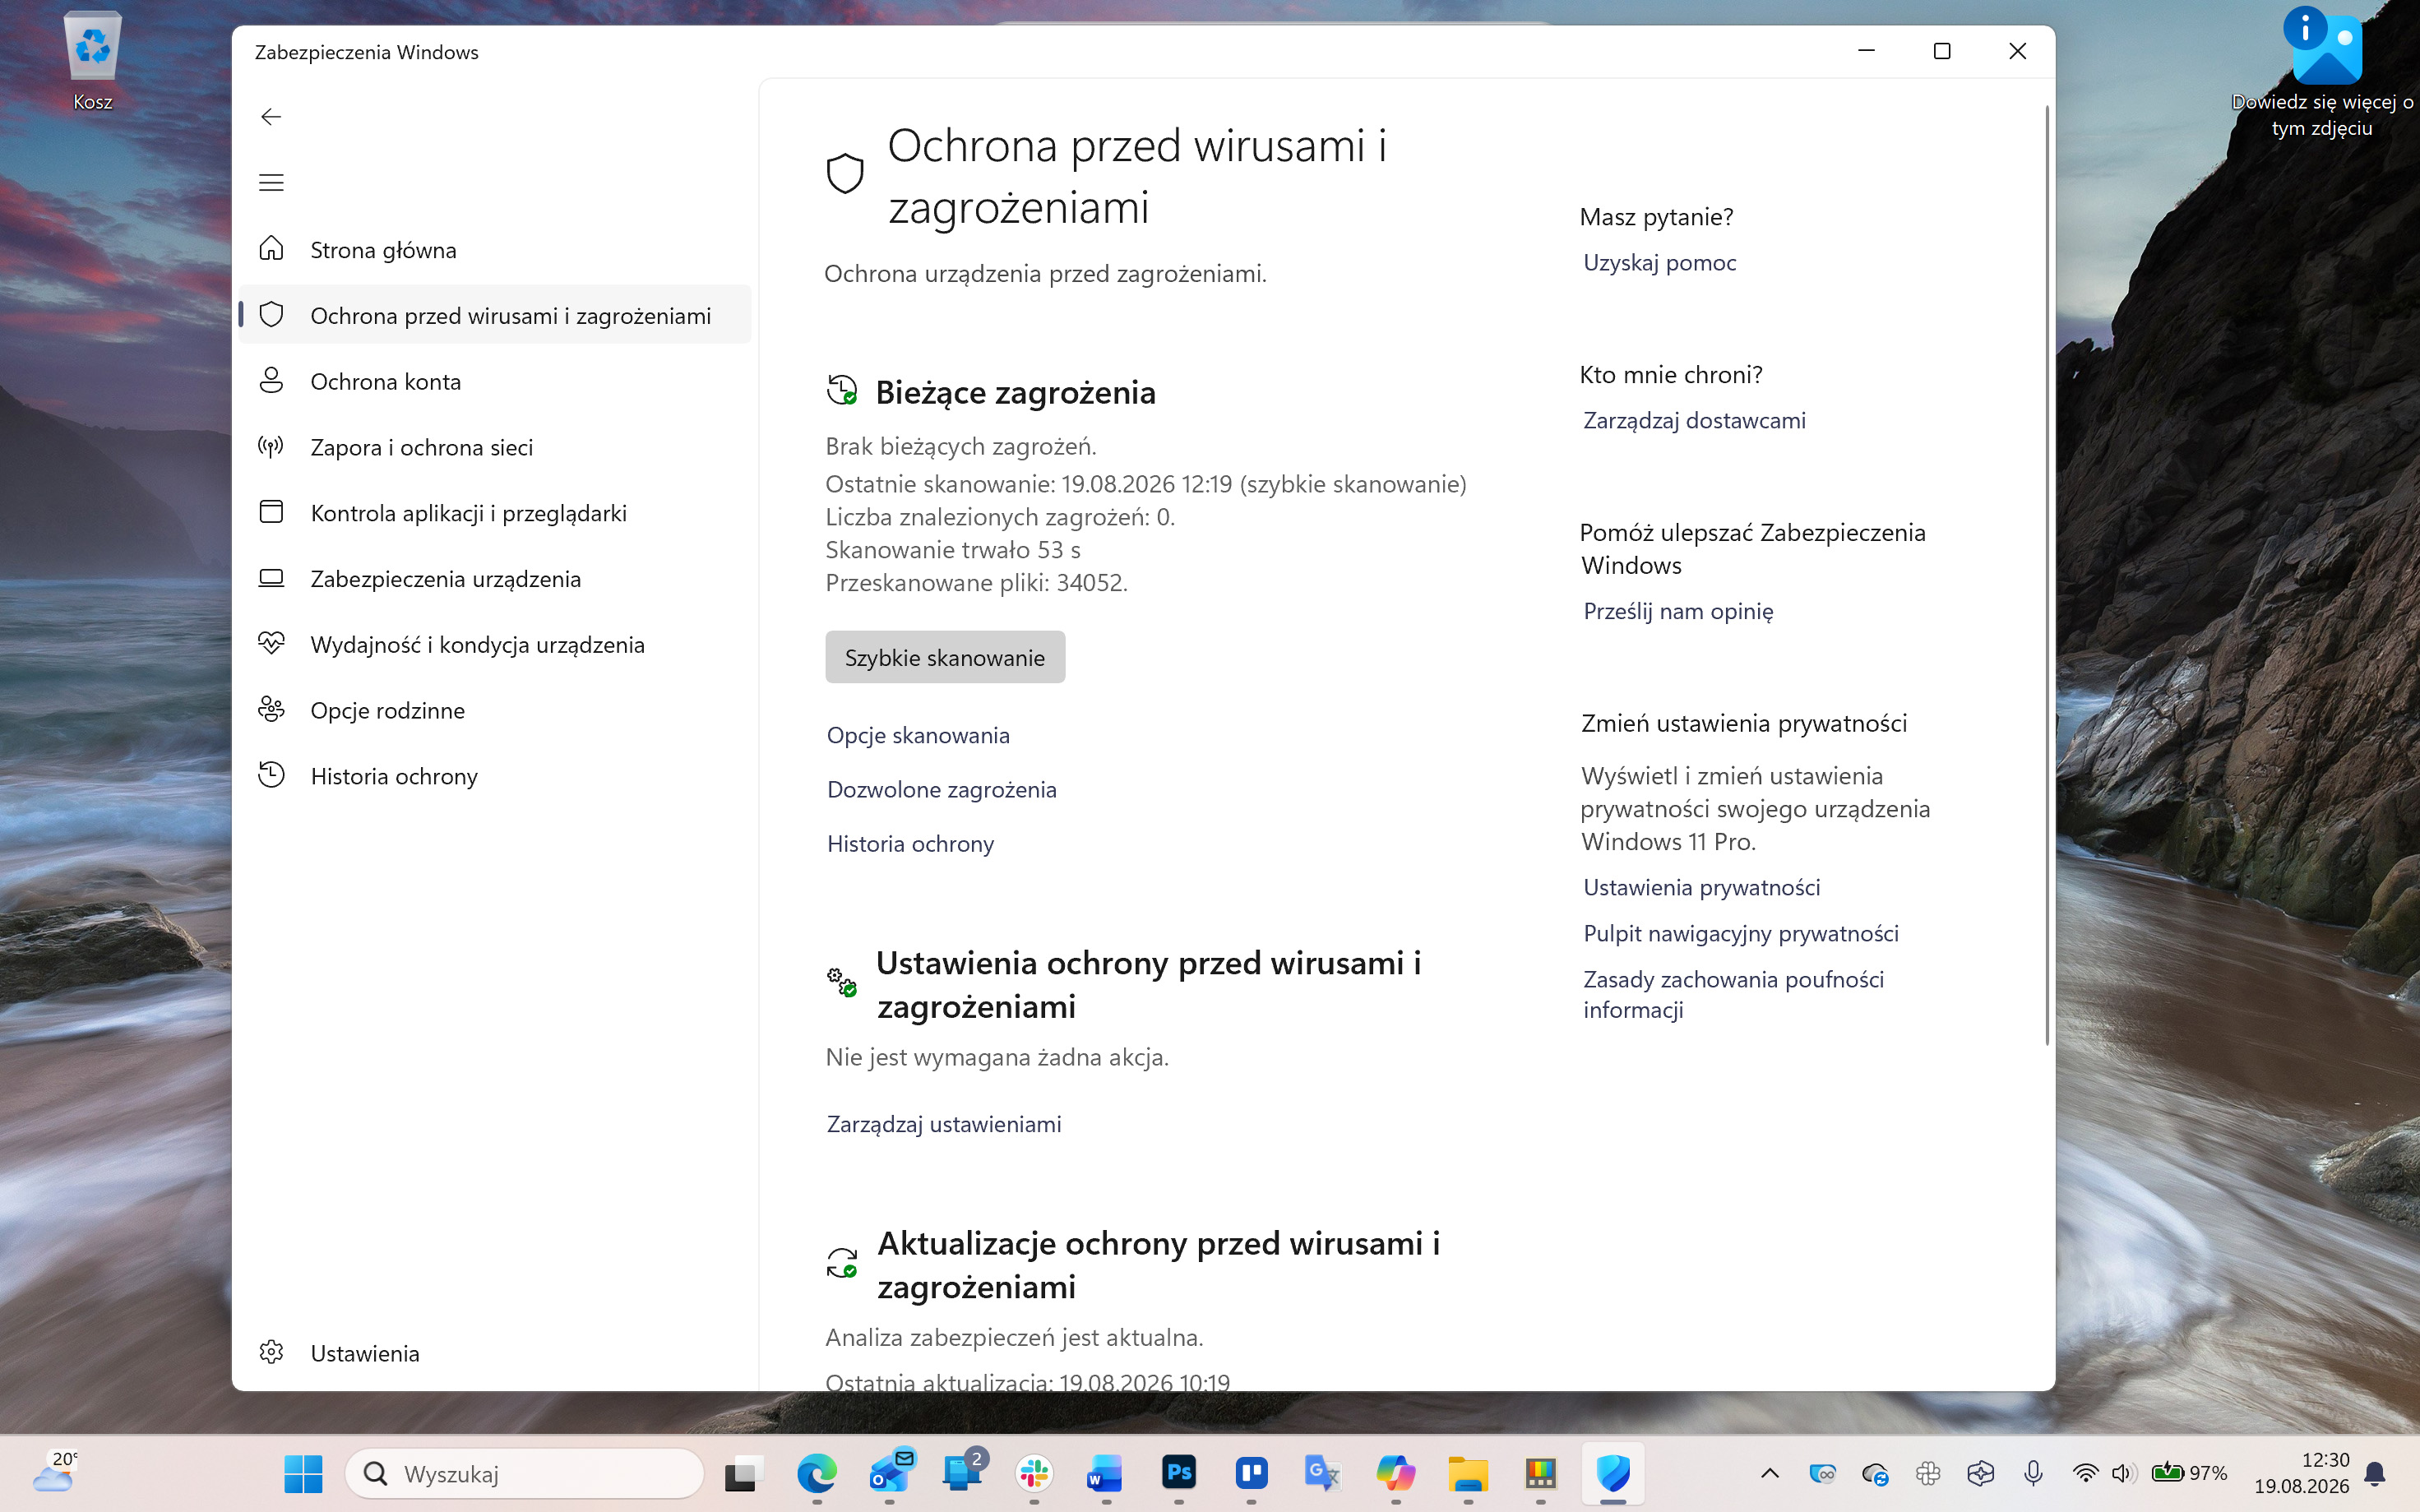 Windows Defender
Ręczne skanowanie całego dysku przez cały czas działa – co sugeruje, iż problem tkwi w sposobie, w jaki Defender obsługuje określone operacje skanowania, a nie w samym silniku antywirusowym jako takim. W logach systemowych pojawiają się błędy związane z plikiem mpengine.dll oraz sesją DefenderApiLoggerLowPriv.
Zgłaszane problemy dotyczą wersji silnika 1.1.26070.7 i 1.1.26080.2 oraz definicji z serii 1.457.222.0-1.457.230.0.
Nad Windowsem pracowali niegdyś bardzo kompetentni ludzie
Defender od lat jest chwalony za skuteczność i integrację z systemem, ale ostatnie tygodnie pokazują, iż choćby najlepszy antywirus może stać się źródłem problemów, jeżeli proces łatania podatności zacznie przypominać amatorkę. Microsoft musi teraz nie tylko naprawić skanowanie, ale też odzyskać zaufanie użytkowników, którzy widzą, iż kolejne łatki potrafią przynieść więcej szkód niż pożytku.
A dla nas – użytkowników – to kolejny dowód na to, iż w świecie cyberbezpieczeństwa nie ma momentów oddechu. choćby gdy system jest „w pełni zaktualizowany”, nie zawsze oznacza to „w pełni bezpieczny”.