Atak na sklepowe lodówki to poważny sygnał alarmowy – przestrzegają eksperci. Na celowniku mogą być inne najważniejsze urządzenia i punkty.
Fala ataków wymierzona w lodówki dotarła też do Polski. CERT Polska potwierdziło, iż co najmniej dwa urządzenia chłodnicze w Polsce zostały zaatakowane. Na profilach Niebezpiecznika i portalu olsztyn.com.pl udostępniono nagrania z olsztyńskich sklepów, na których widać skalę awarii. Lodówki były puste i wyłączone.
Olsztyńskiemu serwisowi sieć potwierdziła, iż „nieprawidłowości w funkcjonowaniu systemów sterowania urządzeniami chłodniczymi” wystąpiły w trzech lokalizacjach: Olsztynie, Częstochowie-Poczesnej i Sosnowcu. Nie ujawniono dokładnych przyczyn, jednak zwracając uwagę, iż „podobne zdarzenia odnotowano w ostatnim czasie również w innych sieciach handlowych w kilku krajach Europy”, zasugerowano, iż doszło do cyberataku.
Minister cyfryzacji Krzysztof Gawkowski na antenie TVN 24 potwierdził, iż w Polsce wykryto 140 urządzeń chłodniczych podatnych na zdalne wyłączenie lub zmianę temperatury. Wcześniej przedstawiciel NASK zdradził w rozmowie z RMF FM, iż dalej działa ok. 70 urządzeń dostępnych z internetu, odpowiedzialnych za systemy chłodzenia w tego typu obiektach. Minister cyfryzacji zaapelował do firm o ich wyłączenie i zapowiedział, iż jego resort może ujawnić nazwy podmiotów, które nie zastosują się do zaleceń.
– Proszę sobie wyobrazić, iż w tych lodówkach mogą być przechowywane różnego rodzaju drogie preparaty. Mogą z nich korzystać ważne instytucje. Do tego dochodzą potencjalne straty finansowe, bo mówimy o dużych chłodniach należących do firm przechowujących żywność – podkreślił szef resortu cyfryzacji.
Lodówki to dopiero początek?
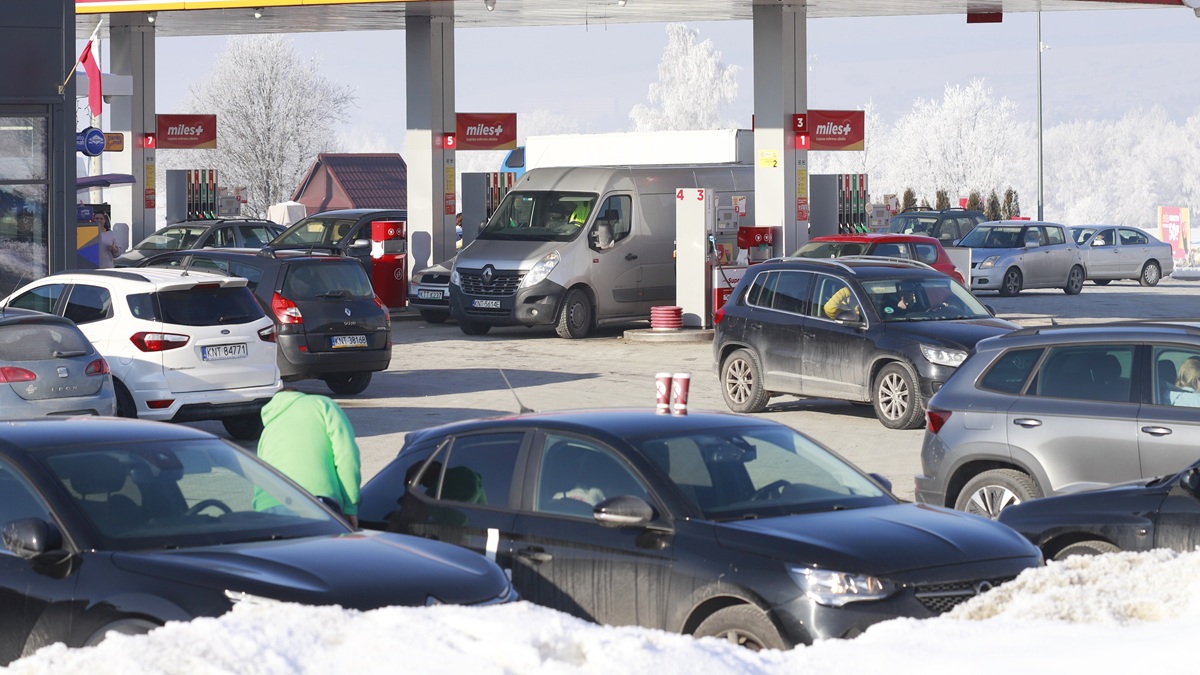
Tak właśnie przekonują analitycy branży bezpieczeństwa IT, z którymi rozmawiała „Rzeczpospolita„. Według ich ostrzeżeń na celownik mogą trafić np. stacje paliw. Istnieje ryzyko, iż możliwa jest też zdalna zmiana cen towarów w sklepach.
W stosunkowo prosty sposób można wywołać co najmniej małe zamieszanie. Według specjalistów, problem może dotyczyć infrastruktury paliwowej, magazynów, zakładów produkcyjnych i placówek medycznych.
Do systemów, które warto poddać weryfikacji, należą m.in. rozwiązania z zakresu automatyki budynkowej i mieszkaniowej, systemy klimatyzacji, systemy kontroli dostępu (np. bramy), a także inteligentne automaty sprzedające. Scenariusz, w którym hakerzy zdalnie zamkną garaże w biurowcach, uniemożliwiając wjazd i wyjazd, i maksymalnie zmniejszając lub zwiększając temperaturę w biurach, może skutecznie sparaliżować działalność wielu firm – czytamy w „Rzeczpospolitej”.
W rozmowie z dziennikiem eksperci Check Point podkreślają, iż zagrożenie wynika z prostych zaniedbań, związanych z lekceważeniem podstawowych procedur, takich jak korzystanie ze słabego hasła czy brak stosownych aktualizacji.
Potwierdzają to także specjaliści z NASK.
– Mamy do czynienia z wykorzystywaniem znanego od lat problemu, jakim są słabo zabezpieczone urządzenia przemysłowe i systemy automatyki podłączone do internetu. Coraz więcej elementów infrastruktury technicznej sklepów, takich jak systemy chłodnicze, działa w modelu zdalnego zarządzania, co zwiększa wygodę obsługi, ale jednocześnie poszerza powierzchnię potencjalnego ataku – mówiła cytowana przez portal dlahandlu.pl Klaudia Dobińska, starsza specjalistka ds. strategicznej komunikacji cyberbezpieczeństwa z NASK.
Jak zauważał Niebezpiecznik, wciąż nie wiemy, kto za tymi atakami stoi i jakie są motywacje.
O ile awaria lodówki w sklepie rzeczywiście jest pewnym utrudnieniem, to trudno mówić tu o wielkim chaosie. Jednak już wieści o atakach na chłodnie z krwią mogą niepokoić. Dodając do tego możliwe incydenty np. na stacjach benzynowych czy innych, podobnych niedogodnościach, to choćby drobne przeszkody okażą się być czymś na kształt kija włożonego w szprychy.
Zdjęcie główne: Agnes Kantaruk / Shutterstock.