Przełom kwietnia i maja to ostatnie dni na rozliczenie PIT dla osób fizycznych. jeżeli jesteś w grupie, którą to czeka, musisz szczególnie uważać na SMS-y oraz e-maile podszywające się pod urząd skarbowy!
Schemat prób wyłudzenia, które obserwujemy o tej porze co roku, jest niemal identyczny:
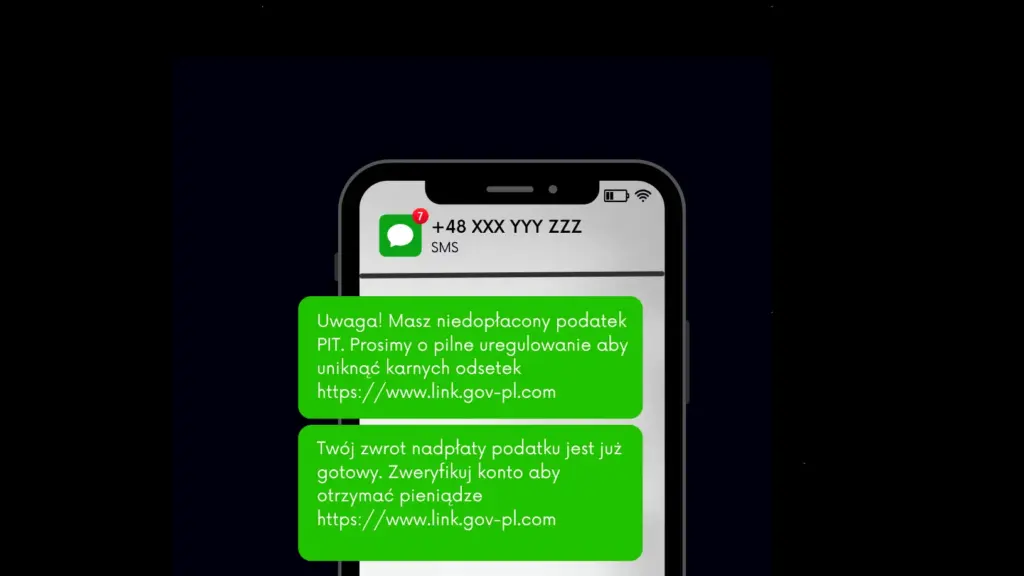
- wiadomość SMS o treści powiązanej z podatkami
- nadawcą zwykle jest zwykły numer
- zdarzają się nadpisy przypominające zwroty „gov”, Finanse” lub „Podatki” w wariancie, który jeszcze nie został zablokowany odgórnie na podstawie zapisów Ustawy o zwalczaniu nadużyć w komunikacji elektronicznej
- dwa warianty wiadomości:
- ostrzeżenie o niedopłacie podatku i potencjalnych konsekwencjach
- informacja o czekającej na zwrot nadpłacie podatku
- link w treści SMS-a mogący prowadzić do strony z adresem do złudzenia przypominającym witryny rządowe
- strona docelowa w kolorystyce serwisów rządowych, z logowaniem możliwym wyłącznie przy użyciu konta bankowego
Zdarza się, iż oszuści pozostawiają na swojej stronie wyszarzone opcje logowania przy użyciu Profilu Zaufanego, e-Dowodu, czy aplikacji mObywatel, dodając informację o problemach, czy awarii.
Choć dominującą metodą dotarcia do ofiar jest SMS, może się zdarzyć również kampania phishingowa „na rozliczenie PIT” wysyłana e-mailem. Poniżej przykład, który otrzymaliśmy od naszego czytelnika. Ty też możesz pomóc innym! jeżeli dostaniesz wiadomość, która wydaje Ci się podejrzana – kliknij przycisk „Zgłoś zagrożenie” na górze strony i prześlij ją do nas.
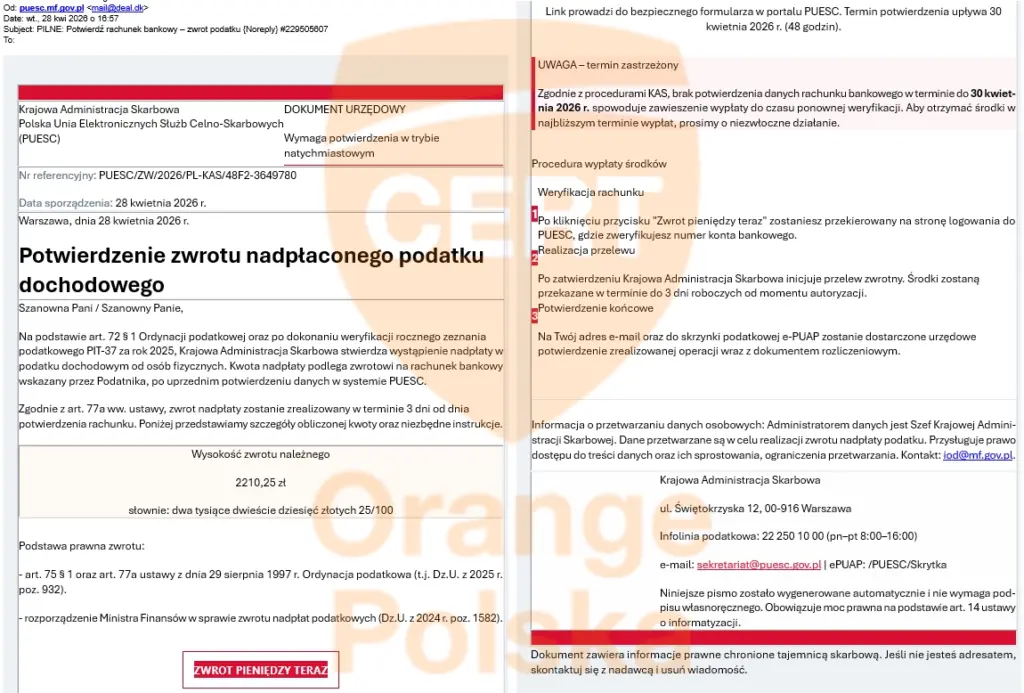
Opisany dalej schemat działania jest identyczny w obu sytuacjach.
Pomyśl zanim cokolwiek potwierdzisz – scenariusz oszustwa
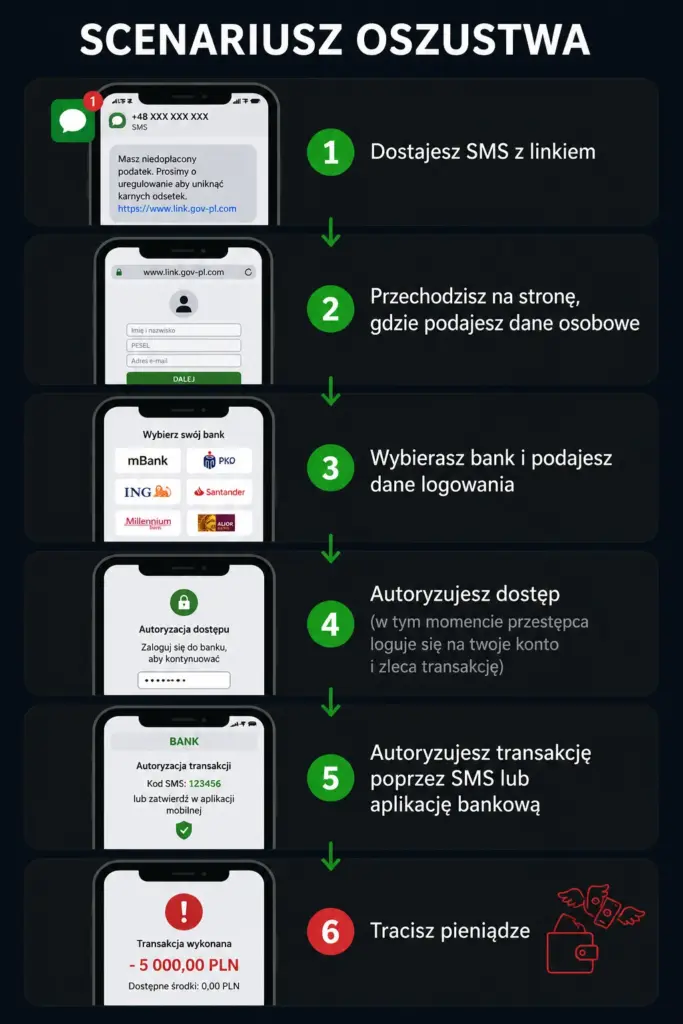
Strona na którą trafiamy, jest oczywiście fałszywa i wyłudza dostęp do bankowości elektronicznej. Po wpisaniu danych logowania do banku trafiają one bezpośrednio do rąk oszusta. Przy tego typu kampaniach przestępcy siedzą przy komputerze i na bieżąco zajmują się wpisanymi na swojej stronie danymi. Dlaczego?
Jeśli regularnie logujesz się do banku, masz prawdopodobnie świadomość, iż jeżeli robisz to przez stronę – musisz potwierdzić komunikat push w aplikacji mobilnej lub wpisać kod z SMS-a. To efekt wprowadzenia 7 lat temu dyrektywy PSD2, która m.in. zobowiązuje banki do używania dodatkowego składnika przy potwierdzaniu tożsamości klienta.
Przestępca nie zaloguje się więc do banku dysponując wyłącznie Twoim hasłem. Potrzebuje kliknięcia zgody w komunikacie push lub podania mu kodu z SMS-a. Musi to zrobić od razu – jeśli dostaniesz kod SMS później, nie będzie gdzie go wpisać, a przychodzący nagle komunikat push może sprawić, iż zorientujesz się, iż masz do czynienia z oszustwem.
Jak nie dać się oszukać?
Zawsze stosuj zasadę ograniczonego zaufania jeżeli chodzi o SMS-y oraz e-maile:
- od nieznajomych
- z linkami
- zawierające treści wywołujące w Tobie silne emocje (w tym przypadku związane z potencjalnymi konsekwencjami finansowymi)
Tego typu wiadomości traktuj z założenia jako fałszywe.
Jeśli wiesz, iż chcesz wejść na stronę rządową – czy chodzi o rozliczenie PIT, czy w jakiejkolwiek innej sprawie – to choćby jeżeli przypomina ona szatą graficzną znane Ci serwisy, sprawdź dokładnie adres w pasku przeglądarki.
- pamiętaj, iż adresy serwisów rządowych kończą się na . gov.pl
- zachowaj ostrożność przy adresach udających strony finansowe (hxxp://inforach24[.]net – przykład z 2022 roku)
- bądź czujny/a i nie daj się oszukać próbom podszycia pod serwisy rządowe (hxxps://finansowa-gov-pl[.]online, hxxps://govpl[.]website – przykłady z 2023)
Nabierz nawyku sprawdzania adresu strony, na której wpisujesz login i hasło do banku. Zapamiętaj go i podawaj te dane wyłącznie na stronie Twojego banku.
Przypominamy raz jeszcze: adresy stron logowania do serwisów rządowych zawsze kończą się na .gov.pl. Przykładowo:
- login.mf.gov.pl (logowanie do serwisu e-PIT)
- login.mobywatel.gov.pl
- login.gov.pl
Jeśli logujesz się do serwisów rządowych za pośrednictwem e-bankowości, zawsze zostajesz przekierowany/a na stronę Twojego banku – upewnij się, sprawdzając adres.
Nie zaszkodzi też dodać witryny Twojego banku do ulubionych w przeglądarce – choć akurat w przypadku tego oszustwa to nie zadziała. Do serwisów rządowych najlepiej loguj się przy użyciu aplikacji mObywatel. To ograniczy możliwość podszycia, a w przypadku, gdy strona nie będzie dawać takiej możliwości – będziesz mieć pewność, iż to oszustwo.
A w międzyczasie CyberTarcza Orange trzyma rękę na pulsie. jeżeli masz telefon w sieci Orange – robimy wszystko, by rozpoznane złośliwe SMS-y do Ciebie nie dotarły. A niezależnie od tego: blokujemy domeny powiązane z oszustwami.