Trwa kampania phishingowa, której celem są klienci Alior Banku. Oszuści rozsyłają wiadomości e-mail z prośbą o pilne potwierdzenie danych. Stosują presję czasu i groźbę zablokowania dostępu do konta.
Pamiętaj: bank nie weryfikuje twoich danych, bo je zna. Mogą być potrzebne w trakcie logowania np. na nowym urządzeniu, a wtedy zastosuj się do wskazówek, które otrzymasz od banku. Sprawdź nadawcę. Zanim gdziekolwiek wprowadzisz dane, sprawdź pełny adres strony, na której się znajdujesz lub poproś o pomoc infolinię. Domeny są zablokowane w CyberTarczy Orange.
Oszustwo krok po kroku
Na naszą skrzynkę zgłoszeniową otrzymaliśmy e-mail, który poddaliśmy szybkiej analizie. Na samym wstępie pamiętaj, iż ty również możesz przesłać nam podejrzany e-mail tutaj.
Wiadomość e-mail przychodzi z adresu [email protected]. Livemail to darmowa usługa do hostowania poczty jakich w internecie znajdziemy wiele. Zgłoszony do nas e-mail został wysłany na firmowy adres. Na ten moment nie mamy potwierdzenia, czy wyłącznie firmy są celem ataku.
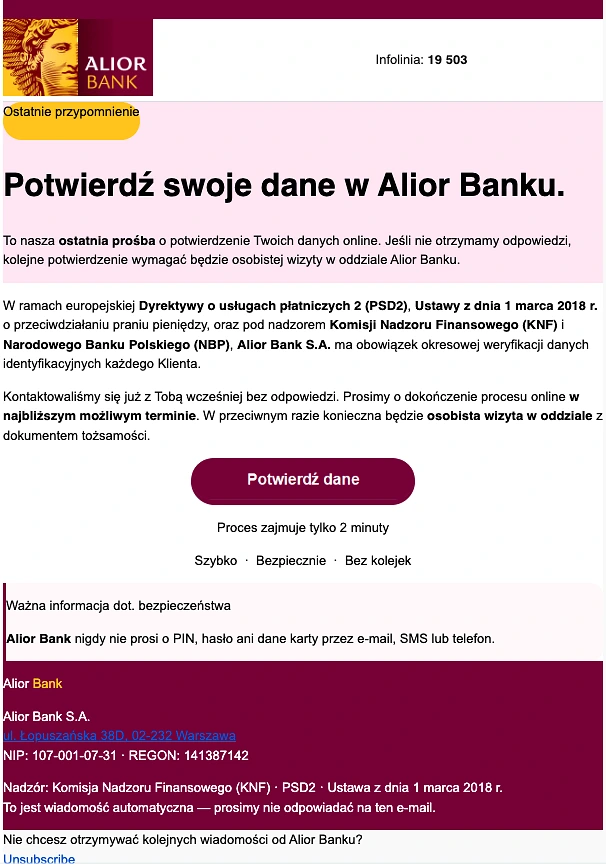 Fałszywy e-mail to pierwszy krok oszustwa
Kolejny krok to strona podszywająca się pod Alior Bank. Wygląd jest bardzo zbliżony do prawdziwej strony, co ma na celu podnieść jej wiarygodność i zachęcić do uzupełnienia danych. Adres URL, na który zostaje przeniesiona ofiara, to:
hxxps://www.system-6m7l-alior.aktualizacja-pl.net/do/login?sid=733e7c15d071979b0aed23fb036dd681&_v=5914bf15c7
nieco odbiega on od oryginalnego:
https://www.login.aliorbank.pl
Pamiętaj, by zwracać uwagę na linki. To temat, na który uczulamy od lat. Niestety oszuści wciąż wykorzystują nieuwagę i rozproszenie swoich ofiar. Poniżej fałszywa strona wraz z polami danych, które są na niej wyłudzane.
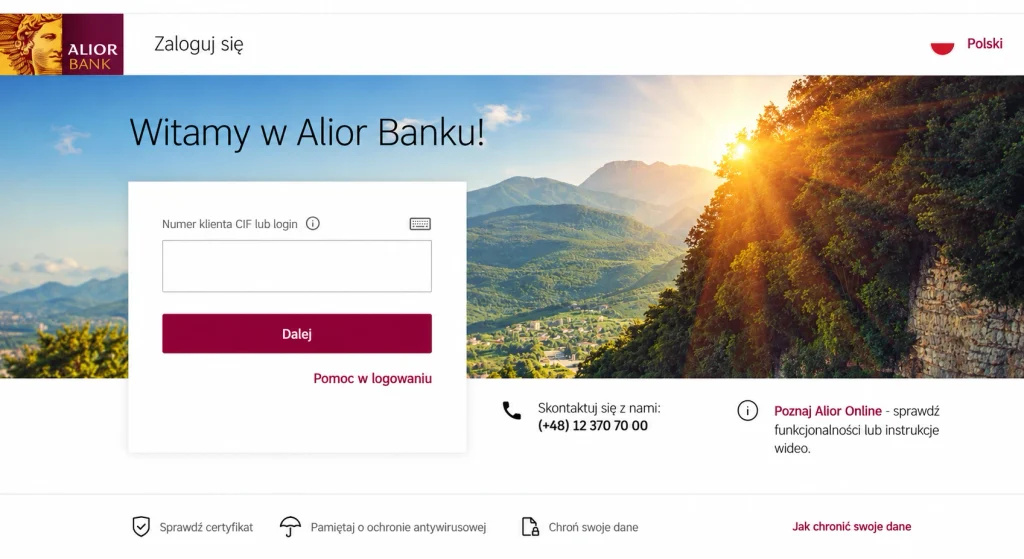 Wyłudzenie loginu klienta
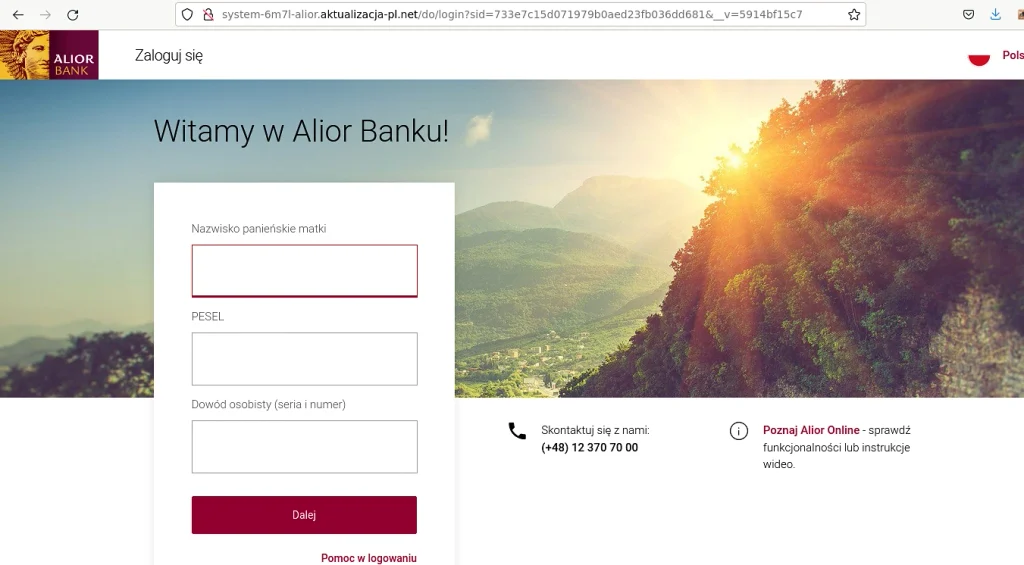 Wyłudzenie danych osobowych i nr dokumentu tożsamości
Po co złodziejom login bez hasła?
W tym scenariuszu skupiają się na zdobyciu danych, które mogą posłużyć do m.in. następujących działań:
- Próba zresetowania dostępu w aplikacji mobilnej – ta może jednak zderzyć się z systemami antyfraudowymi, a skradzione dane mogą okazać się niewystarczające.
- Próba wyłudzenia kredytu lub pożyczki.
- Wyłudzenie dodatkowych informacji wykorzystując prawdziwe dane do uwiarygodnienia swojej historii.
- Kradzież tożsamości przy zawieraniu różnych umów.
- Próba przejęcia innych usług, gdzie w procesie odzyskiwania konta są potrzebne dane wyłudzone w opisywanym scenariuszu
- Połączenie z bazą z innego wycieku. Zakładając, iż oszuści mają bazę danych z m.in. nr PESEL, mogą do niej dołożyć kolumnę z numerami dowodów osobistych. Taka baza będzie więcej warta przy sprzedaży w darknecie.
Wnioski
Bank zna twoje dane, więc nie musisz ich przypominać, a co najwyżej potwierdzić np. instalując aplikację banku na nowym urządzeniu.
Jeśli już klikasz w linki sprawdź, gdzie dokładnie się znajdujesz (wczytaj się w adres na pasku).
W tym scenariuszu po podaniu danych osobowych nie można już tego cofnąć. Zastrzeż PESEL w aplikacji mObywatel lub urzędzie w swoim miejscu zamieszkania.