Otwierasz rano pocztę, widzisz nową wiadomość i klikasz w załączony plik. Dokładnie na ten jeden ruch czekają hakerzy. W sieci trwa zmasowana fala ataków na przedsiębiorców. Oszuści podsyłają z pozoru bezpieczne pliki, aby podstępem przejąć kontrolę nad firmowymi komputerami.
Jak działa trojan w poczcie firmowej i czym grozi?
Gdy tylko otworzysz zainfekowany arkusz, w Twoim systemie po cichu uruchamia się groźny program szpiegujący Remcos RAT. To złośliwe oprogramowanie typu Remote Access Trojan działa całkowicie w tle, nie dając użytkownikowi żadnych widocznych sygnałów.
Od tej chwili hakerzy zyskują pełny dostęp do zainfekowanego komputera i widzą na żywo wszystko, co robisz na ekranie. Wbudowany w oprogramowanie moduł rejestrowania klawiszy zapamiętuje każdy wpisany znak.To pozwala napastnikom przejąć dane do logowania do bankowości elektronicznej, poczty firmowej, systemów księgowych czy baz danych CRM.
Co więcej, cyberprzestępcy mogą bez Twojej wiedzy aktywować wbudowaną kamerę i mikrofon w laptopie, aby podsłuchiwać poufne rozmowy w biurze. W najgorszym scenariuszu infekcja służy jedynie jako punkt wyjścia do wgrania systemu ransomware, które szyfruje wszystkie pliki w firmowej sieci i paraliżuje działanie firmy aż do czasu zapłacenia okupu.
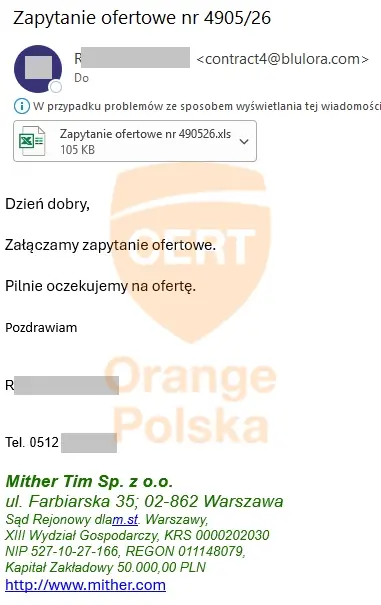 Trojan w poczcie firmowej / źródło zdjęcia: CERT Orange Polska
Jak prosto zabezpieczyć firmę przed wyciekiem danych?
Ochrona firmowych pieniędzy i poufnych informacji wcale nie musi wymagać posiadania drogich technologii. Najważniejszą zasadą jest bowiem chłodna głowa i ograniczone zaufanie do każdego załącznika trafiającego do skrzynki. choćby jeżeli e-mail wygląda na autentyczny i pochodzi od stałego partnera biznesowego, niespodziewany lub nietypowy plik w formacie XLS powinien od razu wzbudzić czujność.
W przypadku jakichkolwiek wątpliwości najbezpieczniejszym rozwiązaniem jest szybka weryfikacja inną drogą, czyli po prostu wykonanie krótkiego telefonu do nadawcy. Równie istotną rolę odgrywa stałe dbanie o aspekty techniczne, w tym regularne instalowanie aktualizacji systemu oraz aplikacji biurowych. To pozwala skutecznie zamknąć luki wykorzystywane przez hakerów do instalacji złośliwego oprogramowania.
Źródło tekstu: CERT Orange Polska / Zdjęcie otwierające: unsplash (@magellol)