Atak
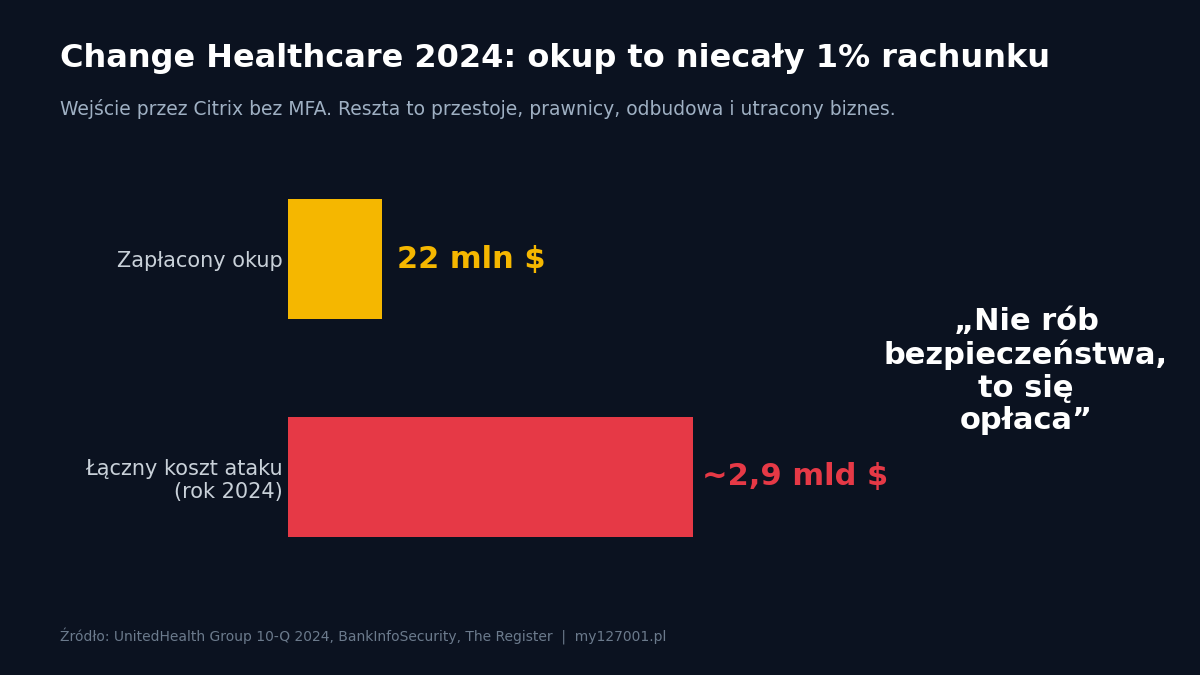
ransomware, paraliż instytucji albo pierwsza kara – dopiero takie zdarzenia potrafią skłonić organizacje do poważnego potraktowania tematu cyberbezpieczeństwa. Inwestycje w ludzi, szkolenia i procedury często odkładane są do momentu, w którym jest już za późno, a jak wskazują autorzy raportu „Cyberodporni 2030”, choćby najbardziej zaawansowane zabezpieczenia mogą zostać złamane.