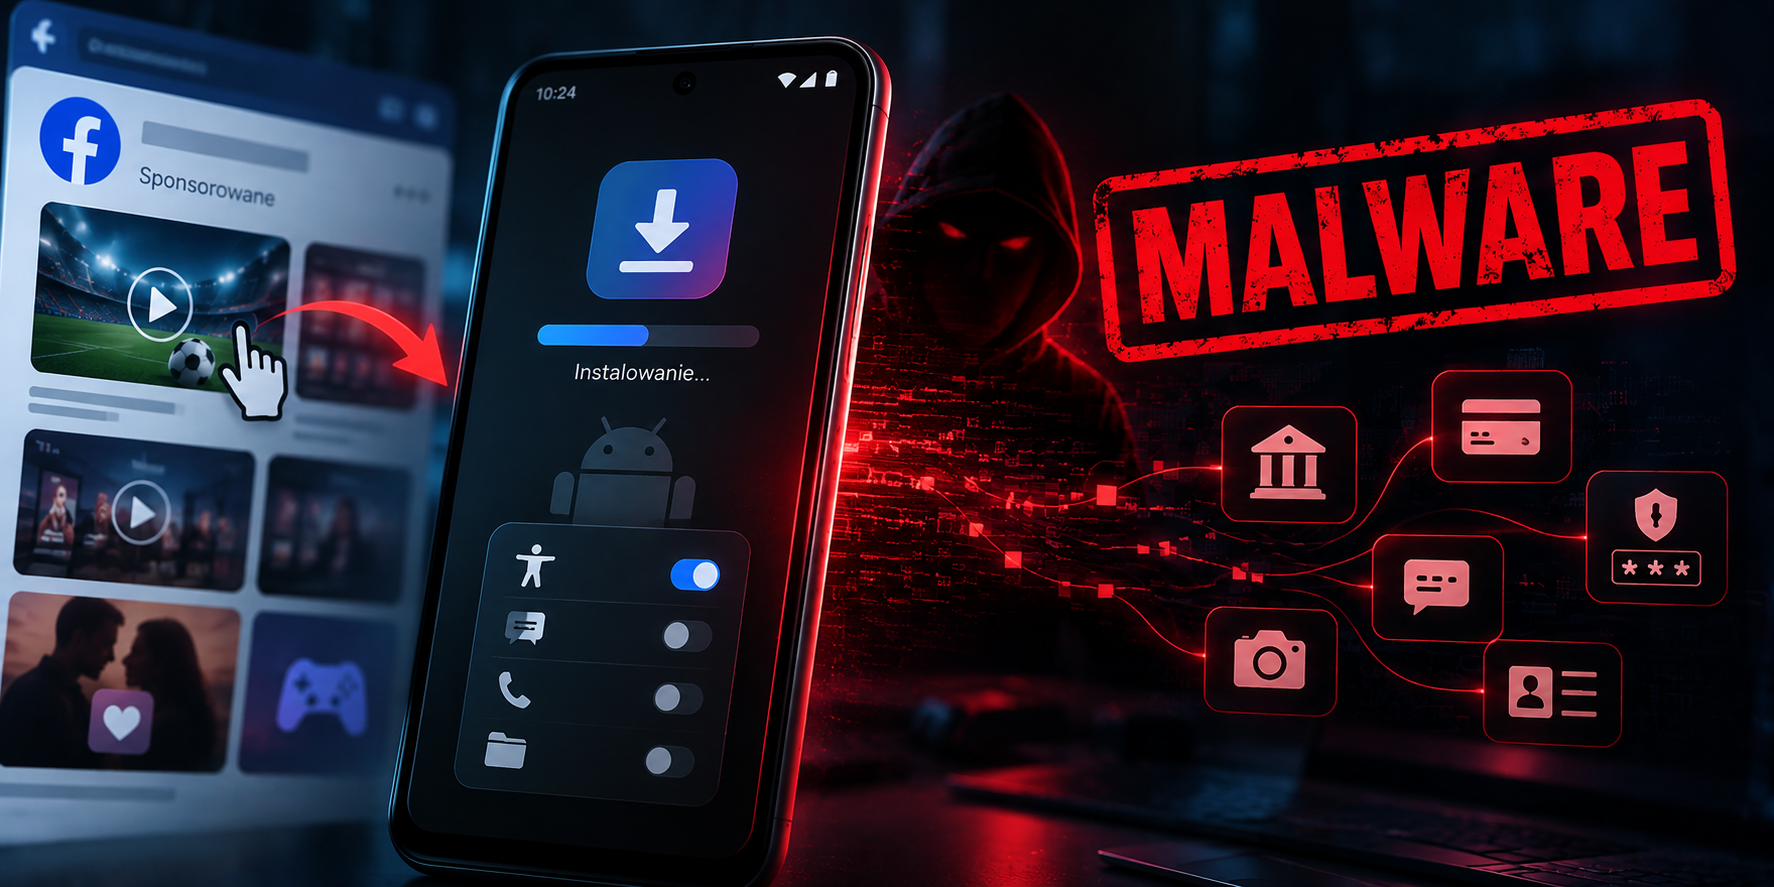
Analizy pokazują, iż atakujący nie wykorzystują w niej zaawansowanych luk w systemie, ale stawiają na skuteczną socjotechnikę, zautomatyzowany phishing i sprytne nadużywanie standardowych funkcji telefonu. Dostarczają na urządzenia użytkowników trojany zdalnego dostępu (RAT), między innymi takie jak TrickMo oraz BTMOB. W tym artykule opisujemy krok po kroku, jak działa ten mechanizm, od przyciągnięcia uwagi użytkownika w mediach społecznościowych, przez komunikację dzięki sieci TON, aż po ostateczną kradzież danych bankowych.
Architektura ataku - Od reklamy na Facebooku do infekcji
Wykorzystanie mediów społecznościowych jako wektora początkowego, pozwoliło napastnikom na masowe, a zarazem precyzyjne targetowanie ofiar. Facebook, dzięki swoim narzędziom reklamowym, stał się dla przestępców idealnym środowiskiem do selekcji najbardziej podatnych grup demograficznych.
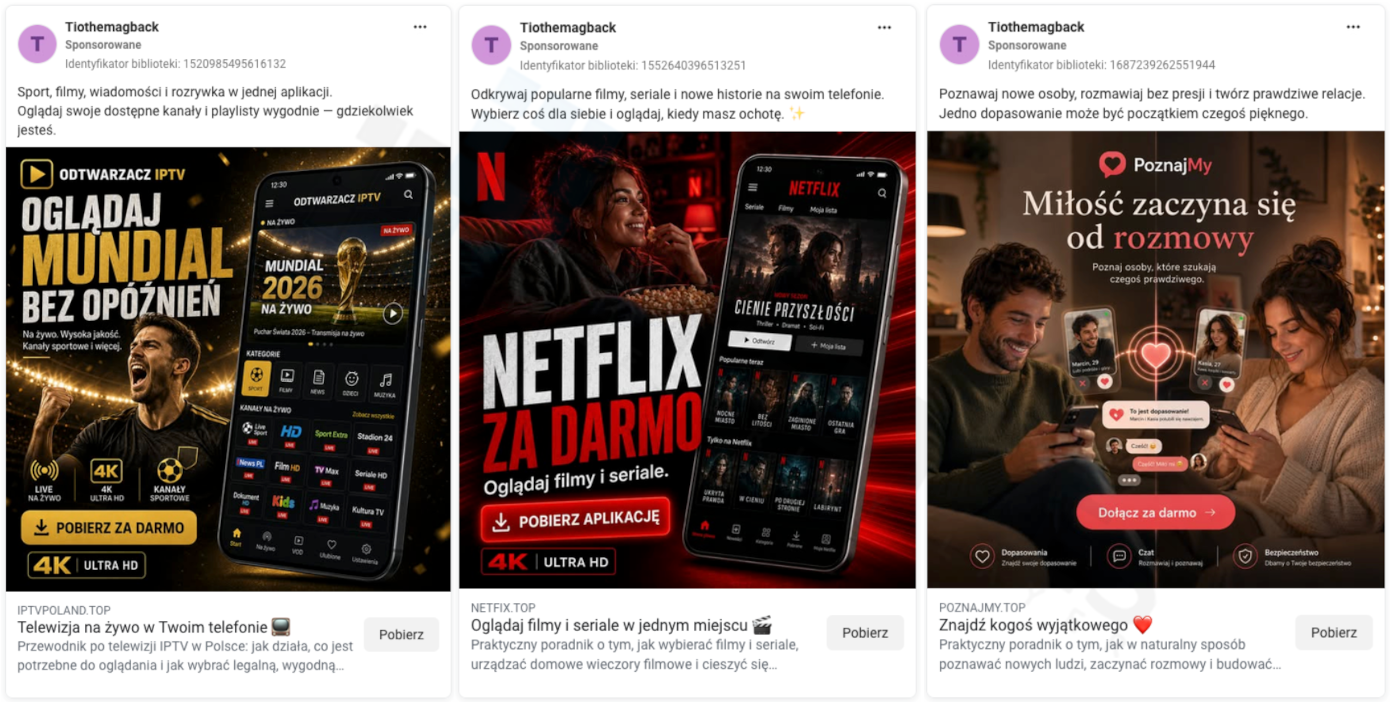
Atakujący wykorzystują reklamy sponsorowane z chwytliwymi materiałami wideo, które bazują na ludzkiej ciekawości. Z danych platformy Meta wynika, iż kampania jest ściśle sprofilowana na polski rynek, a jej celem są wyłącznie mężczyźni (wieku od 18 do ponad 65 lat). Wiele wskazuje na to, iż reklamy te mogą być najskuteczniejsze w grupie wiekowej 45–54 lata. Skala operacji jest znaczna, pojedynczy materiał reklamowy potrafi zebrać ponad 28 000 wyświetleń, zanim zostanie zablokowana.
Przestępcy wykazują się dużą adaptacyjnością, dostosowując motywy przewodnie do aktualnych trendów i wydarzeń:
- Treści dla dorosłych: „TikTok 18” (wersja bez cenzury), „OnlyFans dla dorosłych”.
- Sport (Mundial): Podczas mistrzostw świata dystrybuowano fałszywe aplikacje „IPTV” do darmowego oglądania meczów.
- Streaming: Obietnice darmowego dostępu do „Netflix 4K”.
- Social/Dating: Aplikacje randkowe (np. portal „Poznajmy”).
Witryny phishingowe stosują mechanizm filtrowania ruchu (Cloaking). jeżeli użytkownik wejdzie w link na komputerze stacjonarnym, widzi niegroźną, neutralną treść. Pełna ścieżka infekcji aktywuje się wyłącznie na urządzeniach mobilnych, prowadząc do pobrania pliku (TikTok18.apk) z zewnętrznej domeny.
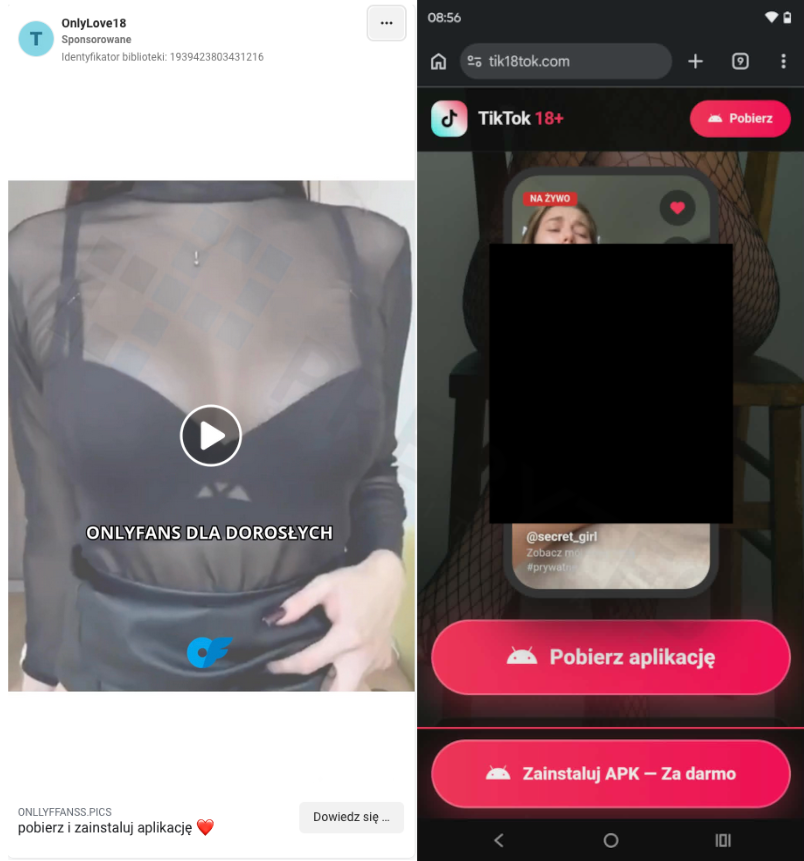
Po pobraniu aplikacji użytkownik przechodzi do najbardziej krytycznego etapu – instalacji droppera, który stanowi fundament infekcji.