Lata edukacji i ostrzeżeń przed podejrzanymi odnośnikami przynoszą efekty – Polacy coraz rzadziej klikają w linki przesyłane w wiadomościach. Cyberprzestępcy doskonale zdają sobie z tego sprawę, dlatego wyewoluowali. Systemy bezpieczeństwa CERT Orange Polska wykryły nową, wyjątkowo podstępną kampanię, w której w wiadomościach tekstowych nie znajdziemy ani jednego adresu URL. Przestępcy wykorzystują SMS-y do budowania fałszywego poczucia bezpieczeństwa.
Sztuka budowania zaufania. Jak działa nowa sztuczka cyberprzestępców?
Mechanizm ataku opiera się na podszywaniu pod telefonicznego doradcę. Podczas połączenia rzekomy konsultant informuje o zagrożeniu na naszym koncie, a w trakcie rozmowy wysyła wiadomość SMS zawierającą imię, nazwisko oraz jednorazowy kod weryfikacyjny. Wiadomość sugeruje, iż rozmówca musiał podać ten kod, aby potwierdzić swoją tożsamość.
Cały ten proces to jedynie psychologiczna sztuczka. Przestępcy wykorzystują oficjalne nazwy banków (ing24, ipko24, mBank czy alior24), sięgając po powszechnie dostępne bramki SMS. Brak jakichkolwiek linków skłania ofiarę do uznania wiadomości za w pełni autentyczną, co paraliżuje jej czujność i ułatwia wyłudzenie danych logowania lub autoryzację przelewów w kolejnych krokach.
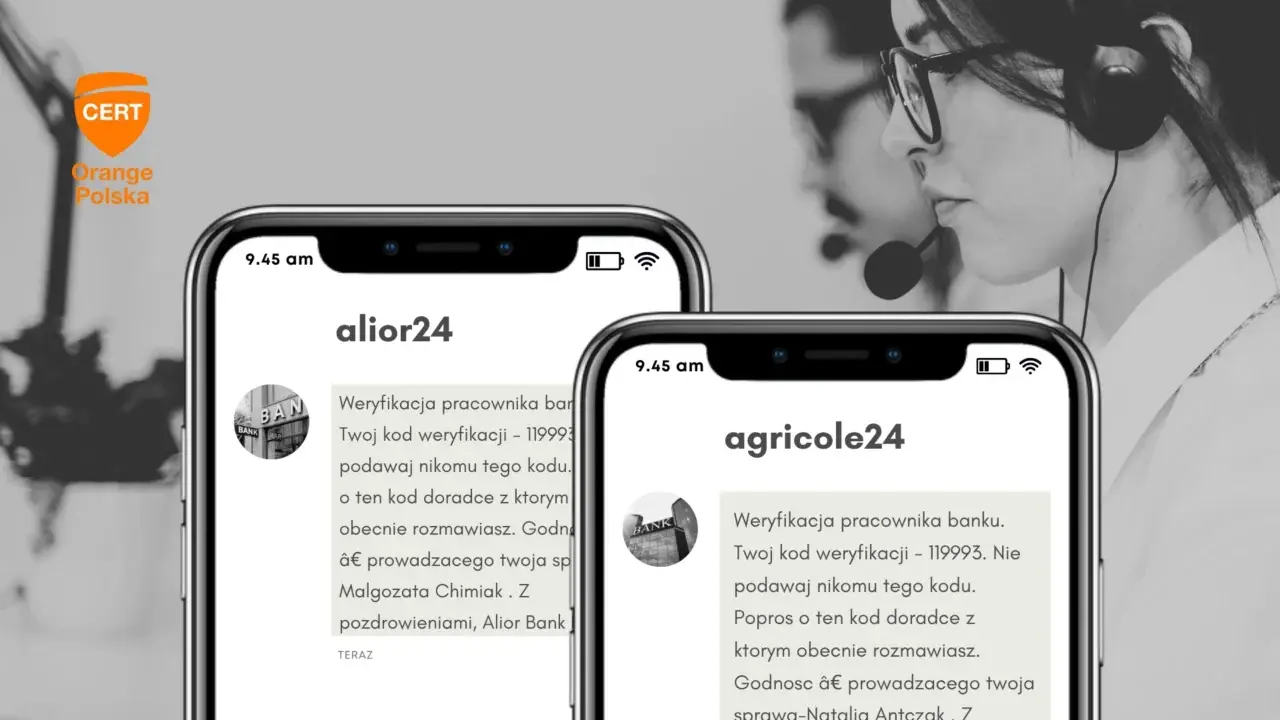 Cyberprzestępcy są coraz sprytniejsi / źródło zdjęcia: CERT Orange
Aplikacja mobilna zamiast SMS-a. Jak prawidłowo weryfikować połączenia?
Prawdziwe instytucje finansowe powoli odchodzą od SMS-owych form autoryzacji rozmówców na rzecz bezpiecznych powiadomień mobilnych. Większość dużych banków w Polsce umożliwia szybkie potwierdzenie tożsamości konsultanta poprzez wysłanie powiadomienia push w aplikacji. W trakcie połączenia na ekranie telefona pojawia się imię i nazwisko pracownika, a użytkownik zatwierdza autentyczność rozmowy własnym PIN-em.
Kluczowe znaczenie ma również prosta zasada rozłączenia się. Prawdziwy pracownik banku nigdy nie protestuje, gdy klient oświadcza, iż odkłada słuchawkę w celu samodzielnej weryfikacji. Oszuści niemal zawsze budują presję czasu i straszą natychmiastową utratą środków. W przypadku jakichkolwiek wątpliwości należy przerwać połączenie, odczekać chwilę i samodzielnie wpisać numer infolinii ze strony banku.
Niestety cyberprzestępcy bez problemu fałszują w tej chwili numery wyświetlające się na ekranie oraz nazwy nadawców wiadomości SMS dzięki tzw. spoofingu. Wiadomość tekstowa, choćby pozbawiona podejrzanych linków, nie stanowi w tej chwili żadnego dowodu na autentyczność rozmówcy.
Źródło tekstu: CERT Orange / Zdjęcie otwierające: Unsplash (@jayopeniano)