Pod koniec lipca przewidywaliśmy wzrost oszustw z podszywaniem pod aplikację mObywatel. Wtedy motywem wiodącym były wygasające certyfikaty bezpieczeństwa. Dziś obserwujemy kolejną kampanię, pod szyldem „danych tracących ważność”.
Nadawcą SMS-ów jest „Gov PL”. Oczywiście analizujemy i monitorujemy ruch o tym profilu. Blokujemy takie wiadomości zanim dotrą do Was, może się jednak zdarzyć, iż przestępcy dostosują charakter kampanii tak, iż część wiadomości przeciśnie się przez nasze systemy.

Domenę finanse-dowiedz[.]com zarejestrowano we wtorek 1 września. Nie ma ona oczywiście nic wspólnego z oficjalnymi serwisami administracji publicznej (te kończą się zawsze na gov.pl). Oczywiście – jak zawsze w przypadku tego typu oszustw – wizualnie jest niemal idealną kopią serwisu login.gov.pl – za pośrednictwem którego można też zalogować się przy użyciu aplikacji mObywatel.
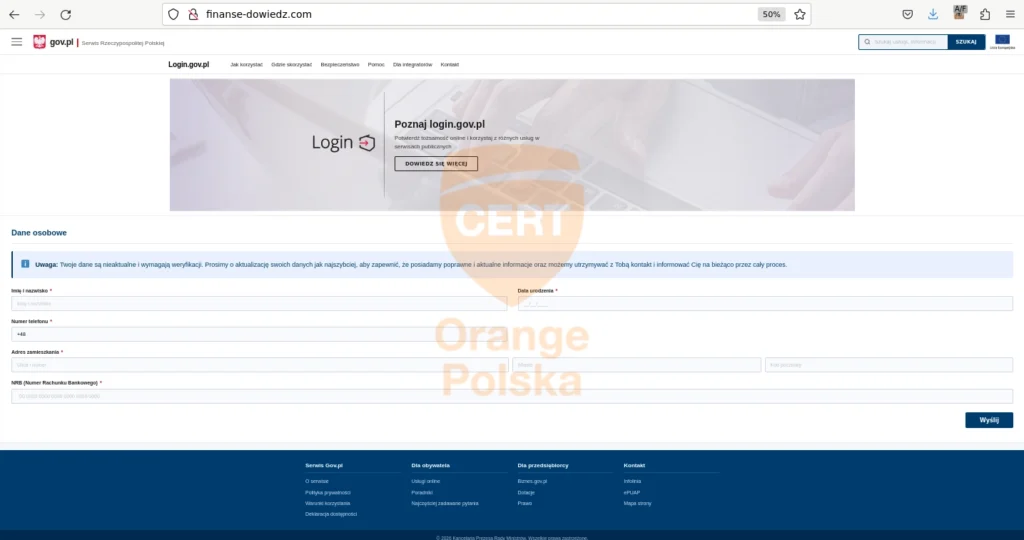
W tym oszustwie przestępcy najpierw chcą wykraść jak najwięcej danych osobowych ofiary, tj:
- imię i nazwisko
- datę urodzenia
- numer telefonu
- adres pocztowy
- numer rachunku bankowego
Można bez ryzyka założyć, iż te dane będą później używane w innych atakach. Albo przez tego samego sprawcę, bądź – po sprzedaniu na czarnym rynku – przez inną grupę przestępczą.
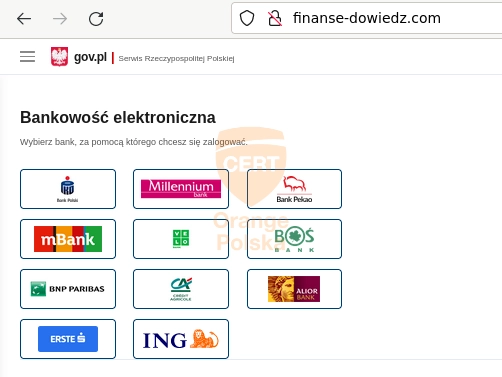
W opisywanym schemacie oszuści choćby nie próbują udawać, iż mObywatel czy możliwość logowania Profilem Zaufanym są „wyłączone”, czy są w trakcie „przerwy technicznej”. Od razu dostajemy do wyboru jedynie bank, dzięki którego mamy się zalogować rzekomo do serwisów rządowych.
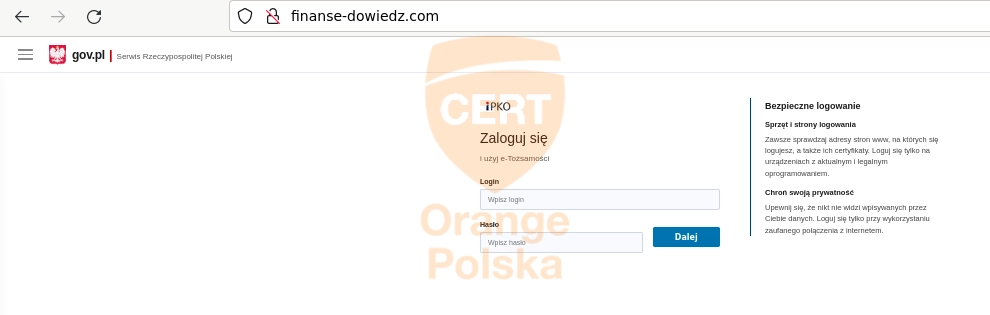
Ostatecznie, podając dane logowania, nie zobaczymy prawdziwej witryny banku – na fałszywej stronie przekażemy je bezpośrednio do przestępców, którzy od razu spróbują dostać się do naszych pieniędzy.
Co robić, jeżeli otrzymasz podejrzaną wiadomość?
- nie klikaj linku,
- nie podawaj danych logowania,
- otwórz aplikację mObywatel samodzielnie i sprawdź komunikaty bezpośrednio w niej,
- jeśli masz wątpliwości, sprawdź informacje na oficjalnych kanałach administracji publicznej.
Pamiętaj o dwóch kluczowych zasadach:
- aktualizuj aplikację wyłącznie za pośrednictwem oficjalnego sklepu z aplikacjami, a inne działania związane z mObywatelem wykonuj w oficjalnej aplikacji lub serwisie; nigdy po kliknięciu w link z SMS-a lub e-maila
- jeśli wpisujesz login i hasło do banku – upewnij się w stu procentach, czy adres witryny jest prawidłowy
A jeżeli trafi do Ciebie taka wiadomość – prześlij ją dalej ze swojego telefonu do CERT Orange Polska na nr 508 700 900. W ten sposób ochronisz również innych użytkowników!