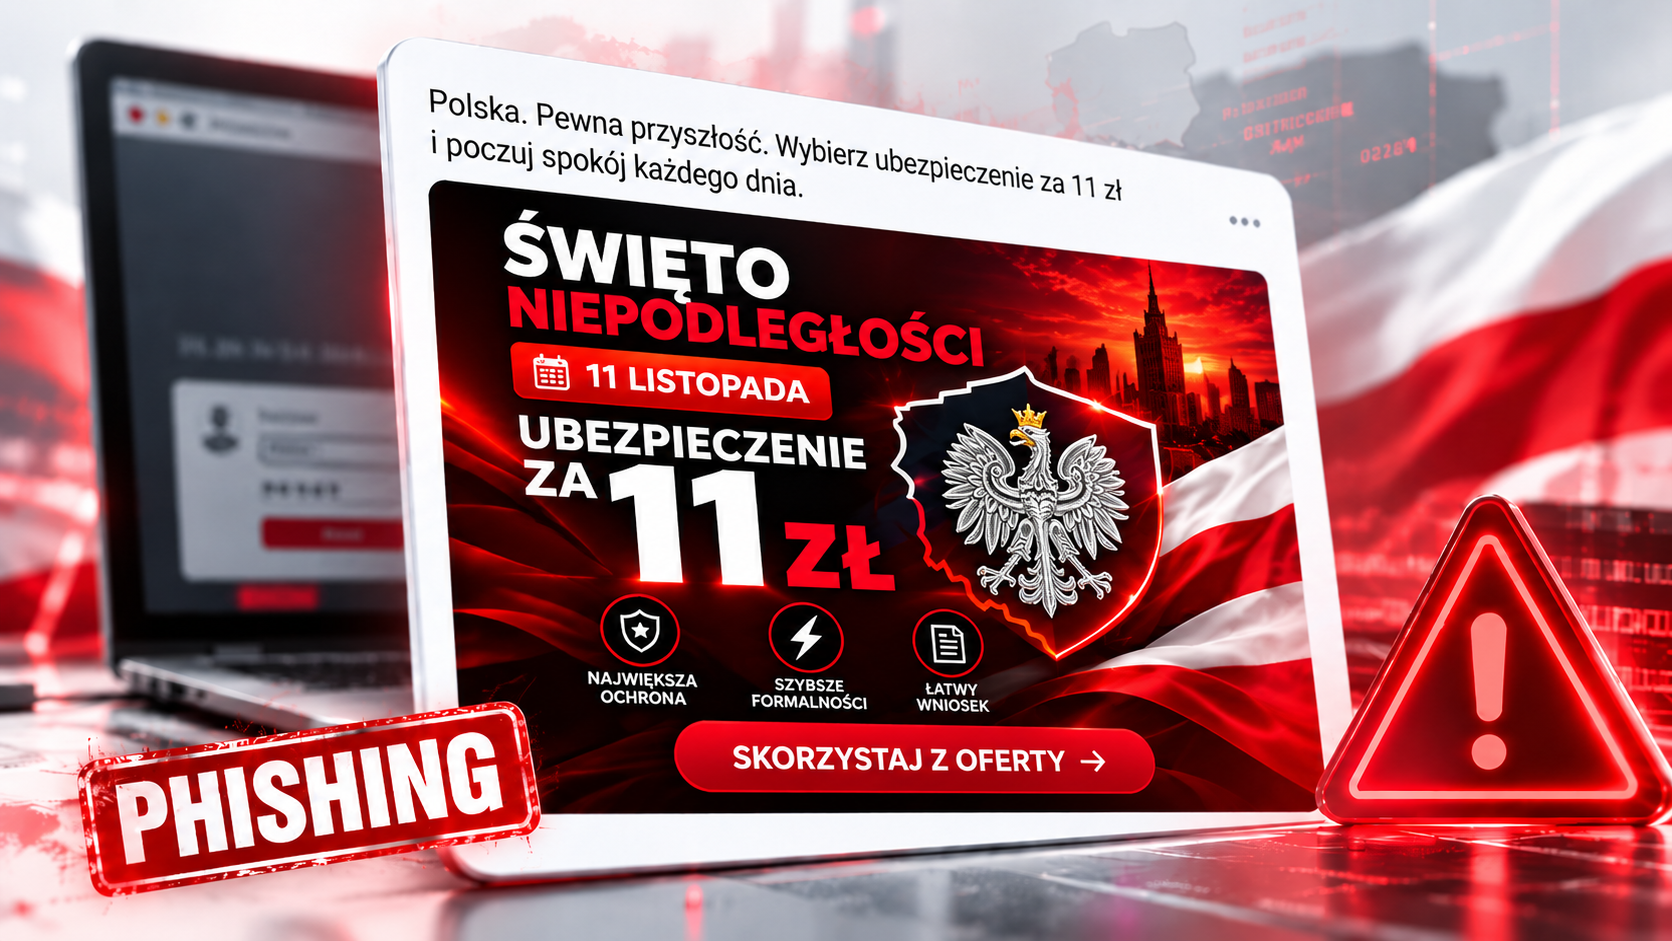
Święto Niepodległości stało się pretekstem do przygotowania kampanii phishingowej wykorzystującej wizerunek PZU. Oszuści stworzyli ofertę ubezpieczenia za symboliczną kwotę 11 zł, nawiązującą bezpośrednio do daty 11 listopada. Całość przedstawiono jako specjalną inicjatywę związaną z narodowym świętem.
W rzeczywistości celem kampanii nie była sprzedaż polisy, ale wyłudzenie danych logowania do bankowości elektronicznej. Cyberprzestępcy wykorzystali rozpoznawalność PZU, aby nadać fałszywej ofercie wiarygodność i nakłonić użytkowników do przejścia przez spreparowany proces zakupu polisy ubezpieczeniowej.
Co istotne, oszustwo nie ogranicza się do klientów jednej instytucji finansowej. Wizerunek PZU służy do zdobycia zaufania, natomiast adekwatnym celem są użytkownicy bankowości elektronicznej różnych banków.
W dalszej części artykułu przedstawiamy kolejne etapy oszustwa - od sponsorowanej reklamy po próbę wyłudzenia danych bankowych.

Analiza ataku: od reklamy do fałszywego logowania
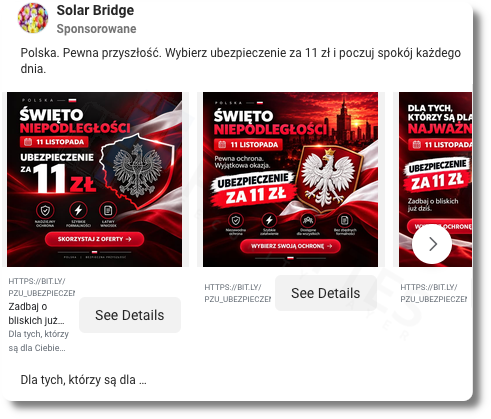
Kampania była promowana za pośrednictwem reklam sponsorowanych na Facebooku. Wykorzystano w nich biało-czerwone barwy, godło Polski, patriotyczne hasła oraz wyeksponowaną cenę ubezpieczenia wynoszącą 11 zł. Połączenie symboli narodowych z atrakcyjną ofertą miało wzbudzić zainteresowanie i zachęcić użytkowników do kliknięcia w reklamę.
Istotny jest również sam sposób dystrybucji. Obecność materiału sponsorowanego na Facebooku może wzmacniać wrażenie wiarygodności oferty, mimo iż płatna promocja nie potwierdza autentyczności reklamodawcy.
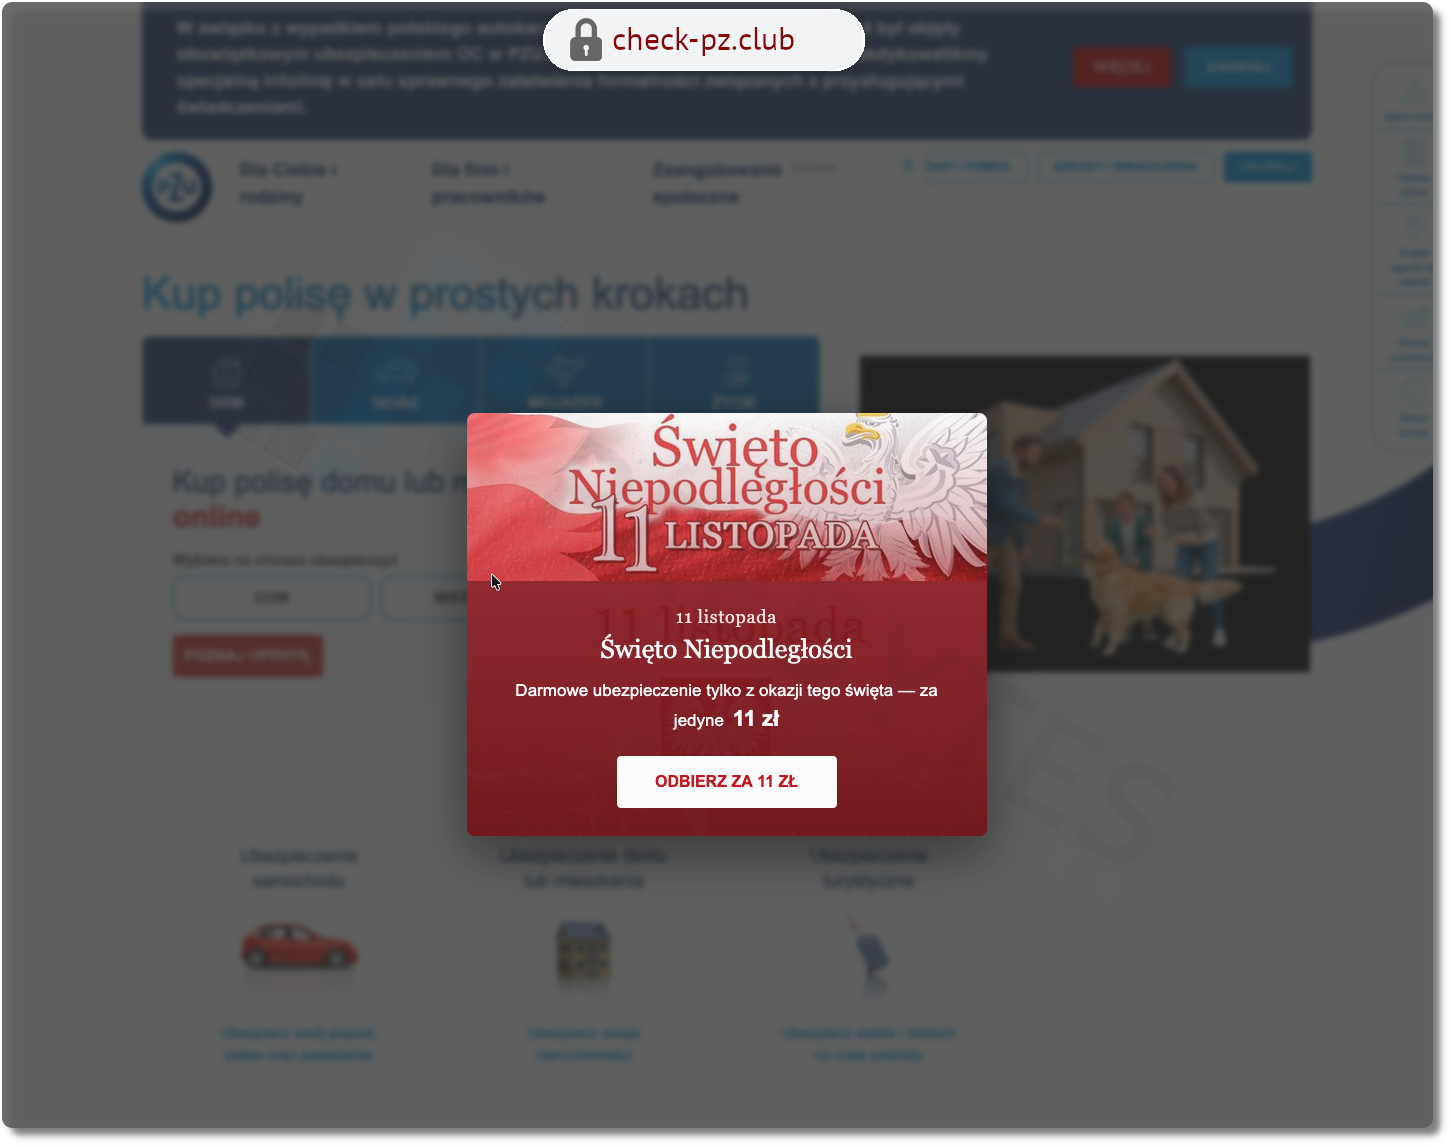
Po kliknięciu w reklamę użytkownik trafia na stronę phishingową, której wygląd przypomina oficjalny serwis PZU. Przestępcy wykorzystali logo PZU, charakterystyczną niebiesko-białą kolorystykę oraz układ przypominający oficjalny serwis ubezpieczyciela, aby stworzyć wrażenie autentyczności strony.
Na stronie wyświetla się okno promocyjne nawiązujące do Święta Niepodległości. Zachęca ono do skorzystania z “darmowego“ ubezpieczenia za symboliczną opłatę 11 zł. Użytkownik może kontynuować proces, klikając przycisk „Odbierz za 11 zł”.
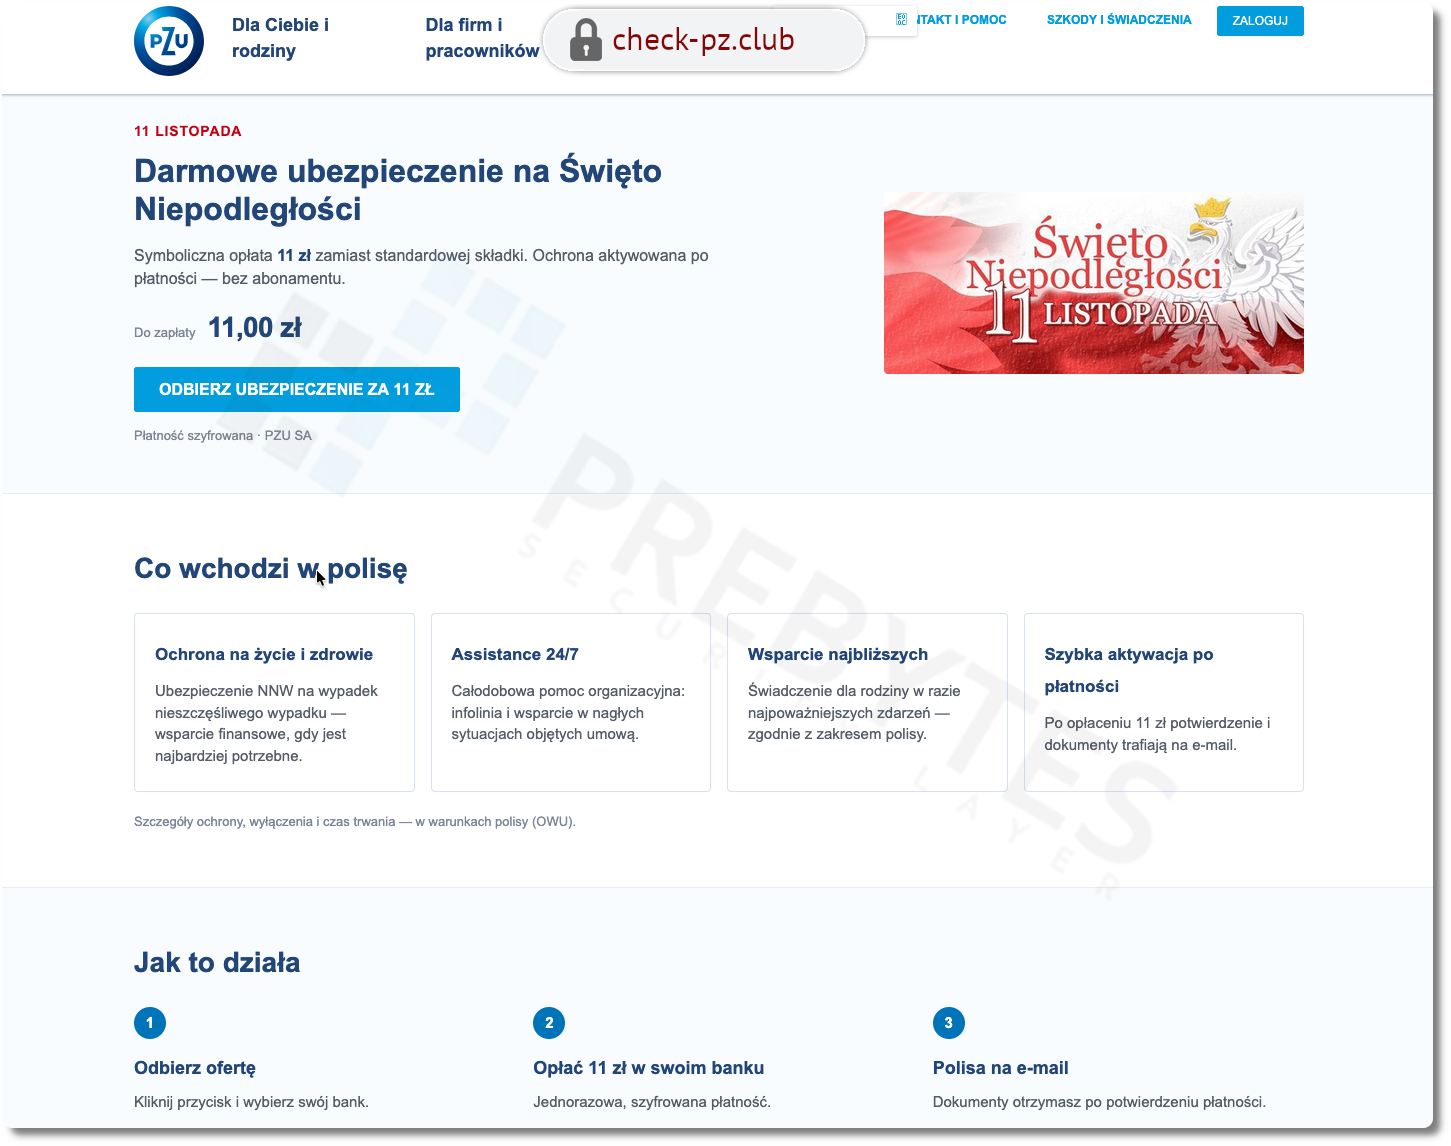
Po zamknięciu okna promocyjnego użytkownik widzi szczegóły oferty „Darmowego ubezpieczenia na Święto Niepodległości”. Mimo deklarowanej bezpłatnej ochrony konieczne jest wniesienie opłaty 11 zł, przedstawionej jako symboliczna kwota zastępująca standardową składkę.
Aby uwiarygodnić ofertę, przestępcy zamieścili opisy zakresu ochrony, obejmujące m.in. ubezpieczenie na życie i zdrowie, assistance oraz wsparcie najbliższych. Dodali również informacje o warunkach polisy, aktywacji po dokonaniu płatności i przesłaniu dokumentów na adres e-mail. Wszystko ma sprawiać wrażenie standardowego procesu zakupu ubezpieczenia.
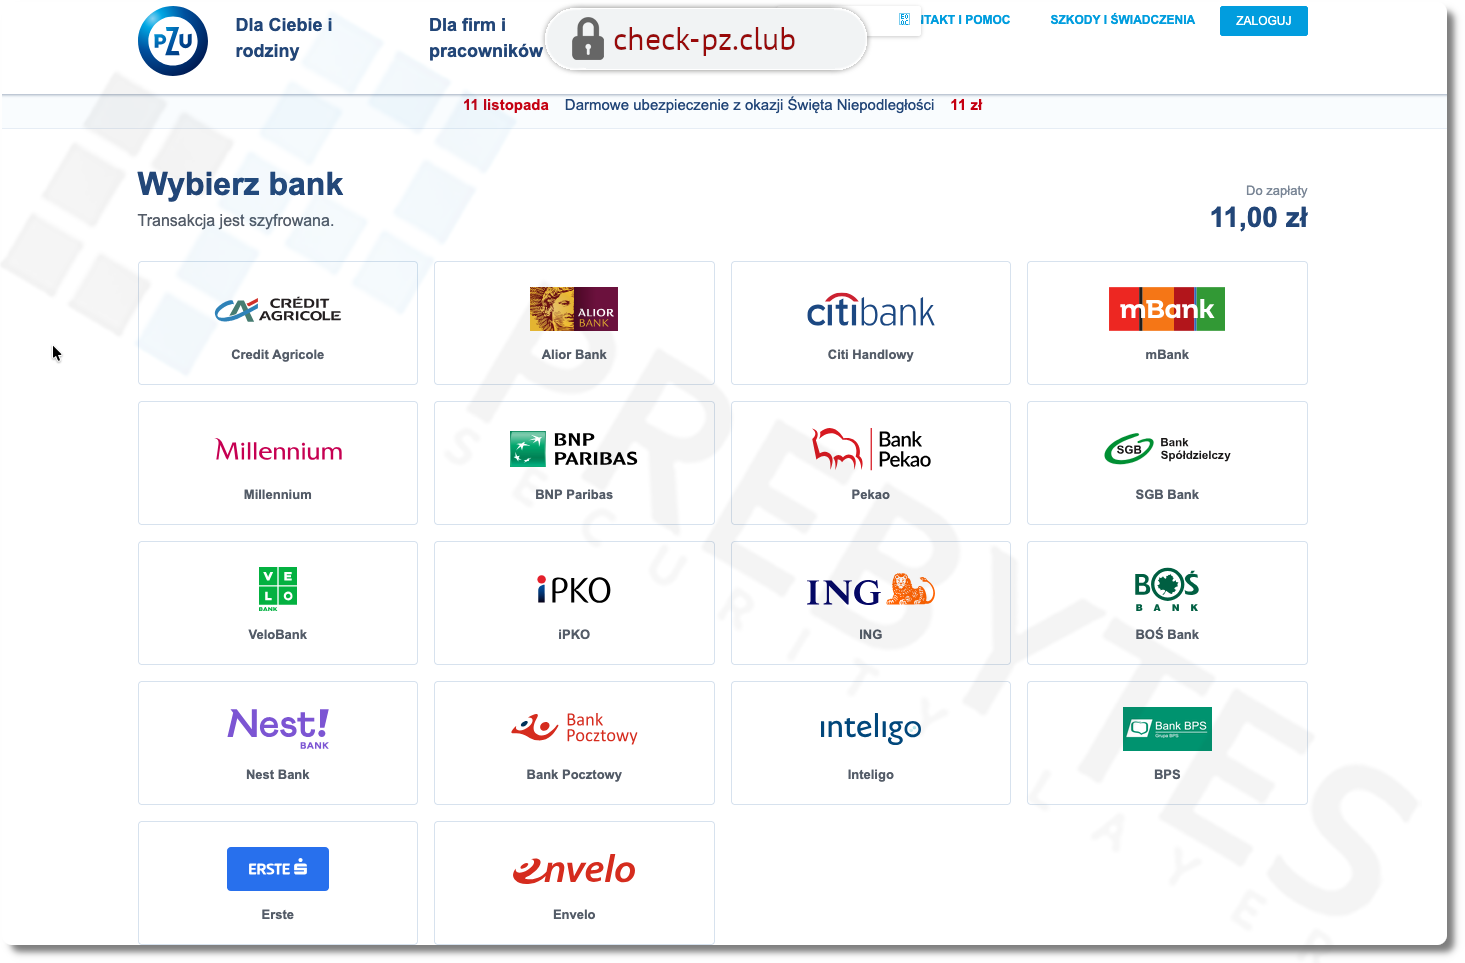
Kolejnym etapem jest przejście do płatności. Użytkownik widzi ekran wyboru banku z komunikatem „Transakcja jest szyfrowana” oraz informacją o należności wynoszącej 11 zł.
Lista obejmuje wiele instytucji finansowych, dzięki czemu przestępcy mogą wykorzystywać tę samą fałszywą ofertę do atakowania klientów różnych banków. Po dokonaniu wyboru użytkownik zostaje skierowany do formularza logowania imitującego interfejs wskazanej instytucji.
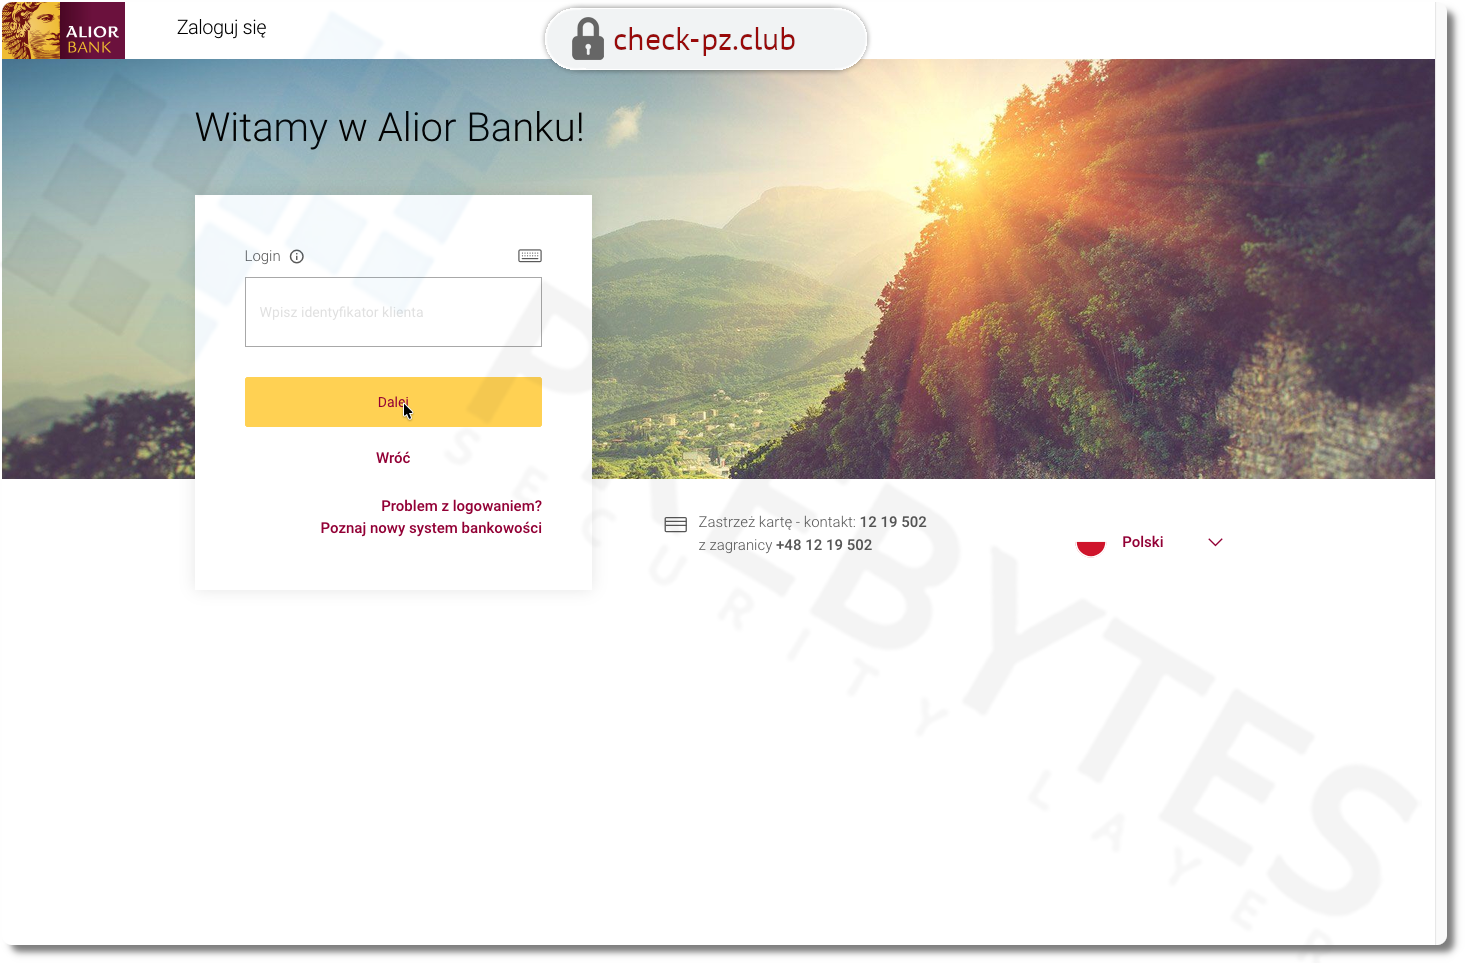
Przykładem jest widoczna na zrzucie ekranu imitacja strony logowania Alior Banku, zawierająca charakterystyczną identyfikację wizualną, zdjęcie w tle oraz pole do wpisania identyfikatora klienta.
To moment, w którym pozorna płatność za ubezpieczenie zmienia się w próbę wyłudzenia danych bankowych. Użytkownik, przekonany, iż realizuje standardową transakcję, może wprowadzić swoje dane na stronie kontrolowanej przez przestępców.
Cały proces został przygotowany tak, aby kolejne etapy wyglądały na naturalną kontynuację zakupu ubezpieczenia. Rozpoznawalność PZU ma wzbudzić zaufanie, a pozorna płatność za polisę stanowi uzasadnienie dla przejścia do formularza bankowego.
Straty finansowe to tylko część problemu
Przechwycone informacje mogą zostać wykorzystane do prób uzyskania nieuprawnionego dostępu do bankowości elektronicznej, a w przypadku skutecznego przejęcia konta - również do kradzieży środków finansowych. Dane mogą także posłużyć do kolejnych oszustw, w tym podszywania się pod pracowników banku w celu wyłudzenia dodatkowych informacji lub kodów autoryzacyjnych.
Z perspektywy PZU problem jest znacznie szerszy. Cyberprzestępcy wykorzystują wizerunek firmy do działań całkowicie niezwiązanych z jej rzeczywistą ofertą. Użytkownik, który zetknie się z oszustwem, może jednak powiązać negatywne doświadczenie właśnie z marką ubezpieczyciela.
Takie incydenty mogą prowadzić do wzrostu liczby zgłoszeń do obsługi klienta, konieczności publikowania ostrzeżeń oraz osłabienia zaufania do oficjalnej komunikacji przedsiębiorstwa.
Co istotne, konsekwencje te mogą wystąpić choćby bez naruszenia infrastruktury informatycznej organizacji. Przestępcy nie muszą uzyskiwać dostępu do jej systemów, aby wykorzystać jej tożsamość i reputację.
PODSUMOWANIE
Analizowana kampania pokazuje, iż phishing może wykorzystywać nie tylko wygląd znanej strony internetowej, ale również kontekst wydarzenia, atrakcyjną ofertę i pozornie wiarygodny proces zakupu. Ubezpieczenie za 11 zł z okazji Święta Niepodległości staje się pretekstem do skierowania użytkowników na fałszywe strony logowania do bankowości elektronicznej.
Dla organizacji oznacza to, iż ochrona nie kończy się na zabezpieczeniu własnych systemów. Przestępcy mogą działać poza jej infrastrukturą, wykorzystując nazwę, logo i reputację do zdobywania zaufania klientów.
Ograniczanie takich zagrożeń wymaga stałego monitorowania nadużyć marki, wykrywania fałszywych domen i reklam oraz szybkiego reagowania na zidentyfikowane incydenty. kooperacja z zewnętrznym zespołem reagowania może odciążyć wewnętrzne struktury organizacji i usprawnić działania ograniczające skutki nadużyć wizerunku.
Marka nie musi paść ofiarą włamania, aby stać się narzędziem cyberprzestępców - wystarczy, iż jej wizerunek zostanie wykorzystany do zdobycia zaufania klientów.
Więcej o tym, w jaki sposób PREBYTES SIRT pomaga organizacjom wykrywać, analizować i ograniczać skutki nadużyć wizerunku marki, znajdziesz na stronie Security Incident Response Team.