Większość z nas na widok powiadomienia o nieoczekiwanym pobraniu środków z konta reaguje natychmiastowym odruchem obronnym. Chcemy jak najszybciej zatrzymać niechcianą transakcję, co z zimną krwią wykorzystują cyberprzestępcy. CERT Polska wydał ostrzeżenie przed skrojoną pod ten mechanizm kampanią phishingową, w której oszuści podszywają się pod platformę Amazon.
Pułapka na fałszywą subskrypcję. Oszuści podszywając się pod Amazona wyłudzają dane kart i haseł
Scenariusz ataku jest wyjątkowo podstępny. Na naszą skrzynkę pocztową trafia wiadomość zatytułowana np. „Witamy w Amazon Prime”, z której dowiadujemy się o rzekomym aktywowaniu płatnej usługi i nadchodzącym pobraniu cyklicznej opłaty. Bezpośrednio pod tą informacją przestępcy umieszczają wyraźny link, który ma rzekomo pozwalać na natychmiastowe anulowanie subskrypcji.
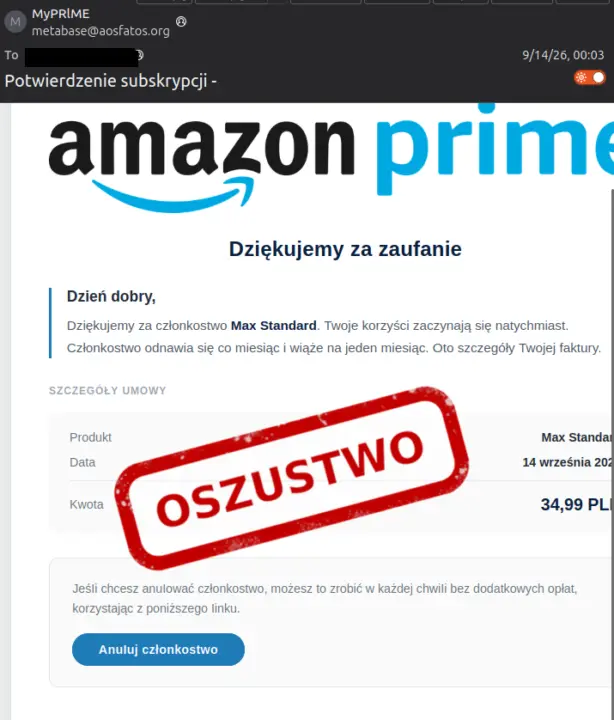 źródło zdjęcia: CERT Polska
Podstawiony odnośnik kieruje jednak na fałszywą stronę, która niemal idealnie imituje oficjalny serwis. Tam wyłudzany jest adres e-mail oraz hasło do konta. W kolejnym kroku oszuści proszą o podanie pełnych danych karty płatniczej, wraz z jej numerem, datą ważności i kodem CVV/CVC. Tłumaczą to koniecznością weryfikacji lub zwrotu środków.
Wszystkie te wrażliwe informacje trafiają prosto na serwery cyberprzestępców, co otwiera im drogę do przejęcia naszego profilu i całkowitego wyczyszczenia konta bankowego.
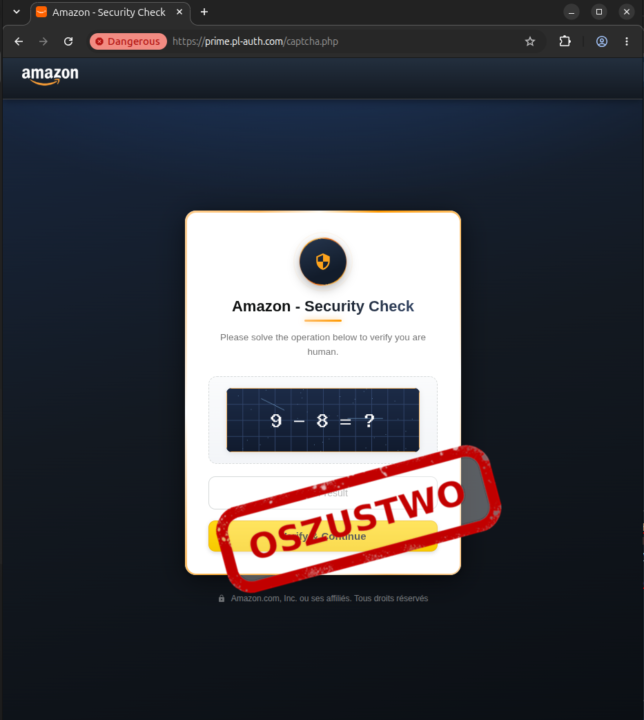 źródło zdjęcia: CERT Polska
Presja czasu i chłodna głowa. Jak chronić konto przed wyłudzeniem danych?
Atak opiera się na klasycznym wywoływaniu presji czasu oraz lęku przed niespodziewaną stratą finansową. Widok powiadomienia o znikających pieniądzach wyłącza krytyczne myślenie, skłaniając do natychmiastowego kliknięcia przycisku anulowania zamiast weryfikacji adresu nadawcy czy domeny. Dodatkowym czynnikiem sprzyjającym oszustom jest powszechność samych subskrypcji. Wielu użytkowników korzysta z bezpłatnych okresów próbnych na różnych platformach i po prostu nie pamięta, czy dana usługa nie odnowiła się automatycznie.
W przypadku otrzymania podejrzanej wiadomości najważniejsze jest zachowanie spokoju i rezygnacja z klikania w nadesłane odnośniki na rzecz samodzielnego wejścia na oficjalną stronę lub do dedykowanej aplikacji. Należy również dokładnie sprawdzać domenę nadawcy oraz włączyć weryfikację dwuetapową, która skutecznie zablokuje przejęcie konta choćby po wycieku hasła. Wszelkie incydenty warto od razu zgłaszać do ekspertów z CERT Polska.
Źródło tekstu: CERT Polska / Zdjęcie otwierające: Unsplash (@querysprout)