Agresja Rosji względem wolnego świata nie maleje. Putinowscy hakerzy polują na europejskich przedsiębiorców i ich portfele. Rykoszetem możesz oberwać ty.
Hotelowe Wi‑Fi od zawsze było czymś w rodzaju kompromisu: niby darmowe, niby wygodne, ale każdy, kto choć raz pracował zdalnie z pokoju hotelowego, wie, iż to infrastruktura o reputacji z pogranicza „działa, ale nie ufaj”. Najnowszy raport Microsoftu pokazuje jednak, iż w tym roku ta reputacja powinna zostać zaktualizowana. Nie chodzi już o wolne łącze czy dziwne przekierowania, ale o pełnoprawną operację cyberataków prowadzoną przez rosyjską grupę Midnight Blizzard, która wykorzystuje hotelowe sieci do przejmowania urządzeń podróżnych.
Midnight Blizzard stosuje techniki, które sprawiają, iż użytkownik widzi komunikaty wyglądające jak natywne elementy Windowsa, Chrome’a czy Edge’a. W praktyce oznacza to, iż po podłączeniu do hotelowego Wi‑Fi możesz zobaczyć okno aktualizacji systemu, które wygląda absolutnie prawdziwie – tyle iż w rzeczywistości jest początkiem przejęcia twojego komputera. A iż Polacy podróżują dużo i często pracują zdalnie to temat dotyczy nas bardziej, niż mogłoby się wydawać.
CaptiveCrunch – atak zaczyna się od niewinnego logowania do Wi‑Fi
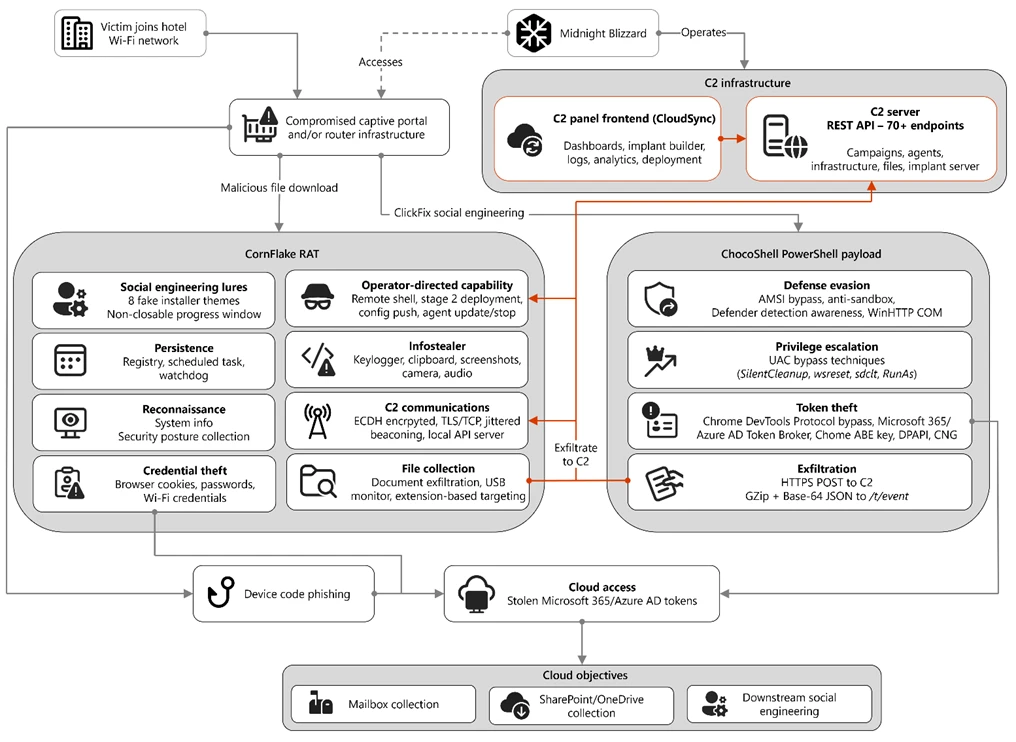 Przebieg ataku CaptiveCrunch
CaptiveCrunch to nazwa operacji, która wykorzystuje mechanizm captive portali, czyli tych wszystkich stron, które wyskakują po podłączeniu do hotelowego Wi‑Fi i proszą o numer pokoju, nazwisko albo zwykłe kliknięcie „Accept”. Midnight Blizzard przejmuje kontrolę nad tym procesem, podmieniając prawdziwe strony logowania na fałszywe, które wyglądają identycznie jak oryginał. Użytkownik nie ma żadnego powodu, by podejrzewać, iż coś jest nie tak – w końcu takie portale zawsze wyglądają trochę inaczej w każdym hotelu.
Gdy tylko użytkownik kliknie w fałszywy przycisk to zaczyna się adekwatna część ataku. Ruch sieciowy jest przekierowywany, a na ekranie pojawiają się komunikaty udające aktualizacje systemu lub przeglądarki. To okna, które wyglądają dokładnie jak Windows Update. Midnight Blizzard nie próbuje oszukać użytkownika prymitywnymi sztuczkami – oni podszywają się pod system na poziomie, który sprawia, iż choćby doświadczony użytkownik może się nabrać.
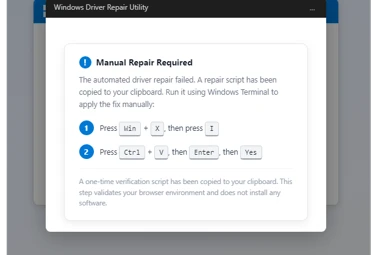 To nie jest formularz systemowy – a ClickFix od cyberprzestępców
CornFlake – złośliwy „Windows Update”, który potrafi prawie wszystko
CornFlake to najważniejszy element całej kampanii. To złośliwe oprogramowanie napisane w Go, które po uruchomieniu wyświetla okno wyglądające jak natywna aktualizacja Windowsa, skanowanie Windows Defendera, instalator DirectX albo aktualizacja Chrome’a. W hotelowych warunkach – gdzie sieć jest wolna, a system potrafi zachowywać się dziwnie – takie komunikaty nie budzą żadnych podejrzeń. Użytkownik klika, bo chce jak najszybciej wrócić do pracy.
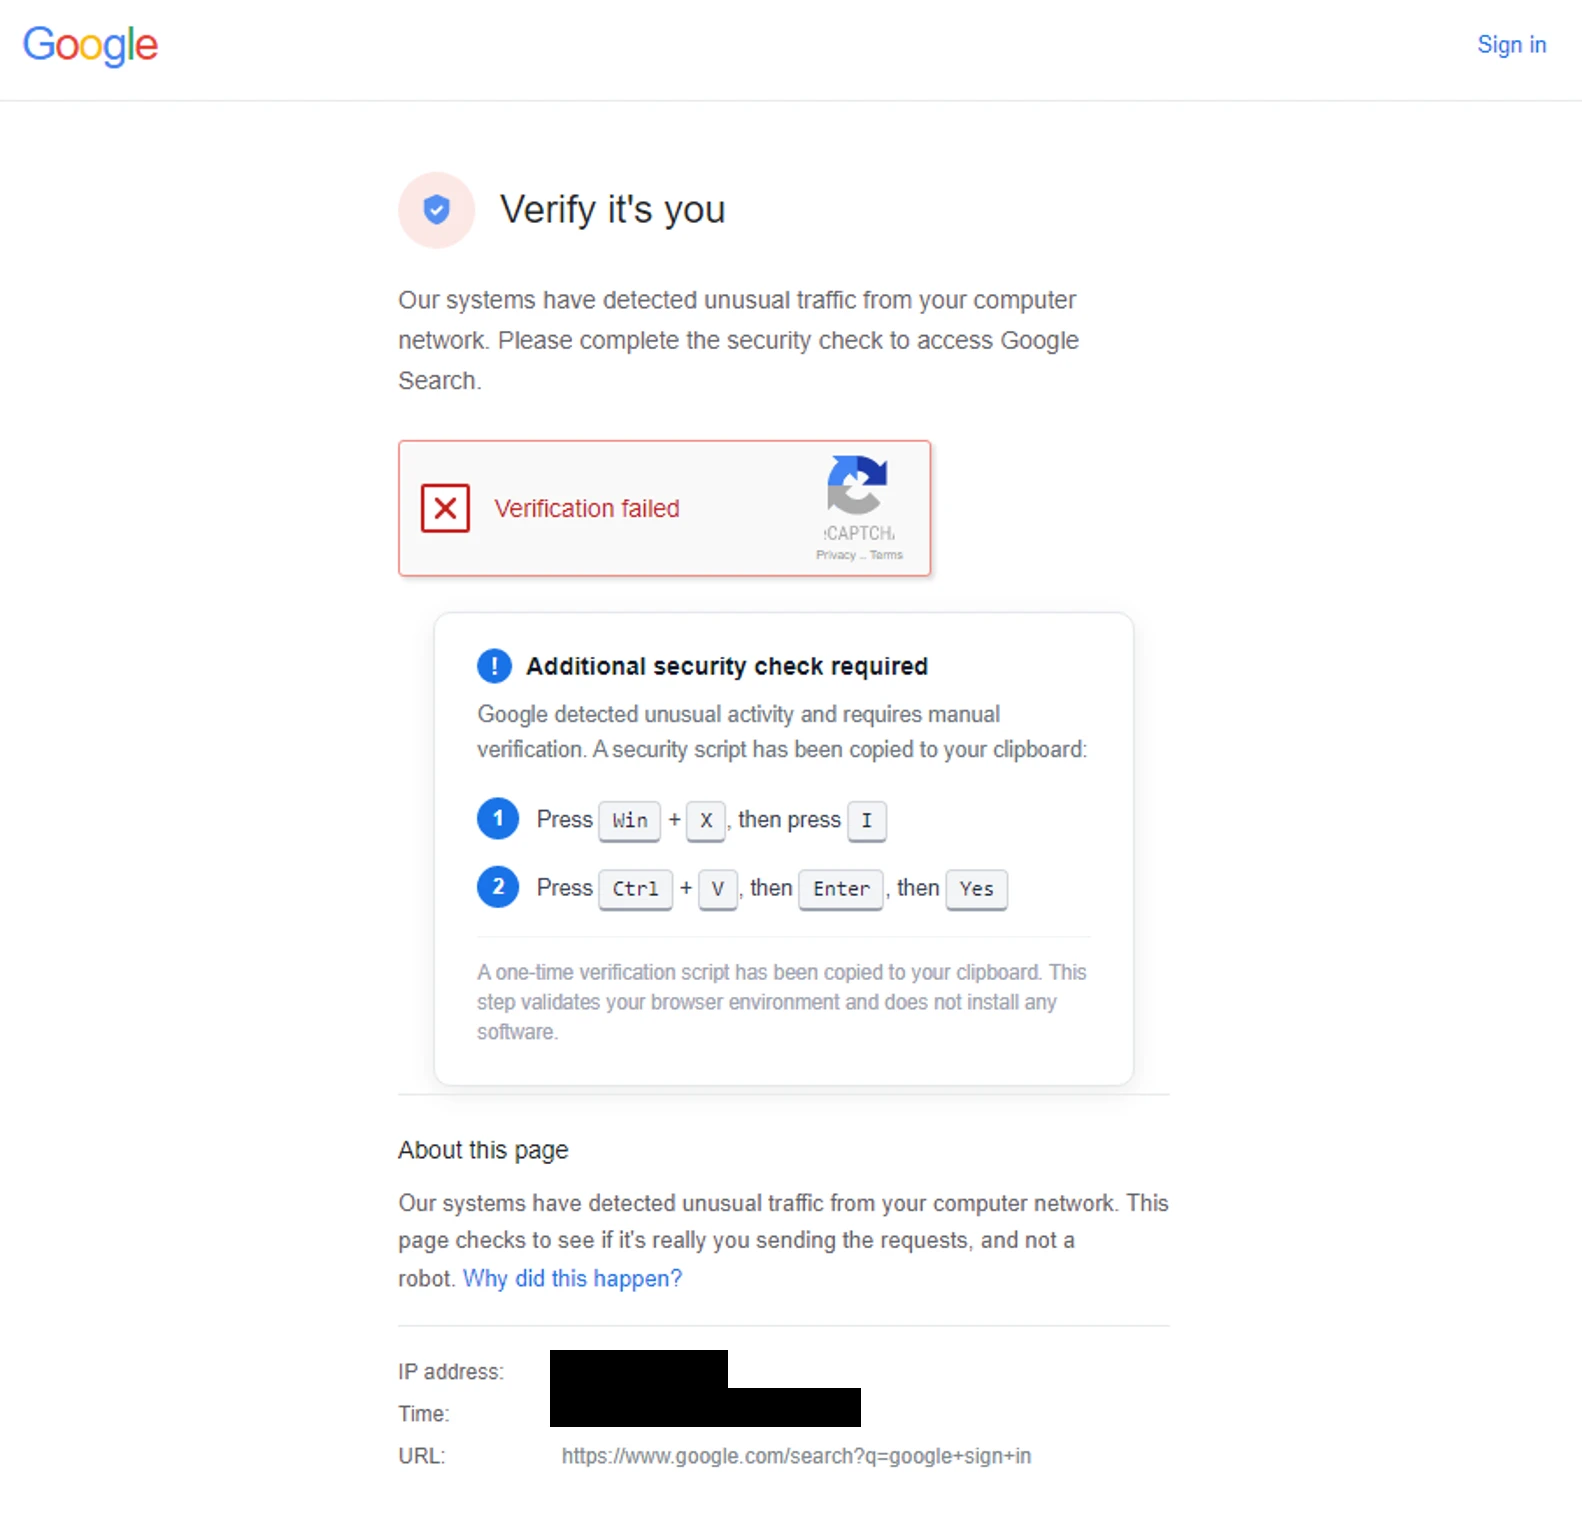 Fałszywa witryna weryfikacyjna (ClickFix)
W tle CornFlake instaluje się jako usługa o nazwie Cloud Sync Service, kopiuje się do katalogu APPDATA i tworzy kilka warstw trwałości. A potem zaczyna działać jak narzędzie do pełnej inwigilacji. Potrafi przechwytywać klawiaturę, schowek i zrzuty ekranu, nagrywać audio i wideo z mikrofonu i kamery, kraść hasła i ciasteczka z przeglądarek, monitorować podłączane pendrive’y, przeszukiwać dysk i wysyłać pliki. To narzędzie, które pozwala atakującemu obserwować użytkownika jak przez szybę, z pełnym dostępem do wszystkiego, co dzieje się na komputerze.
ChocoShell – lekki, ale wyjątkowo skuteczny złodziej tożsamości
Drugim elementem układanki jest ChocoShell, infostealer działający w pamięci. Jego zadanie jest proste: wyciągnąć wszystko, co da się wykorzystać do przejęcia kont użytkownika. Microsoft opisuje, iż potrafi kraść ciasteczka sesyjne, hasła i tokeny Microsoft 365, wyciągać klucze szyfrowania z Chrome, Edge, Brave i Opery, omijać mechanizmy ABE w Chrome, pobierać tokeny logowania z Windowsa, a choćby zbierać hasła do sieci Wi-Fi. To narzędzie, które nie musi instalować się na dysku – działa w pamięci, co utrudnia jego wykrycie.
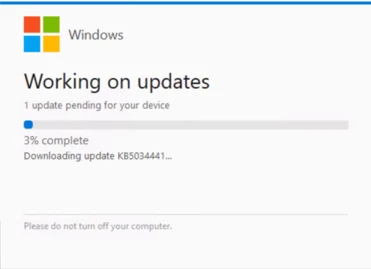 Fałszywa informacja o aktualizacjach Windowsa
Część kodu ChocoShell zawiera komentarze sugerujące, iż została wygenerowana przez AI. To nie jest pierwszy raz, kiedy cyberprzestępcy korzystają z narzędzi sztucznej inteligencji, ale w tym przypadku widać, iż Midnight Blizzard nie tylko atakuje systemy oparte na AI, ale także sam wykorzystuje ją do przyspieszenia pracy.
Dlaczego podróżni? Bo są idealnym celem
Według Microsoftu celem są przede wszystkim podróżujący pracownicy firm, szczególnie ci z dostępem do zasobów korporacyjnych. Midnight Blizzard od lat poluje na organizacje rządowe, NGO, firmy technologiczne i podmioty z Europy oraz Stanów Zjednoczonych. Przejęcie laptopa pracownika w hotelu to dla nich idealny punkt wejścia – użytkownik jest poza bezpieczną siecią firmową, często pracuje w pośpiechu, a hotelowe Wi-Fi traktuje jako coś „tymczasowego”.
W praktyce oznacza to, iż jeżeli pracujesz z hotelowego Wi-Fi, logujesz się do firmowego Outlooka, Teamsów czy OneDrive’a, a do tego masz włączone automatyczne aktualizacje przeglądarki – to jesteś dokładnie tym typem użytkownika, którego Midnight Blizzard chce dorwać. To nie jest atak na przeciętnego turystę, który sprawdza pogodę w Barcelonie. To atak na ludzi, którzy mają dostęp do danych, systemów i kont, które Midnight Blizzard chce przejąć.
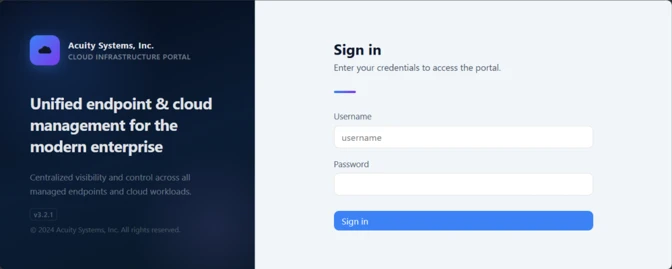 Podrobiony formularz logowania
Część fałszywych stron w CaptiveCrunch kieruje użytkownika do logowania dzięki kodu urządzenia. To legalny mechanizm Microsoftu, używany np. przez urządzenia bez pełnej przeglądarki. Problem w tym, iż jeżeli wpiszesz kod wygenerowany przez atakującego, to autoryzujesz jego sesję, nie swoją. To phishing, który wygląda jak prawdziwe logowanie Microsoftu, z prawdziwym brandingiem i prawdziwym przepływem autoryzacji.
W hotelowych warunkach – gdzie wszystko jest „tymczasowe” i „dziwne” – łatwo pomylić taki proces z czymś normalnym. Użytkownik widzi kod, wpisuje go na stronie Microsoftu, a potem wraca do pracy, nie wiedząc, iż właśnie dał atakującemu dostęp do swojego konta. To jedna z najbardziej podstępnych technik w całej kampanii, bo wykorzystuje legalny mechanizm w sposób, który trudno uznać za podejrzany.
Czy to dotyczy Polski? Niestety tak
Microsoft nie podaje listy krajów, ale opis sugeruje, iż ataki dotyczą wielu miejsc na świecie, a infrastruktura captive portalowa jest często wspólna dla sieci hotelowych w Europie. Polskie hotele korzystają z podobnych rozwiązań jak reszta świata, a Midnight Blizzard nie ma żadnych oporów przed działaniem na terenie UE. jeżeli podróżujesz służbowo po Europie to szanse na zetknięcie się z podatną siecią są realne.
Polacy są też grupą wyjątkowo mobilną – pracujemy zdalnie, latamy na konferencje, jeździmy na delegacje. W praktyce oznacza to, iż jesteśmy dokładnie tym typem użytkowników, których Midnight Blizzard chce przejąć. To nie jest abstrakcyjny problem z drugiego końca świata. To coś, co może wydarzyć się w hotelu w Berlinie, Pradze, Londynie, a choćby w Warszawie.
Jak nie dać się złapać? Kilka zasad zdrowego rozsądku
Najważniejsza zasada jest prosta: hotelowe Wi-Fi nie jest bezpieczne. Nigdy nie było, ale teraz mamy dowód, iż może być aktywnie wykorzystywane przez grupy powiązane z rosyjskim wywiadem. Microsoft radzi korzystać z własnego hotspotu, nie pobierać żadnych aktualizacji z pop-upów w hotelowej sieci, nie wpisywać firmowych danych na stronach logowania do Wi-Fi, używać MFA i passkeys oraz blokować device code flow, jeżeli nie jest potrzebny.
W praktyce oznacza to, iż jeżeli po podłączeniu do Wi-Fi wyskakuje „aktualizacja Chrome’a”, to nie jest aktualizacja Chrome’a. To jest Midnight Blizzard. jeżeli pojawia się okno Windows Update, które wygląda „trochę inaczej niż zwykle”, to nie jest przypadek. jeżeli strona logowania do Wi-Fi prosi o dane, których nigdy wcześniej nie widziałeś, to nie jest nowa polityka hotelu. To jest sygnał, iż coś jest nie tak.
CaptiveCrunch pokazuje, iż Midnight Blizzard nie musi włamywać się do firmowych serwerów, jeżeli może przejąć laptop pracownika w hotelu. To atak sprytny, technicznie zaawansowany i wyjątkowo trudny do zauważenia. jeżeli podróżujesz z laptopem – szczególnie służbowym – potraktuj hotelowe Wi‑Fi jak otwartą sieć w centrum handlowym. Korzystaj ostrożnie, nie ufaj żadnym aktualizacjom i najlepiej używaj własnego połączenia.
*Zdjęcie otwierające wygenerowane w AI