Amerykański urząd bezpieczeństwa kontra… system operacyjny w telefonie. Przegrały zdrowy rozsądek i podstawowe prawa do wolności.
Amerykański Departament Sprawiedliwości próbuje postawić zarzuty Samowi Tunickowi – aktywiście związanym z protestami przeciwko budowie policyjnego ośrodka szkoleniowego „Cop City” w Atlancie – ponieważ jego telefon działał na GrapheneOS. Nie dlatego, iż coś na tym telefonie zrobił – ale dlatego, iż „miał na nim zainstalowany system operacyjny umożliwiający szybkie wyczyszczenie danych”.
Tunick wracał z wakacji w Dominikanie, gdy na lotnisku w Atlancie został zatrzymany do tzw. „secondary inspection”. Wcześniej trafił na listę obserwacyjną jako osoba rzekomo powiązana z „działaniami terrorystycznymi” – co w praktyce oznaczało, iż jego nazwisko i zdjęcie krążyły w mailach między agentami Homeland Security i FBI.
W trakcie przesłuchania funkcjonariusze zwrócili uwagę na GrapheneOS – otwartoźródłowy system znany z bardzo wysokiego poziomu prywatności. Jedną z jego funkcji jest możliwość natychmiastowego wyczyszczenia telefonu po wpisaniu odpowiedniego kodu. Amerykańskie władze uznały to za potencjalne „niszczenie mienia federalnego w celu uniemożliwienia jego zajęcia”. Eksperci cytowani przez The Guardian przyznają, iż to pierwszy znany przypadek, w którym próbuje się wykorzystać ten przepis przeciwko… systemowi operacyjnemu.
To nie jest odosobniony incydent. W ostatnich latach amerykańskie służby coraz częściej sięgają po przepisy antyterrorystyczne, by zatrzymywać osoby na lotniskach i przejmować ich urządzenia. Przykładem jest sprawa Tommy’ego Robinsona, który na Heathrow stracił swoje telefony na podstawie brytyjskiej ustawy Counter-Terrorism Border Security Act 2019.
 GrapheneOS
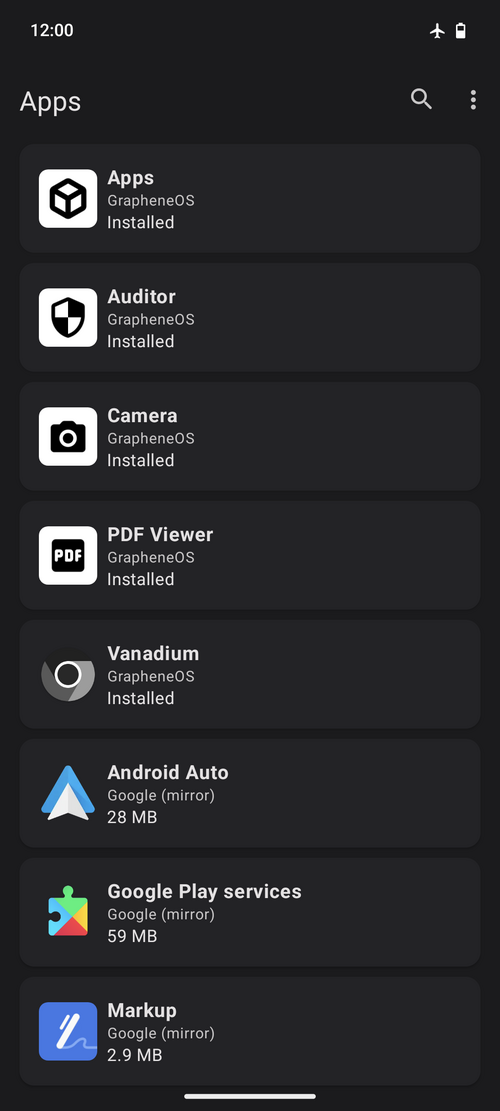 GrapheneOS
Wszystko to tworzy niepokojący obraz: władze coraz częściej traktują prywatne urządzenia elektroniczne jako potencjalne narzędzia przestępstwa – choćby jeżeli jedynym „przestępstwem” jest posiadanie systemu dbającego o prywatność.
Polskie prawo nie pozwala na takie polowanie na systemy operacyjne
W Unii Europejskiej obowiązuje zasada proporcjonalności działań służb oraz ochrona prywatności wynikająca z Karty Praw Podstawowych UE i RODO. Służby graniczne mogą zatrzymać podróżnego, przesłuchać go, a choćby przejąć urządzenia elektroniczne – ale tylko w sytuacjach, gdy istnieje „konkretne, uzasadnione podejrzenie popełnienia przestępstwa”.
Sam fakt posiadania telefonu z systemem takim jak GrapheneOS, CalyxOS czy LineageOS nie może być podstawą do zatrzymania ani tym bardziej do wszczęcia postępowania karnego. W UE prywatność jest traktowana jako prawo, a nie jako podejrzane zachowanie.
W Polsce sytuację reguluje m.in. ustawa o Straży Granicznej oraz Kodeks postępowania karnego. Funkcjonariusze mogą zatrzymać urządzenie elektroniczne, jeśli:
- istnieje podejrzenie popełnienia przestępstwa,
- urządzenie może stanowić dowód w sprawie,
- zatrzymanie jest konieczne do zabezpieczenia materiału dowodowego.
Nie ma jednak żadnego przepisu, który pozwalałby na zatrzymanie telefonu tylko dlatego, iż działa na systemie umożliwiającym szyfrowanie lub szybkie kasowanie danych. To byłoby niezgodne z konstytucyjną ochroną prywatności i tajemnicy komunikowania się.
Czy służby mogą żądać odblokowania telefonu?
Tu zaczyna się ciekawsza część. W Polsce – podobnie jak w większości państw UE – służby mogą poprosić o odblokowanie urządzenia, ale nie mogą zmusić do podania hasła, jeżeli nie ma formalnego nakazu sądowego. A choćby z nakazem sytuacja jest skomplikowana, bo prawo do nieobciążania samego siebie (nemo se ipsum accusare) chroni obywatela przed przymusowym ujawnianiem treści, które mogłyby go skompromitować.
W praktyce oznacza to, iż jeżeli ktoś odmówi podania hasła to służby mogą próbować złamać zabezpieczenia technicznie – ale nie mogą karać za samą odmowę.
W Stanach Zjednoczonych służby graniczne mają bardzo szerokie uprawnienia, w tym możliwość przeszukania urządzeń elektronicznych bez nakazu. W UE takie działanie byłoby niezgodne z prawem. Sprawa Tunicka jest ważna nie tylko dla aktywistów, ale dla wszystkich użytkowników elektroniki. Pokazuje, iż w niektórych krajach samo korzystanie z narzędzi zwiększających prywatność może zostać uznane za podejrzane.
To odwrócenie logiki, którą znamy z Europy: tutaj prywatność jest prawem, w USA bywa traktowana jako przeszkoda
Warto też zauważyć, iż GrapheneOS i podobne systemy stają się coraz popularniejsze wśród osób świadomych technologicznie – również w Polsce. I dobrze, bo prywatność nie jest luksusem, tylko podstawowym elementem cyfrowego bezpieczeństwa. To kolejny dowód na to, iż prywatność w Europie wciąż ma się całkiem nieźle – choćby jeżeli za oceanem zaczyna być traktowana jak coś podejrzanego.