Wieloagentowe frameworki AI zmieniają sposób prowadzenia operacji ofensywnych. Rozpoznanie infrastruktury, identyfikacja podatności, analiza odpowiedzi systemów i dobór kolejnych działań mogą być realizowane w ramach jednego, częściowo autonomicznego procesu. Przykładem tego trendu jest ARTEX – framework, którego wykorzystanie w rzeczywistych kampaniach pokazuje, jak sztuczna inteligencja może zwiększać skalę i efektywność działań cyberprzestępców.
Od pojedynczych narzędzi do agentowych operacji ofensywnych
Wykorzystanie sztucznej inteligencji w cyberbezpieczeństwie nie ogranicza się już do analizy logów, klasyfikacji alertów czy wspierania analityków w codziennej pracy. Rozwój dużych modeli językowych (LLM) oraz architektury wieloagentowej otwiera również nowe możliwości po stronie ofensywnej. Modele AI mogą nie tylko pomagać w przygotowaniu pojedynczych poleceń, ale także uczestniczyć w planowaniu i realizacji całych sekwencji działań.
W tradycyjnym modelu operacji ofensywnej operator samodzielnie przechodzi przez kolejne etapy. Rozpoznaje infrastrukturę, analizuje dostępne usługi, wybiera narzędzia, interpretuje wyniki i podejmuje decyzje o następnych krokach. W środowisku agentowym część tych czynności może zostać przekazana wyspecjalizowanym agentom. Te wykonują zadania równolegle, analizują uzyskane wyniki i przekazują je do dalszego przetwarzania.
Nie oznacza to całkowitego wyeliminowania człowieka z procesu. Operator przez cały czas może określać cele, dostarczać infrastrukturę i poświadczenia, kontrolować przebieg operacji oraz zatwierdzać istotne działania. Zmienia się jednak sposób realizacji zadań. Coraz więcej decyzji operacyjnych może być podejmowanych automatycznie, na podstawie wyników wcześniejszych czynności.
Jednym z przykładów takiego podejścia jest ARTEX (Autonomous Red Teaming and Exploitation Framework).
Czym jest ARTEX?
ARTEX to framework służący do automatyzacji testów penetracyjnych i operacji ofensywnych z wykorzystaniem dużych modeli językowych oraz architektury wieloagentowej. Nie jest samodzielnym modelem AI ani typowym złośliwym oprogramowaniem. Stanowi warstwę orkiestracji (zarządzania/koordynacji), łączącą modele językowe z narzędziami wykonawczymi, skryptami i infrastrukturą operatora.
Podstawą działania jest model Planner-Worker. Operator określa cel i zakres zadania. Następnie komponent planujący (Planner) dzieli je na mniejsze operacje i deleguje do wyspecjalizowanych agentów (Worker Agents). Mogą one odpowiadać za rozpoznanie infrastruktury, analizę aplikacji, identyfikację podatności, wreszcie weryfikację mechanizmów uwierzytelniania.
Wyniki wykonanych czynności wracają do warstwy planowania. Na ich podstawie system może zmodyfikować kolejność zadań, dobrać inną metodę działania lub zlecić kolejne operacje. W praktyce tworzy to iteracyjny cykl: wykonanie zadania, analiza odpowiedzi, korekta działania i ponowienie próby.
Istotną cechą ARTEX jest możliwość współpracy z różnymi modelami językowymi, m.in. DeepSeek, GLM, Claude, ChatGPT, Grok czy Gemini. Oznacza to, iż framework nie musi być trwale związany z jednym dostawcą AI. Zmiana modelu lub narzędzia nie musi wymagać przebudowy całego środowiska atakującego.
ARTEX może również funkcjonować jako element większego ekosystemu. Obejmuje on dodatkowe środowiska AI, skrypty synchronizujące kontekst, narzędzia ofensywne i własną infrastrukturę roboczą. Należy przy tym odróżniać sam framework od pozostałych komponentów wykorzystywanych przez operatora.
To rozróżnienie ma znaczenie również dla analizy zagrożeń. ARTEX jest narzędziem, z którego mogą korzystać różni aktorzy, realizujący odmienne cele. Wykorzystanie tego samego frameworka nie jest samo w sobie dowodem na wspólnego operatora ani powiązanie kampanii z jedną grupą.
ARTEX w rzeczywistych operacjach. Rys historyczny i główne incydenty
Według informacji przedstawionych w analizach publicznych ARTEX został udostępniony 26 lipca 2026 r. przez autora posługującego się pseudonimem Autumn-27. W kolejnych miesiącach framework zaczął pojawiać się w raportach dotyczących rzeczywistych operacji ofensywnych.
Szczególnie istotne jest ostrzeżenie FBI FLASH-20261113-001 z 13 listopada 2026 r. Wskazano w nim, iż framework był wykorzystywany w operacjach co najmniej od sierpnia 2026 r. Opisywana aktywność obejmowała organizacje z różnych sektorów, w tym finansowego, telekomunikacyjnego, energetycznego, administracji publicznej, ochrony zdrowia i przemysłu.
Południowokoreański sektor finansowy
Jednym z szerzej opisywanych przypadków była kampania wymierzona w południowokoreańskie instytucje finansowe, przedstawiona w analizie CrowdStrike. Operator wykorzystywał ARTEX w połączeniu z modelami AI i dodatkowymi narzędziami. Działania obejmowały rozpoznanie portali obsługi wniosków kredytowych, aplikacji mobilnych, publicznych interfejsów API oraz systemów pomocniczych. Szczególną uwagę poświęcano błędom kontroli dostępu, słabościom API i podatnościom aplikacyjnym. Przypadek ten pokazuje, iż agentowa automatyzacja może być wykorzystywana do systematycznego wyszukiwania słabości w rozbudowanych środowiskach aplikacyjnych, a nie tylko do wykonywania pojedynczych testów bezpieczeństwa.
Storm-0940 – nadużycie zaufania do aplikacji
Kolejny istotny przypadek dotyczył aktywności przypisywanej Storm-0940 i nadużywania aplikacji ConnectWise Cloud Backup w środowiskach Microsoft 365. Operatorzy wykorzystywali przejęte poświadczenia aplikacji i zaufane relacje pomiędzy środowiskami. W opisywanym okresie odnotowano próby password sprayingu, obejmujące 327 kont w ośmiu organizacjach, oraz ponad 151 tys. nieudanych prób logowania przy szczytowej intensywności około 2900 prób na minutę. Dalsze działania obejmowały pozyskiwanie tokenów Microsoft Graph, eskalację uprawnień Service Principals i dodawanie nowych poświadczeń do aplikacji. W części środowisk uzyskano uprawnienia administracyjne.
Ten przypadek dobrze ilustruje zagrożenie wynikające z połączenia automatyzacji ofensywnej z przejętymi poświadczeniami i nadużywaniem relacji zaufania pomiędzy aplikacjami. Problem nie musi wynikać z podatności samej platformy chmurowej – może być konsekwencją niewłaściwego zabezpieczenia tożsamości i integracji.
VAPOR PANDA – wykorzystanie AI w działaniach szpiegowskich
CrowdStrike opisał również aktywność VAPOR PANDA, obejmującą ponad 200 organizacji w co najmniej 14 krajach. Wśród celów wymieniano administrację publiczną, sektor obronny, telekomunikację, przemysł, farmację i finanse. W analizowanych operacjach wykorzystywano ARTEX, modele DeepSeek oraz dodatkowe narzędzia ofensywne, w tym BLOODALCHEMY. Przypadek ten pokazuje, iż wykorzystanie agentowych frameworków nie ogranicza się do działań motywowanych finansowo. Automatyzacja może wspierać również operacje szpiegowskie, w których istotne znaczenie ma rozpoznanie wielu celów, analiza środowisk i systematyczne pozyskiwanie informacji.
Storm-3358 – połączenie automatyzacji z klasycznymi narzędziami
W analizie Microsoft Threat Intelligence opisano aktywność Storm-3358, gdzie ARTEX współpracował z tradycyjnymi narzędziami ofensywnymi. Obserwowane działania obejmowały rozpoznanie, anonimowe przesyłanie plików, wykorzystanie SSRF, instalację webshelli, kradzież poświadczeń oraz aktywność w środowiskach chmurowych. W jednym z przypadków operator wykorzystał sekret znaleziony w publicznym repozytorium GitHub, by następnie uzyskać dostęp do Azure Key Vault. Warto zwrócić uwagę, iż agentowy framework nie zastępuje wszystkich narzędzi wykorzystywanych przez operatora. Może natomiast koordynować ich użycie i wspierać podejmowanie decyzji na podstawie uzyskanych wyników.
Japonia – słabości API i aplikacji
Publikacje GMO Cybersecurity oraz JPCERT/CC opisywały działania wymierzone w japońskie organizacje. Rozpoznanie obejmowało aplikacje internetowe i mobilne, wewnętrzne endpointy API, mechanizmy uwierzytelniania, enumerację danych oraz poszukiwanie plików konfiguracyjnych i kopii zapasowych. Przypadek ten zwraca uwagę na znaczenie pozornie drobnych słabości aplikacyjnych. W środowisku agentowym mogą one być wyszukiwane, testowane i weryfikowane na dużą skalę. Uzyskane informacje mogą prowadzić do kolejnych etapów operacji.
AntiFox – modyfikacje i rozwój forków ARTEX
Arctic Wolf opisał AntiFox jako zmodyfikowaną wersję ARTEX. Analizowane zachowania obejmowały enumerację zasobów AWS, w tym IAM, EC2, S3 i Lambda, wyszukiwanie sekretów w Secrets Manager oraz operacje związane z zarządzaniem kluczami (KMS – Key Management System). Rozwój forków i modyfikacji jest istotny z punktu widzenia obrony. Usunięcie pierwotnego repozytorium, zmiana nazwy narzędzia czy ograniczenie dostępności konkretnej wersji nie oznaczają eliminacji ryzyka. Mechanizmy agentowe mogą być rozwijane i dostosowywane do potrzeb różnych operatorów.
Zagrożenie dla samego frameworka
Interesującym wątkiem jest również wykorzystanie popularności ARTEX przeciwko jego użytkownikom. Censys opisał zmodyfikowane obrazy kontenerowe zawierające backdoor, który miał umożliwiać wykonanie poleceń z uprawnieniami root poprzez specjalnie przygotowane pole CAPTCHA, jeszcze przed standardową weryfikacją poświadczeń. W publikacji wskazano m.in. publicznie dostępne konsole oraz zmodyfikowane obrazy kontenerowe. Pokazuje to, iż narzędzia wykorzystywane przez operatorów ofensywnych same mogą stać się celem ataku. Niezweryfikowane obrazy, publicznie dostępne panele administracyjne i ujawnione artefakty operacyjne stanowią ryzyko niezależne od adekwatnego wykorzystania frameworka.
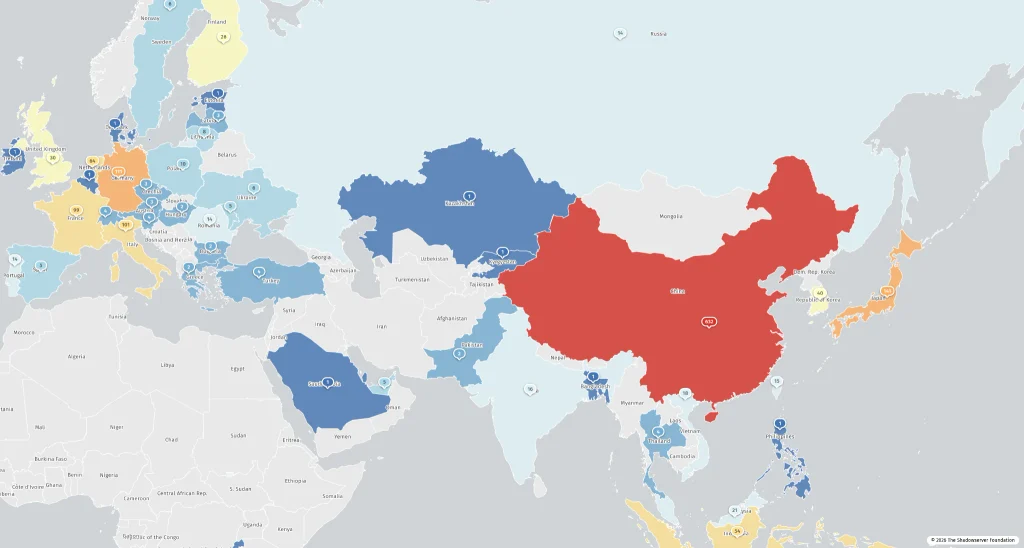 Liczba zidentyfikowanych instancji narzędzi typu AI Attack Framework; Źródło: Shadowserver Foundation
ARTEX nie jest wyjątkiem – inne frameworki agentowe
ARTEX nie jest jedynym przykładem wykorzystania architektury wieloagentowej do automatyzacji działań ofensywnych. W listopadzie 2026 r. Google Threat Intelligence Group (GTIG) opisał również inne otwarte frameworki i narzędzia, które pojawiały się w obserwowanych operacjach lub były przedmiotem eksperymentów prowadzonych przez threat actorów. Wspólnym mianownikiem jest połączenie modelu językowego z narzędziami bezpieczeństwa, podział zadań pomiędzy agentów oraz dostosowywanie kolejnych działań na podstawie wyników uzyskanych w środowisku docelowym.
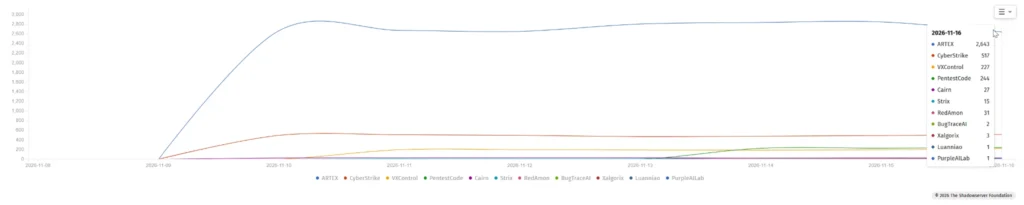 Liczba zidentyfikowanych instancji narzędzi typu AI Attack Framework; Źródło: Shadowserver Foundation
- CAIRN to wieloagentowy framework do testów penetracyjnych, wykorzystujący pętlę OODA (Observe, Orient, Decide, Act). Wyspecjalizowane agenty współpracują poprzez wspólną przestrzeń wymiany informacji, realizując kolejne etapy zadania. GTIG odnotował wykorzystanie CAIRN w cyberatakach, w tym wobec celów z sektora lotniczo-kosmicznego w Stanach Zjednoczonych.
- CyberStrikeAI to framework ofensywny oparty na modelach językowych, łączący warstwę orkiestracji z rozbudowanym zestawem narzędzi i scenariuszy. Według opisu GTIG jego architektura obejmuje backend pełniący funkcję serwera orkiestracji, integrację z modelami komercyjnymi i open-weight oraz obsługę ponad stu narzędzi bezpieczeństwa. W odróżnieniu od prostego asystenta pentestowego jest to bardziej rozbudowane środowisko operacyjne.
- PentAGI (Penetration Testing Artificial General Intelligence) to samohostowany, wieloagentowy system automatyzujący testy penetracyjne. Użytkownik opisuje cel i zakres zadania, a wyspecjalizowane agenty dzielą pracę na podzadania, uruchamiają narzędzia w izolowanym środowisku kontenerowym i dostosowują plan do uzyskanych wyników. GTIG opisał przypadki wykorzystania zmodyfikowanej platformy opartej na PentAGI do systematycznego rozpoznania i skanowania podatności organizacji w Azji.
- HexStrike AI pełni nieco inną rolę. Jest zintegrowanym z Model Context Protocol (MCP) środowiskiem udostępniającym agentom AI szeroki zestaw narzędzi ofensywnych. Zamiast dostarczać własny model językowy, pozwala podłączać zewnętrzne klienty AI do funkcji obejmujących m.in. rozpoznanie, testowanie aplikacji internetowych, eksploitację i analizę binarną. GTIG odnotował eksperymentowanie threat aktorów z tym rozwiązaniem.
- W szerszym ekosystemie warto wymienić również Strix i Shannon – projekty koncentrujące się na agentowym testowaniu aplikacji internetowych i API – oraz PentestGPT, który rozwija model asystenta wspierającego operatora w kolejnych etapach testu penetracyjnego. Są to przykłady pokrewnego kierunku rozwoju, ale nie należy automatycznie utożsamiać ich z frameworkami, których wykorzystanie w rzeczywistych incydentach zostało potwierdzone przez GTIG lub Mandiant.
Wymienione rozwiązania nie są identyczne. Różnią się stopniem autonomii, sposobem orkiestracji, zakresem narzędzi, modelem wykonania i poziomem udziału człowieka. Część z nich jest pełnym środowiskiem wieloagentowym, inne działają jako warstwa integracyjna lub asystent operatora. Wspólny trend polega jednak na przesunięciu ciężaru z manualnego uruchamiania narzędzi na delegowanie zadań agentom, które potrafią analizować wyniki i wybierać kolejne kroki. Jak widać, skupienie detekcji wyłącznie na ARTEX byłoby niewystarczające. Nowe frameworki mogą korzystać z innych modeli, zestawów narzędzi i komponentów wykonawczych, zachowując podobny sposób działania. Dlatego organizacje powinny identyfikować wspólne wzorce aktywności agentowej, a nie budować zabezpieczenia wyłącznie wokół nazw i sygnatur pojedynczych projektów.
Detekcja – dlaczego nie wystarczy szukać ARTEX?
Wykrywanie operacji wspomaganych przez agentów AI wymaga nieco innego podejścia niż klasyczne poszukiwanie pojedynczych wskaźników kompromitacji. ARTEX może korzystać z różnych modeli, narzędzi, adresów IP, domen i zmodyfikowanych wersji kodu. Charakterystyczne nagłówki, nazwy plików czy parametry żądań mogą być przydatne, ale łatwo je zmienić.
Znacznie większą wartość ma obserwowanie sposobu prowadzenia operacji.
Analitycy powinni zwracać uwagę na sytuacje, w których po odpowiedzi systemu zmieniają się parametry kolejnych żądań, po nieudanej próbie pojawia się alternatywna ścieżka dostępu, a informacje zebrane podczas rozpoznania są wykorzystywane w następnych działaniach. Istotne mogą być również równoległe próby dostępu do wielu usług, nietypowa aktywność kont serwisowych i aplikacyjnych oraz przechodzenie pomiędzy kolejnymi warstwami środowiska.
Przykładowo, samo sprawdzanie wielu endpointów API nie musi oznaczać ataku. o ile jednak po uzyskaniu odpowiedzi systemu zmieniają się parametry zapytań, rozpoczyna się rozpoznanie kolejnych usług, a wcześniej zebrane informacje są wykorzystywane do prób dostępu do zasobów, całość może wskazywać na zautomatyzowaną i adaptacyjną operację.
Dlatego istotne jest łączenie danych z różnych źródeł: WAF, API Gateway, logów aplikacyjnych, systemów IAM, usług chmurowych, EDR, NDR, DNS, proxy oraz platform SaaS. Sam adres IP może nie wystarczyć do powiązania aktywności, szczególnie gdy operator korzysta z wielu usług i różnych źródeł komunikacji.
Nie należy przy tym automatycznie uznawać każdej intensywnej aktywności za działanie przeciwnika. Legalne skanery, monitoring, integracje i procesy automatyzacji mogą generować podobne sygnały. Znaczenie ma kontekst, kolejność zdarzeń i ich wzajemne powiązania.
Threat Hunting. Szukanie całej operacji, nie pojedynczego zdarzenia
W przypadku agentowych operacji ofensywnych threat hunting powinien koncentrować się na rekonstrukcji przebiegu aktywności. Celem nie jest wyłącznie znalezienie konkretnego narzędzia, ale ustalenie, czy pozornie niezależne zdarzenia tworzą jeden spójny ciąg działań.
W praktyce analityk może rozpocząć od hipotezy dotyczącej adaptacyjnego rekonesansu API, nietypowego wykorzystania tożsamości aplikacyjnych lub automatycznego testowania alternatywnych ścieżek dostępu. Następnie powinien sprawdzić, jakie żądania były wysyłane, jakie odpowiedzi zwracały systemy i czy kolejne działania zmieniały się pod wpływem uzyskanych informacji. Ważne jest również ustalenie, czy aktywność obejmowała inne usługi, konta lub zasoby oraz czy wyniki wcześniejszych czynności były wykorzystywane w kolejnych etapach.
Szczególną uwagę warto poświęcić interfejsom API, mechanizmom uwierzytelniania, kontom serwisowym, uprawnieniom aplikacyjnym i usługom chmurowym. W środowiskach takich jak AWS czy Azure pojedyncza operacja może prowadzić do kolejnych działań związanych z enumeracją zasobów, odczytem sekretów lub zmianą uprawnień.
Potwierdzone obserwacje powinny być dokumentowane i przekształcane w scenariusze detekcyjne możliwe do ponownego wykorzystania w SIEM, NDR i innych systemach monitorowania. Dzięki temu wyniki threat huntingu stają się trwałym elementem zdolności obronnych organizacji, a nie tylko jednorazową analizą.
Od tradycyjnego SOC do Agentic SOC
Rozwój agentowych operacji ofensywnych stawia przed zespołami bezpieczeństwa pytanie o sposób organizacji obrony. Tradycyjny SOC często działa w modelu sekwencyjnym: alert trafia do pierwszej linii analityków, następnie jest eskalowany, wzbogacany o kontekst i dopiero później prowadzi do decyzji o reakcji.
Taki model przez cały czas ma swoje uzasadnienie, jednak operacje wspomagane przez agentów AI mogą realizować wiele zadań równolegle, analizować wyniki i gwałtownie przechodzić do kolejnych działań. Odpowiedzią nie powinno być jednak natychmiastowe wdrażanie autonomicznych systemów obronnych.
Pierwszym krokiem pozostaje uporządkowanie środowiska i eliminacja podstawowych słabości: niezałatanych podatności, błędów konfiguracji, nadmiernych uprawnień, niekontrolowanych kont serwisowych, publicznie dostępnych środowisk testowych i braków w logowaniu. Automatyzacja nie rozwiąże problemów wynikających ze złej architektury bezpieczeństwa.
Kolejnym etapem powinno być rozwijanie automatyzacji pracy SOC. Szczególne znaczenie ma korelacja danych z EDR, SIEM, IAM i usług chmurowych, wzbogacanie alertów o kontekst CTI, rekonstrukcja sekwencji działań oraz ocena potencjalnego wpływu incydentu. Automatyzacja może wspierać analityków w analizie i przygotowaniu rekomendacji, a zatwierdzone playbooki mogą przyspieszać wybrane działania reakcyjne.
Dopiero na takim fundamencie warto rozwijać koncepcję Agentic SOC, w której wyspecjalizowani agenci AI wspierają określone obszary pracy zespołu. Mogą analizować alerty, wzbogacać zdarzenia o informacje o zagrożeniach, wyszukiwać ślady kompromitacji, analizować tożsamości i uprawnienia, wspierać analizę malware czy przygotowywać oś czasu incydentu.
Kluczowe znaczenie ma jednak kontrola ich autonomii. Początkowo agenci powinni działać z ograniczonymi uprawnieniami, najlepiej w trybie read-only. Działania o wysokim poziomie ryzyka powinny wymagać zatwierdzenia przez człowieka. Niezbędne są również pełny audyt aktywności, możliwość odtworzenia wykonanych czynności, ograniczenie dostępu do danych wrażliwych i mechanizm natychmiastowego zatrzymania agenta.
Celem nie jest zastąpienie analityków autonomicznymi systemami, ale zwiększenie ich możliwości poprzez automatyzację powtarzalnych czynności, szybszą korelację danych i lepsze wykorzystanie kontekstu.
Wnioski. Obrona przed sposobem działania, nie przed jednym narzędziem
ARTEX pokazuje, w jaki sposób modele językowe i architektura wieloagentowa mogą zmienić sposób prowadzenia operacji ofensywnych. Największym zagrożeniem nie jest pojawienie się zupełnie nowych technik ataku, ale możliwość szybszego i bardziej efektywnego wykorzystywania znanych słabości. W dużych organizacjach problem się potęguje – mamy rozbudowane środowiska aplikacyjne, publiczne i partnerskie API, systemy zarządzania tożsamością, konta serwisowe, integracje z dostawcami oraz usługi chmurowe, które tworzą szeroką powierzchnię potencjalnego ataku.
Nieprawidłowo zabezpieczone API, błędy konfiguracji, podatności aplikacyjne, przejęte poświadczenia i nadmierne uprawnienia mogą być identyfikowane i wykorzystywane w ramach jednej, częściowo zautomatyzowanej operacji. Agent może analizować odpowiedzi systemów, modyfikować sposób działania po nieudanej próbie i równolegle realizować kilka zadań.
Dlatego obrona nie powinna opierać się wyłącznie na identyfikowaniu konkretnego frameworka, jego plików, domen czy charakterystycznych parametrów komunikacji. Takie wskaźniki pozostają przydatne, ale mogą zostać gwałtownie zmienione. Znacznie trwalszą wartość ma wykrywanie zachowań, korelacja telemetrii i analiza całych sekwencji działań przeciwnika.
Organizacje powinny najpierw zadbać o podstawy bezpieczeństwa: ograniczenie powierzchni ataku, eliminację podatności, uporządkowanie uprawnień i zapewnienie odpowiedniej widoczności środowiska. Następnie mogą rozwijać automatyzację i stopniowo wdrażać agentów AI wspierających pracę SOC, zachowując kontrolę nad zakresem ich autonomii.
Najważniejszy wniosek jest prosty: nie należy budować obrony wyłącznie przed ARTEX. Należy przygotować ją na sposób działania, który ten framework reprezentuje. Automatyzacja, równoległe prowadzenie zadań i dostosowywanie kolejnych działań do uzyskanych wyników będą miały znaczenie również poza ekosystemem jednego narzędzia.
Źródła i literatura
- FBI / Internet Crime Complaint Center (IC3), FLASH-20261113-001 – Threat Overview of ARTEX Autonomous Penetration Testing Framework, 2026.
https://www.ic3.gov/CSA/2026/261113.pdf - Google Threat Intelligence Group / Mandiant, ARTEX and Friends: Enter Agentic Offensive Frameworks, 30.10.2026.
https://cloud.google.com/blog/topics/threat-intelligence/artex-and-friends-enter-agentic-offensive-frameworks - Google Threat Intelligence Group / Mandiant, GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold,16.11.2026.
https://cloud.google.com/blog/topics/threat-intelligence/agentic-threat-activity-crosses-a-significant-threshold - Zscaler ThreatLabz, Inside a Global AI-Assisted Hacking Campaign, 2026.
https://www.zscaler.com/blogs/security-research/inside-global-ai-assisted-hacking-campaign - MalwareMustDie, MMD-072-2026 ARTEX Detection Signature Pack, 2026.
https://blog.malwaremustdie.org/2026/11/mmd-072-2026-artex-detection-signature.html - Microsoft Threat Intelligence, Storm-0940 / ConnectWise campaign, 2026.
https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/ - CrowdStrike, VAPOR PANDA – analiza operacji wykorzystujących ARTEX, 2026.
https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign/ - Censys, ARTEX – analiza ekspozycji konsol i zmodyfikowanych obrazów kontenerowych, 2026.
https://censys.com/blog/artex-agentic-asbestos/ - Arctic Wolf, AntiFox – Alibaba-hosted platforms facilitate web and cloud intrusions, 2026.
https://github.com/rtkwlf/wolf-tools/tree/main/pack_alerts/202611-antifox-alibaba-hosted-platforms-facilitate-web-cloud-intrusions - Datadog Security Labs, ARTEX Agentic Attacks in AWS Environments, 2026.
https://securitylabs.datadoghq.com/articles/artex-agentic-attacks-aws-environments/ - sudoRem, Detecting and Responding to AI-Assisted / Agentic Attacks, 2026.
https://www.sudorem.dev/blog/detecting-and-responding-to-ai/ - Badbyte blog of Vesec analyst
https://badbyte.io/artex-backdoor-docker-image/ - ARTEX Global Edition, repozytorium, dokumentacja i changelog.
https://github.com/jiwoochris/artex-global - CyberStrike AI repository
https://github.com/CYBERAD7/cyberstrikeai
Stan informacji: 16 listopada 2026 r.