×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Podatności i biuletyny
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Firma Siemens informuje o nowych podatnościach w s...
ICS-CERT informuje o nowych podatnościach w produk...
Podatności w produktach Cisco. Wydano rekomendacje...
Adobe AEM Forms (CVE-2025-54253) już wykorzystywan...
Hakerzy wykorzystują lukę SNMP w Cisco (CVE-2025-2...
Luki w konfiguratorze HMI Fuji Electric (V-SFT) na...
Gladinet łata aktywnie wykorzystywany zero-day w C...
Zero-day i groźna eskalacja uprawnień w systemie W...
Podatność w oprogramowaniu Strapi
F5 Networks publikuje kwartalny przegląd podatnośc...
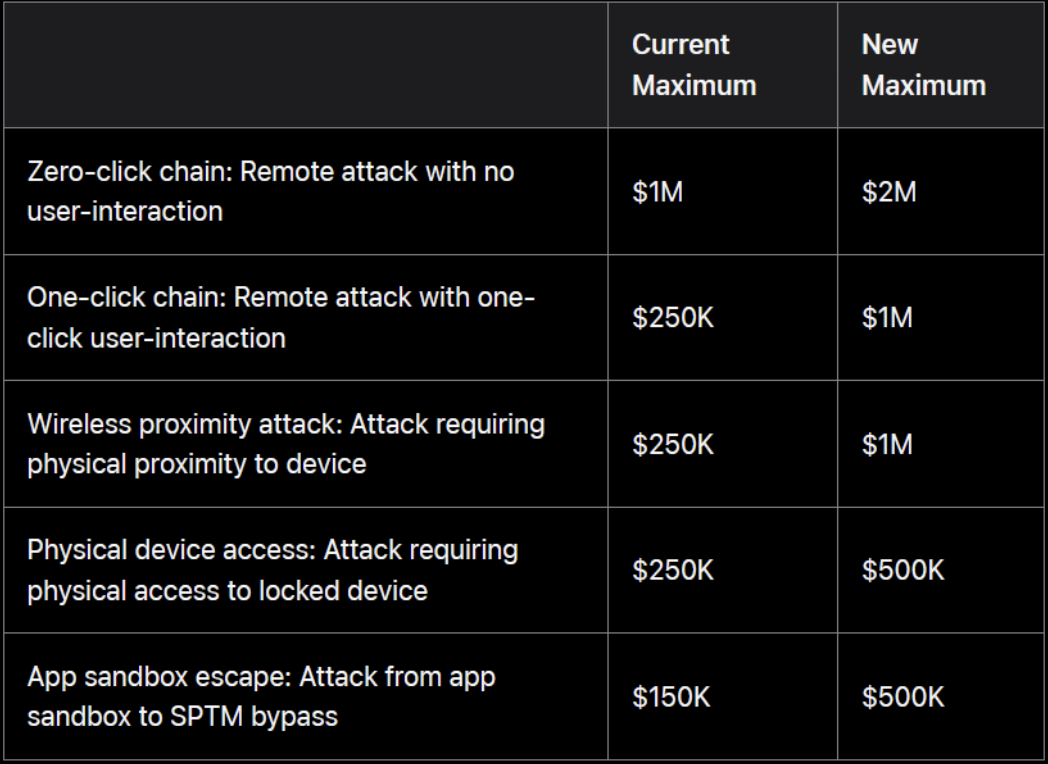
5 Milionów Dolarów za Lukę: Rewolucja w Programie ...
FortiNET wydaje aktualizacje dla swoich produktów....
Październikowy Wtorek Microsoftu 2025. (P25-359)
Schneider Electric informuje o nowych podatnościac...
Urządzenia Cisco, Fortinet i Palo Alto Networks ce...
Nawet 5 mln dolarów za znalezienie krytycznej luki...
Microsoft uszczelnia IE Mode w Edge po atakach z w...
Jakie są najczęstsze błędy w zarządzaniu NHI i jak...
CVE-2025-11371: aktywnie wykorzystywana luka (0-da...
Oracle publikuje Security Alert dla CVE-2025-61884...
Luka 0-click w WhatsApp pozwala na przejęcie pełne...
Google publikuje aktualizacje przeglądarki Chrome ...
GitLab publikuje aktualizacje dla swoich produktów...
Krytyczna podatność w Redis. (P25-350)
Firma ABB informuje o nowych podatnościach w swoic...
Uwaga na atak Cl0p – zero-day uderzający w Oracle ...
RediShell czyli krytyczna podatność w Redis
Zimbra atakowana zero-dayem przez złośliwe pliki i...
Krytyczna podatność w produktach Oracle. (P25-347)...
Czego nie mówi Broadcom? Luka w VMware jest banaln...
Podniesienie uprawnień w VMware – grupa UNC5174 po...
Podatności i aktualizacje do produktów firmy PHOEN...
Broadcom publikuje biuletyn bezpieczeństwa dla VMw...
Cisco informuje o nowych podatnościach. (P25-344)
Google publikuje aktualizacje przeglądarki Chrome ...
Uwaga, administratorzy oraz zespoły bezpieczeństwa...
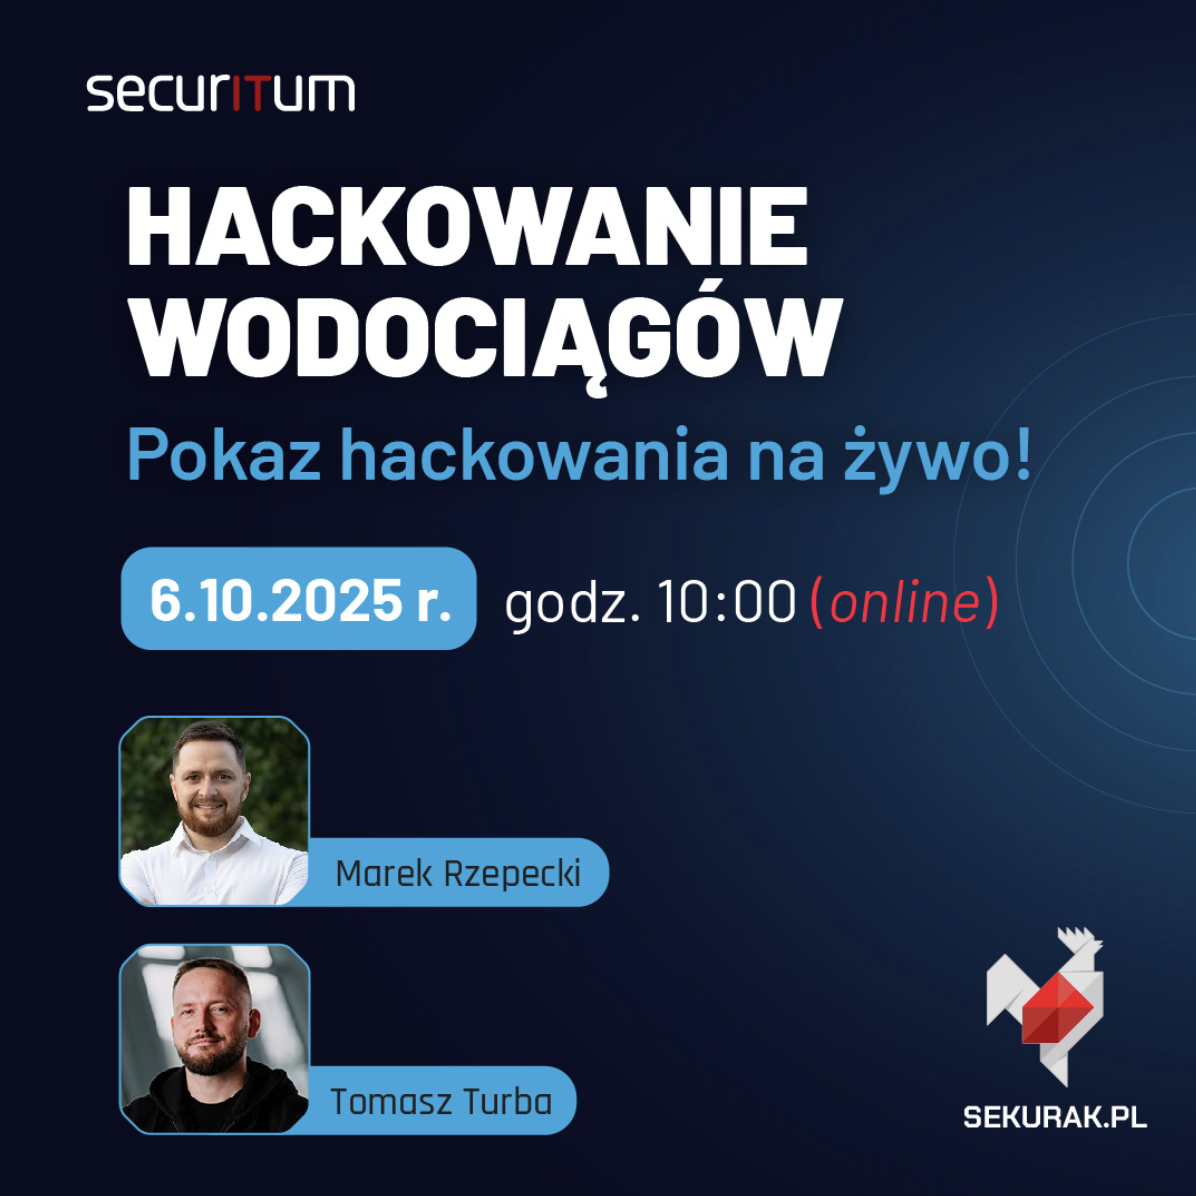
Hackowanie wodociągów na żywo!
Rockwell Automation informuje o nowych podatnościa...
GitLab publikuje aktualizacje dla swoich produktów...
Firma Apple publikuje aktualizacje zabezpieczeń dl...
Krytyczne podatności RCE w PAD CMS – zagrożenie dl...
Uwaga! Zero-daye w firewallach Cisco wykorzystane ...
Krytyczne podatności RCE w PAD CMS – zgłoszenie pr...
Podatności w oprogramowaniu PAD CMS
Podatność w oprogramowaniu CivetWeb
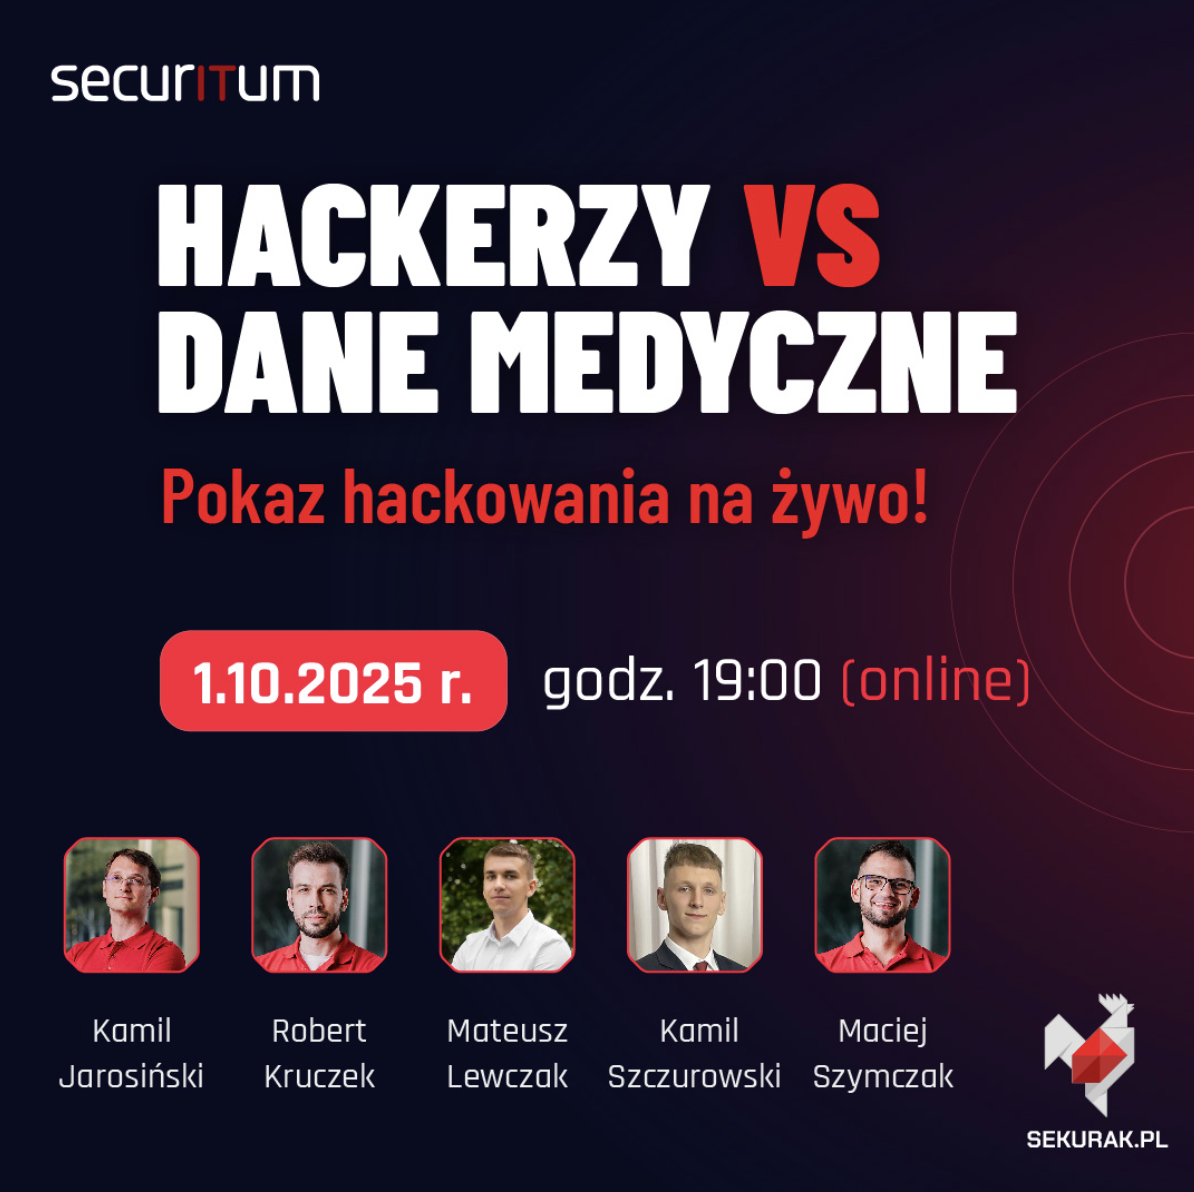
Hackerzy vs dane medyczne. POKAZ HACKOWANIA NA ŻYW...
Ataki DoS lub RCE możliwe poprzez protokół SNMP w ...
Aplikacja Neon wyłączona. Tragiczna luka w zabezpi...
Microsoft publikuje aktualizację przeglądarki Micr...
Firma Wago informuje o nowych podatnościach w swoi...
Pierwsza
Poprzednia
36
37
38
39
40
41
42
Następna
Ostatnia
Popularne
To już trzeci wyciek danych medycznych Polaków w ciągu kilku...
4 dni temu
340
Twarze AI budzą większe zaufanie niż prawdziwe. Przerażające...
3 dni temu
189
ChatGPT ma już 1,2 mld użytkowników tygodniowo. OpenAI podaj...
3 dni temu
160
Edoardo Mantovani - [EN] Your Mediatek WiFi Chip's Secrets: ...
5 dni temu
127
Hosting za kilkadziesiąt złotych potrafi pozytywnie zaskoczy...
5 dni temu
121















 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
