Cała Europa i USA walczą z falą kuriozalnych, ale niesamowicie kosztownych cyberataków, które uderzyły bezpośrednio w systemy chłodnicze w supermarketach i centrach dystrybucyjnych. Hakerzy przejęli kontrolę nad komputerami zarządzającymi temperaturą i przełączyli zamrażarki w tryb intensywnego rozmrażania. Efekt to tysiące ton zniszczonego jedzenia i zamknięte markety.
Podłączenie lodówek do sieci okazuje się złym pomysłem
W samej Belgii i Luksemburgu problem dotknął około 40 supermarketów Delhaize, 15 sklepów Carrefour, a choćby placówkę IKEA w Mons. W pojedynczym punkcie w belgijskim Hoeilaart straty w towarze oszacowano na 100 tysięcy euro, a przecież dochodzą do tego straty z powodu przestoju.
Tylko we Francji październikowe cyberataki na sieci Intermarché czy Leclerc przyniosły straty liczone w milionach euro.
Skala zjawiska zaskakuje, bo incydenty odnotowano już w co najmniej siedmiu krajach na naszym kontynencie, a także w USA. W Szwecji ucierpiały sklepy ICA oraz COOP, w Holandii celami stały się lokalne rzeźnie i sklepiki, a miesiąc wcześniej hakerzy uderzyli w sieć Albert Heijn.
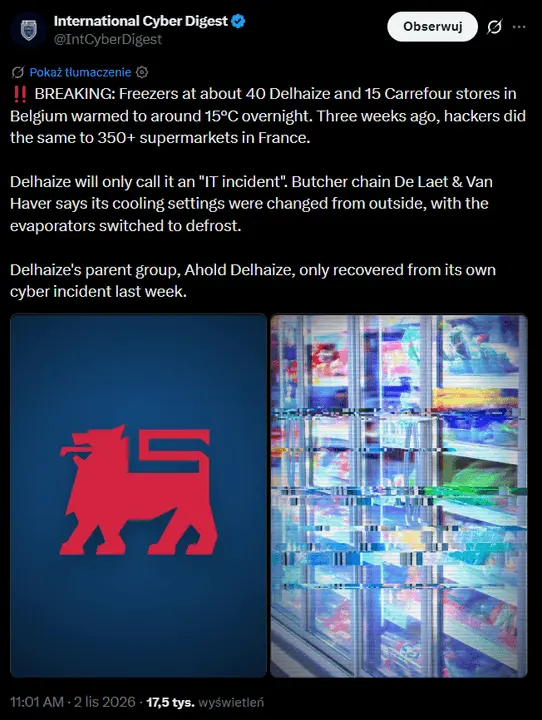 Fala cyberataków dotknęła wiele krajów.
Fala dotarła też do Finlandii, Irlandii, a 2 listopada nad ranem do Estonii, gdzie obrywają klienci firmy Kitman Coldtech. Co ciekawe, w Ameryce pod koniec sierpnia w podobny sposób podgrzano żywność w bazach wojskowych. Między innymi w Fort Huachuca w Arizonie.
Niemal wszystkie nowoczesne systemy tego typu są podłączone do sieci. Dzięki temu serwisanci mogą zdalnie sprawdzać ich stan, diagnozować usterki czy korygować ustawienia bez przyjeżdżania na miejsce. Dla sklepów to ogromna wygoda, ale dla hakerów – otwarte drzwi.
Sytuację pogarsza fakt, iż problemu nie da się rozwiązać prosta aktualizacją z poziomu komputera. Przedstawiciele firmy Sabcobel, dostarczającej sprzęt dla sieci Delhaize, przyznają wprost: luki w zabezpieczeniach są na tyle poważne, iż technicy będą musieli fizycznie przerabiać urządzenia na miejscu.
Namierzenie sprawców cyberataków nie jest takie proste
Według ustaleń holenderskiego nadawcy NOS, do przeprowadzenia tych zamachów na mrożonki wykorzystano infrastrukturę rozsianą po całym świecie. W tym serwery z USA, Turcji, Mołdawii oraz z Polski. Czasem udawało się uratować sytuację, tak jak w Estonii, gdzie specjaliści zareagowali w 10 minut od zgłoszenia i uchronili sklepy przed katastrofą. Często jednak bywało za późno.
Sprawcy incydentu pozostają nieuchwytni. Belgijskie i szwedzkie służby cyberbezpieczeństwa oraz brytyjski NCSC prowadzą międzynarodowe śledztwo przy współpracy z agencjami z USA i Francji. Szukają powiązań między awariami w Europie a incydentami w obiektach wojskowych.
Analitycy zwracają uwagę na groźną zmianę w charakterze cyberzagrożeń. Przestępcy odchodzą od tradycyjnej kradzieży danych na rzecz paraliżowania fizycznej infrastruktury, co uderza bezpośrednio w gospodarkę. Sprawą zajmują się już służby z wielu państw.
Źródło: BBC, The Guardian / Zdj. otwierające: Unsplash (@jcgellidon), Canva