Zespoły CERT Polska (CSIRT NASK) oraz CSIRT MON zaobserwowały w tym tygodniu szeroko zakrojoną kampanię szkodliwego systemu wymierzoną w polskie instytucje rządowe. Na podstawie wskaźników technicznych i podobieństwa do ataków opisywanych w przeszłości (m.in. na podmioty ukraińskie), można powiązać kampanię ze zbiorem aktywności APT28, który jest kojarzony z Głównym Zarządem Wywiadowczym Sztabu Generalnego Sił Zbrojnych Federacji Rosyjskiej (GRU).
Analiza techniczna
W kampanii zostały rozesłane wiadomości e-mail o treści, która ma wywołać zainteresowanie u odbiorcy i nakłonić go do kliknięcia w link. Przykład użytej wiadomości przedstawiamy poniżej:
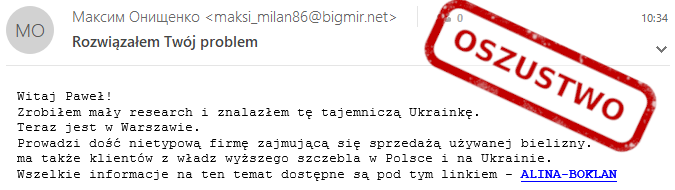
Link kieruje do adresu w domenie run.mocky.io. Jest to darmowy serwis używany przez programistów, do tworzenia i testowania interfejsów API. W tym przypadku został on wykorzystany jedynie do przekierowania na kolejny serwis – webhook.site, pozwalający na logowanie wszelkich zapytań do wygenerowanego adresu oraz konfigurowanie odpowiedzi na nie. Serwis ten również jest popularny wśród osób związanych z IT. Wykorzystanie darmowych, powszechnie używanych usług, zamiast własnych domen, pozwala na znaczne ograniczenie wykrycia linków jako złośliwe, a jednocześnie obniża koszt prowadzonej operacji. Jest to trend, który obserwujemy u wielu grup APT.
Z serwisu webhook.site zostaje ostatecznie pobrane archiwum ZIP, którego nazwa sugeruje zawartość w postaci zdjęć. Zaczyna się ona od IMG-, a kończy losową liczbą - np. IMG-238279780.zip. Po kliknięciu w archiwum, przy domyślnych ustawieniach systemu Windows (ukryte rozszerzenia i brak pokazywania ukrytych plików), ofierze ukazuje się następujący widok:
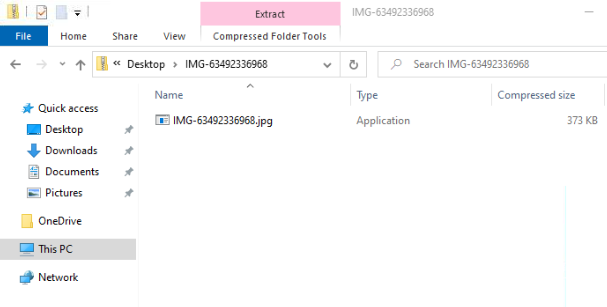
Tak naprawdę archiwum zawiera trzy pliki:
- kalkulator windowsowy ze zmienioną nazwą, np. IMG-238279780.jpg.exe, który udaje zdjęcie i zachęca ofiarę do kliknięcia,
- skrypt .bat (plik ukryty),
- fałszywą bibliotekę WindowsCodecs.dll (plik ukryty).
Jeśli ofiara uruchomi plik IMG-238279780.jpg.exe (będący nieszkodliwym kalkulatorem), podczas startu spróbuje on załadować bibliotekę WindowsCodecs.dll, która została podstawiona przez atakujących. Jest to technika znana jako DLL Side-Loading. Jedyną rolą biblioteki DLL jest uruchomenie dołączonego skryptu BAT:
Skrypt BAT otwiera przeglądarkę Microsoft Edge, w której ładowana jest zawartość strony zakodowana w base64, aby pobrać kolejny skrypt batchowy (również korzystając z serwisu webhook.site). Jednocześnie w przeglądarce wyświetalne są zdjęcia rzeczywistej kobiety w stroju kąpielowym wraz z odnośnikami do jej prawdziwych kont na platformach social media. Ma to na celu uwiarygodnić narrację atakujących oraz uśpić czujność odbiorcy. Skrypt zapisuje pobrany plik z rozszerzeniem .jpg na dysku, zmienia rozszerzenie z .jpg na .cmd oraz ostatecznie go wykonuje.
Ten skrypt stanowi główną pętlę programu – w pętli for /l %n in () najpierw czeka 5 minut, a następnie analogicznie jak poprzednio, dzięki przegladarki Microsoft Edge i odwołania do webhook.site pobiera kolejny skrypt i go wykonuje. Tym razem pobierany jest plik z rozszerzeniem .css, po czym następuje zmiana jego rozszerzenia na .cmd i uruchomienie.
Otrzymany przez nas ostatecznie skrypt zbiera wyłącznie informacje o komputerze (adres IP oraz lista plików w wybranych folderach), na którym się uruchomiły, a następnie przesyłają je do serwera C2, ale prawdopodobnie komputery ofiar wybrane przez atakujących otrzymują inny zestaw skryptów końcowych.
Cały przebieg ataku został pokazany na poniższym diagramie. Jego przebieg jest tożsamy z opisywanym w przeszłości publicznie złośliwym oprogramowaniem HEADLACE.

Rekomendacje
Podstawowym celem tej publikacji jest zakłócenie wrogich aktywności i umożliwienie wykrycia oraz analizy opisywanych działań. Zespół CERT Polska rekomenduje, aby administratorzy sieci sprawdzili, czy pracownicy organizacji nie byli obiektem ataku.
- Zalecamy weryfikację odnotowanych w ostatnim czasie połączeń do domen webhook.site oraz run.mocky.io oraz ich obecności w otrzymywanych wiadomościach email. Podkreślamy jednocześnie, iż są to serwisy powszechnie wykorzystywane przez programistów i ruch do nich nie musi oznaczać infekcji.
- Jeśli organizacja nie korzysta z wymienionych serwisów zalecamy rozważenie blokady wyżej wymienionych domen na urządzeniach brzegowych.
- Niezależnie od tego, czy korzystają Państwo z ww. serwisów, zalecamy również filtrowanie maili pod kątem linków w domenach webhook.site oraz run.mocky.io, ponieważ przypadki ich prawidłowego użycia w treści e-maila są bardzo rzadkie.
Serwisy tego typu były już wielokrotnie wykorzystywane w kampaniach związanych z grupami APT.
Jeśli istnieje podejrzenie infekcji szkodliwym oprogramowaniem, rekomendujemy odłączenie urządzenia od sieci (zarówno przewodowej jak i bezprzewododowej) oraz niezwłoczny kontakt z adekwatnym zespołem CSIRT.
- CSIRT GOV – centralna administracja rządowa i infrastruktura krytyczna,
- CSIRT MON – instytucje wojskowe,
- CSIRT NASK – wszystkie pozostałe.
IOC
URLe:
Hashe SHA256 i nazwy plików: