Wycieki danych, fałszywe tożsamości generowane przez AI i zaawansowany phishing sprawiają, iż cyberbezpieczeństwo stało się wyzwaniem każdego z nas. Jak skutecznie chronić swoją cyfrową prywatność w świecie rosnących zagrożeń? O roli nowoczesnych technologii, dojrzałych nawykach oraz inicjatywach firmy Surfshark rozmawiamy z ekspertem do spraw bezpieczeństwa w sieci, Miguelem Fornesem.
W dzisiejszym cyfrowym świecie cyberbezpieczeństwo stało się jednym z kluczowych wyzwań zarówno dla użytkowników indywidualnych, jak i dużych przedsiębiorstw. Rozwój technologii oraz powszechny dostęp do sieci stworzyły nowe możliwości, ale także otworzyły drzwi dla coraz bardziej zaawansowanych zagrożeń ze strony cyberprzestępców.
Kluczowym elementem ochrony prywatności w internecie jest świadomość zagrożeń oraz stosowanie odpowiednich narzędzi zabezpieczających. Zrozumienie mechanizmów ataków, takich jak phishing czy wycieki danych, pozwala na skuteczniejsze budowanie wielowarstwowej ochrony naszych zasobów i cyfrowej tożsamości.
Istotną rolę w tym obszarze odgrywa firma Surfshark, która nie tylko dostarcza nowoczesne rozwiązania z zakresu ochrony prywatności, ale również aktywnie uczestniczy w tworzeniu nowych standardów bezpieczeństwa. Dzięki swoim inicjatywom i współpracy z europejskimi instytucjami, Surfshark pomaga podnosić poziom cyfrowego bezpieczeństwa użytkowników na całym świecie.
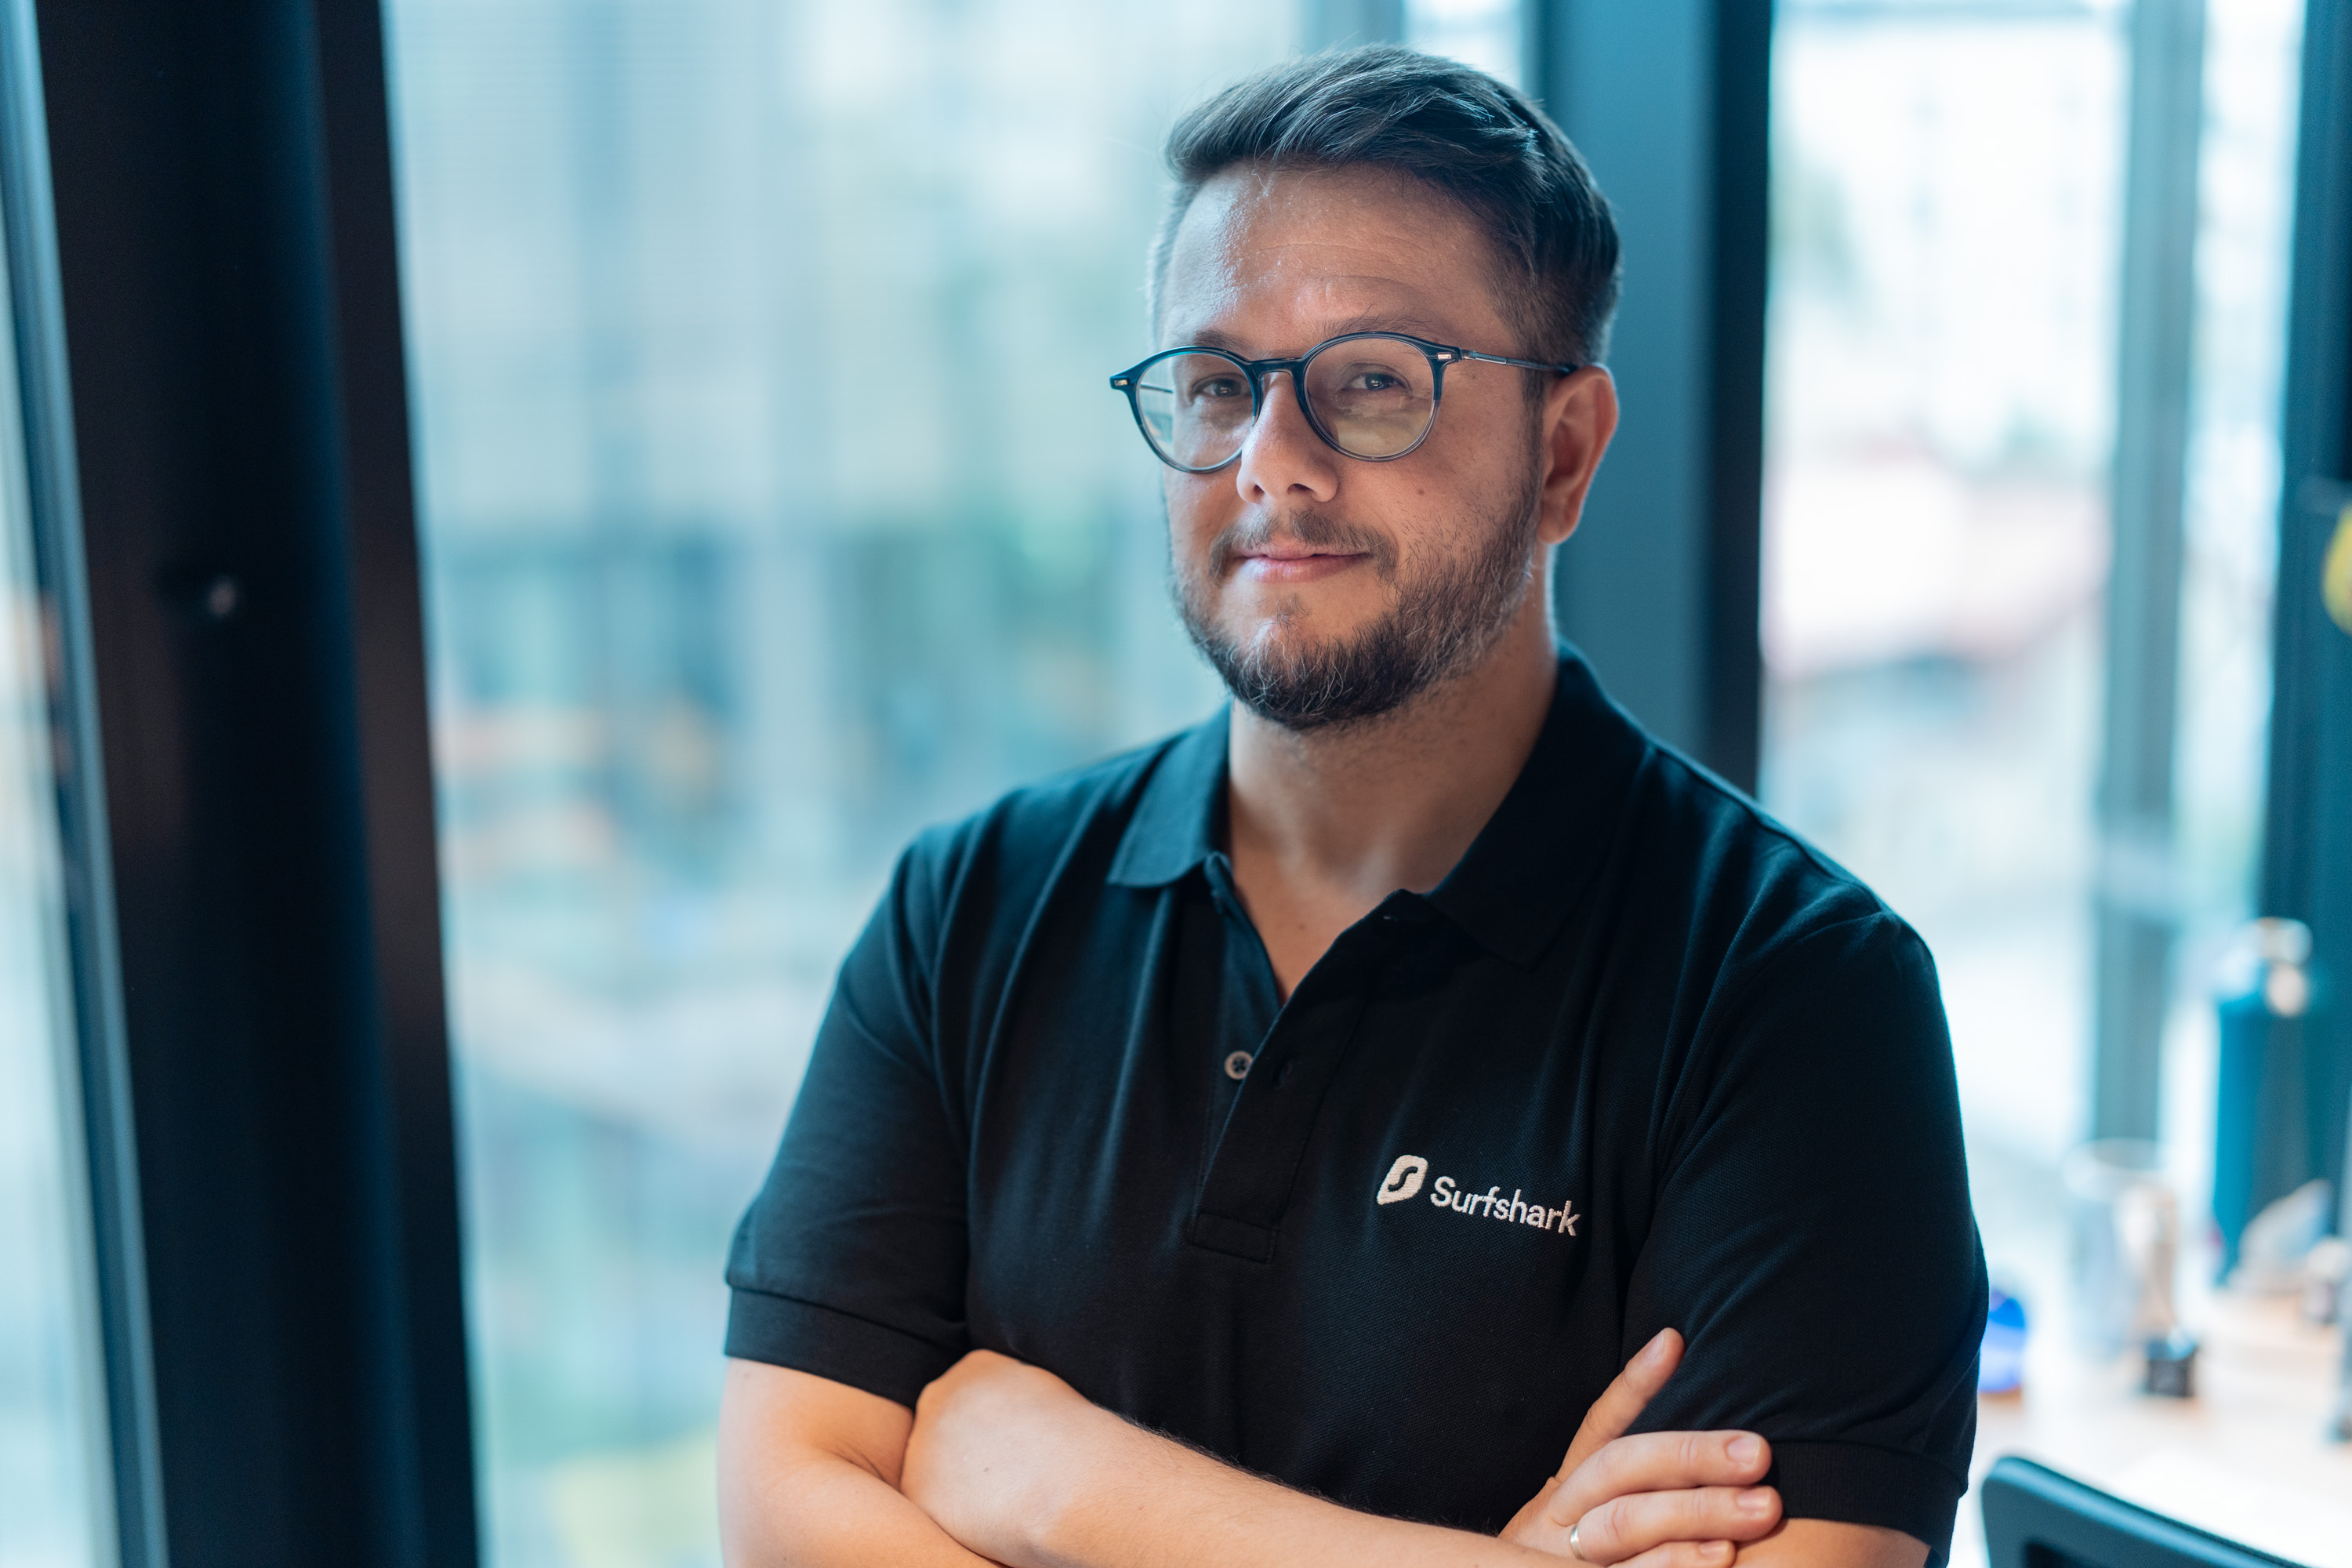 Miguel Fornes, ekspert do spraw bezpieczeństwa w Surfshark
Oliwier Nytko: W Polsce głośnym echem odbił się potężny wyciek danych z platformy medycznej MyDr. Badałeś tę sprawę. Dlaczego ten incydent jest tak groźny?
Miguel Fornes: To zupełnie inna kategoria wagowa niż wyciek loginów ze sklepu odzieżowego. Dane kliniczne pozwalają wyczytać z człowieka niemal wszystko – od historii chorób po zaburzenia zdrowia psychicznego. Ujawnienie takich informacji stwarza realne ryzyko dyskryminacji, np. na ścieżce zawodowej. Skutki tego wycieku ofiary będą odczuwać latami.
Unia Europejska zaprosiła Surfshark do stworzenia nowego standardu VPN w ramach ETSI. Jak doszło do tego projektu?
Mamy wyjątkowy zespół inżynierów bezpieczeństwa. Opracowujemy standard razem z ETSI – Europejskim Instytutem Norm Telekomunikacyjnych, czyli europejskim odpowiednikiem amerykańskiego NIST. To wielkie wyróżnienie, ale i naturalny krok dla firmy o takiej skali.
Zanim trafiłem do Surfshark, prowadziłem audyty bezpieczeństwa w sektorze finansowym i telekomunikacyjnym. Napatrzyłem się na najróżniejsze podatności, ale przede wszystkim nie cierpię, gdy branża mówi do ludzi napuszonym, hermetycznym językiem. Cyberbezpieczeństwo trzeba upraszczać i zdejmować z użytkownika zbędny ciężar.
Jaki jest największy mit o cyberbezpieczeństwie?
Przekonanie: „Ja nie mam nic do ukrycia, jestem zwykłym człowiekiem”. To naiwność. Prywatne dane to paliwo dla inżynierii społecznej i phishingu.
Czas e-maili od „afrykańskiego księstwa” minął. Dziś atakujący podszywają się pod usługi, z których faktycznie korzystasz – jak GitHub czy Spotify. Gdy dostaniesz spersonalizowane ostrzeżenie o blokadzie konta w pośpiechu, łatwo kliknąć. To jest spear phishing.
Drugi mit to tryb incognito. On nie czyni cię anonimowym w sieci – jedynie nie zapisuje historii przeglądania na twoim lokalnym urządzeniu. Dostawca internetu czy administratorzy sieci przez cały czas widzą twój ruch.
Czy przy ciągłych wyciekach prywatność w sieci jeszcze istnieje?
Jedno narzędzie nigdy nie załatwi sprawy. W biznesie stosuje się zasadę obrony w głąb (defense-in-depth) – budowanie nakładających się warstw ochrony. Gdy jedna zawiedzie, kolejna przejmuje obronę. Użytkownicy indywidualni powinni myśleć dokładnie tak samo.
Przed czym w takim razie VPN realnie nas chroni, a przed czym nigdy w życiu nas nie zabezpieczy?
VPN to istotny instrument w orkiestrze bezpieczeństwa – chroni połączenie na poziomie sieci. Do ochrony urządzenia przed złośliwym oprogramowaniem potrzebujesz antywirusa, a do filtracji złośliwych linków w e-mailach – modułów antyscamowych. VPN nie powstrzyma cię przed kliknięciem w phishing.
Czym w rzeczywistości płacimy za darmowe VPN-y?
Płacimy własną prywatnością. Utrzymanie serwerów i infrastruktury VPN jest kosztowne. jeżeli usługa jest darmowa, dostawca najczęściej zarabia na analizie i sprzedaży twojego ruchu sieciowego zewnętrznym podmiotom.
Jak sprawdzić, czy polityka braku logów dostawcy VPN to nie marketingowa ściema?
Zaufanie trzeba weryfikować. W Surfshark przechodzimy niezależne weryfikacje prowadzone przez zewnętrznych ekspertów, między innymi Deloitte. Weryfikacje z 2023 i 2025 roku dotyczyły między innymi zgodności infrastruktury i procedur z polityką braku logów.
Ponadto nasza infrastruktura opiera się na serwerach z pamięcią RAM. Dane przetwarzane są w pamięci ulotnej i znikają przy każdym reboocie, co znacząco podnosi poziom bezpieczeństwa w porównaniu do tradycyjnych dysków.
Generatywne AI ułatwia phishing i klonowanie głosu. Jak bardzo zmieniło to układ sił?
Przestępcy błyskawicznie adaptują nowe technologie. Dziś wykorzystują AI do analizy danych z mediów społecznościowych i tworzenia przekonujących deepfake’ów.
Klonowanie głosu i wideo jest dziś niezwykle precyzyjne. Gdy dzwoni oszust brzmiący jak bliska osoba, odruchowo wyłączamy czujność. choćby jeżeli nie masz oszczędności, twój głos może posłużyć do oszukania twoich znajomych.
Jaki nowy schemat ataku z użyciem AI jest szczególnie groźny?
Na uwagę zasługuje wariant zwany Phantom Hacker. Rozpoczyna się od wiadomości bez żadnego linku informującej o rzekomym zagrożeniu konta, co usypia czujność.
Następnie dzwoni fałszywy konsultant bankowy, podając autentyczne szczegóły z historii twoich transakcji. Na koniec instruuje, by pilnie przelać środki na „bezpieczny rachunek techniczny”. AI skróciło czas przygotowania takiego ataku, czyniąc go masowym zagrożeniem.
Które urządzenia Smart Home stanowią największe zagrożenie w domowej sieci?
Największym zagrożeniem jest tani sprzęt nieznanych marek. Niską cenę uzyskuje się kosztem bezpieczeństwa: oprogramowanie ma podatności, a przestarzałe protokoły bezrefleksyjnie przesyłają niezaszyfrowane dane na zewnętrzne serwery.
Sam mam w domu pewnie ze 90 podłączonych gratów. Ale reguła jest prosta: największym zagrożeniem jest taniocha.
Czy otwarte Wi-Fi w kawiarniach lub na lotniskach to wciąż realne ryzyko?
Tak, ryzyko jest wciąż wysokie. Mimo powszechności protokołu HTTPS, przestępcy potrafią tworzyć legalne certyfikaty TLS dla podstawionych stron o łudząco podobnych adresach. Szyfrowanie nie chroni, jeżeli połączenie trafia do oszusta. Łącząc się z publicznym Wi-Fi, zawsze warto korzystać z VPN.
Ale pamiętajcie: cyberprzestępcy to nie są idioci! Oni pierwsi chwytają każdą technologię. Bez problemu potrafią wygenerować legalny certyfikat TLS dla połączenia HTTPS i postawić podrobioną stronę na w pełni szyfrowanym protokole. Zamiast adresu twojego banku podstawią ci domenę z cyfrą zero zamiast litery „o”.
Jakie nawyki bezpieczeństwa stosujesz prywatnie?
Zasada pierwsza: nigdy nie klikam w odnośniki w e-mailach. Zamiast tego otwieram przeglądarkę i wpisuję adres manualnie. Kompletnie nie obchodzi mnie, jak wiarygodnie wygląda wiadomość. Nie interesuje mnie, od kogo rzekomo przyszła, czy wydaje się prawdziwa, czy lewa – mam to gdzieś. Przychodzi mail z DHL-a? Super, bez przerwy coś zamawiam przez neta. Ale nie przejdę pod ten adres URL!
Zasada druga: unikam biometrii, gdzie tylko mogę. Zmienione hasło wygenerujesz w minutę, a wyciekniętych danych biometrycznych nie da się zresetować
Jakie trzy kroki dają 80% ochrony w sieci?
1. Uwierzytelnianie dwuskładnikowe (MFA) oparte na aplikacji lub kluczu sprzętowym (nie na SMS-ach).
2. Systemy alertów o wyciekach danych, pozwalające gwałtownie zmienić skompromitowane hasła.
3. Dbanie o higienę urządzenia: bieżące aktualizacje i unikanie instalowania aplikacji z niepewnych źródeł.
Co zrobić w pierwszych 15 minutach po przejęciu konta?
1. Nie dotykaj powiadomień autoryzacyjnych na zainfekowanym telefonie, by w stresie nie zatwierdzić dostępu atakującemu.
2. Z innego, bezpiecznego urządzenia natychmiast zmień hasło i wyloguj wszystkie aktywne sesje.
3. Przeskanuj urządzenie antywirusowo i sprawdź reguły przekierowań na skrzynce e-mail.