Fortinet przeprowadził badanie dotyczące stanu cyberbezpieczeństwa w polskich samorządach. Jest ono kontynuacją badania z 2016 r. Obie edycje objęły po 200 urzędów, a respondentami były osoby odpowiedzialne za kwestie IT. Porównanie wyników obu badań pokazuje przede wszystkim, iż w ciągu ostatniej dekady cyberbezpieczeństwo zyskało znacznie na znaczeniu w samorządach. W badaniu z 2026 r. 83,5% respondentów zadeklarowało, iż w ich urzędzie przykłada się do cyberbezpieczeństwa dużą lub bardzo dużą wagę, wobec 63% w 2016 r. Jednocześnie odsetek badanych wskazujących na bardzo dużą wagę cyberbezpieczeństwa wzrósł ponad dwukrotnie – z 15% do 32%.
Choć rozwiązania ochronne są dziś powszechnie stosowane, przez cały czas nie brakuje istotnych wyzwań: 52,5% badanych wskazuje brak środków na zatrudnienie specjalistów, a 48% – niewystarczającą liczbę pracowników IT. Jednocześnie pojawiły się nowe obszary wymagające ochrony, związane m.in. z tożsamością cyfrową, sztuczną inteligencją i usługami chmurowymi. Na przestrzeni 10 lat poprawiła się również samoocena respondentów co do poziomu zabezpieczeń w organizacji, choć bez spektakularnych postępów. W 2016 r. 67% badanych oceniało bezpieczeństwo informatyczne swojego urzędu jako wysokie lub bardzo wysokie. w tej chwili jest to 77%.
Mijająca dekada pokazała, iż cyberbezpieczeństwo stało się znacznie istotniejszym elementem funkcjonowania samorządów. Warto zwrócić uwagę na dysproporcję: znaczenie przypisywane cyberbezpieczeństwu wyraźnie wzrosło, podczas gdy ocena własna poziomu zabezpieczeń pozostała na podobnym poziomie co 10 lat temu. Można to interpretować jako sygnał, iż wraz z rozwojem infrastruktury IT i narzędzi ochronnych rośnie również świadomość złożoności problemu – powiedziała Jolanta Malak, dyrektorka regionalna w firmie Fortinet.
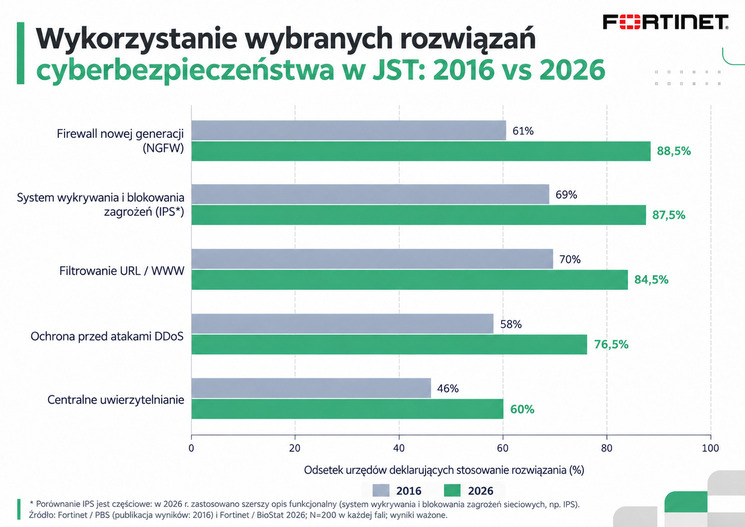
Najbardziej widocznym dowodem zmiany jest upowszechnienie technologii ochronnych. W 2016 r. z firewalli nowej generacji korzystało 61% badanych urzędów, a co trzecia jednostka nie miała takiego rozwiązania. Spośród tych ostatnich 81% deklarowało, iż chciałoby je wdrożyć. Dekadę później NGFW stosuje już 88,5% badanych podmiotów. Wzrosło również wykorzystanie ochrony przed atakami DDoS – z 58% do 76,5%, systemów filtrowania stron internetowych – z 70% do 84,5%, a centralnego uwierzytelniania – z 46% do 60%.
Dla mieszkańca te zmiany mają bardzo praktyczny wymiar. Tego typu zabezpieczenia mają utrudniać atakującym dostęp do systemów urzędu i przechowywanych w nich informacji, ograniczać ryzyko przejęcia kont użytkowników oraz pomagać utrzymać dostępność usług w przypadku próby zakłócenia działania systemów.
W ciągu dekady rozszerzył się również zestaw stosowanych zabezpieczeń. Wyniki badania z 2026 r. wskazują, że:
- 80,5% badanych jednostek korzysta z systemów monitorujących i analizujących zdarzenia związane z bezpieczeństwem IT,
- 76,5% korzysta z rozwiązań pozwalających wykrywać zagrożenia na komputerach i innych urządzeniach końcowych oraz reagować na nie,
- 69% stosuje uwierzytelnianie wieloskładnikowe (MFA).
To ostatnie ma szczególne znaczenie w sytuacji, gdy przestępca zdobędzie login i hasło pracownika urzędu – dodatkowy sposób potwierdzenia tożsamości może utrudnić mu przejęcie dostępu do służbowego konta i znajdujących się za nim danych.
To, iż urzędy mają dziś określone zabezpieczenia, a jednocześnie przez cały czas chcą je doskonalić, świadczy o dojrzalszym podejściu do cyberbezpieczeństwa. Samo posiadanie technologii nie przesądza o skuteczności ochrony a rozwiązania trzeba aktualizować, rozwijać i dostosowywać do zmieniających się zagrożeń. Im więcej narzędzi, tym większe wymagania wobec ludzi, którzy muszą je adekwatnie konfigurować, utrzymywać i rozwijać – powiedziała Jolanta Malak z Fortinet.
Co drugi badany urząd ocenia swoje zasoby kadrowe do realizacji zadań związanych z cyberbezpieczeństwem jako niewystarczające. Wskazując największe wyzwania kadrowe 52,5% respondentów w badaniu z 2026 roku wymieniło brak środków na zatrudnienie specjalistów, a 48% – niewystarczającą liczbę pracowników IT. Ponadto 72,5% badanych zwróciło uwagę na zbyt szeroki zakres obowiązków przypadający na pojedynczych pracowników, co może wskazywać na rosnące zapotrzebowanie na dodatkowych specjalistów ds. cyberbezpieczeństwa i IT w miarę wdrażania przez samorządy nowych technologii i mierzenia się z coraz bardziej złożonymi wyzwaniami w obszarze cyberbezpieczeństwa.
Z wyników badania Fortinet wynika, iż technologiczny postęp nie sprawił, iż znane od lat zagrożenia straciły znaczenie. Najbardziej narażonym elementem systemów informatycznych samorządów przez cały czas pozostaje poczta elektroniczna – w 2026 r. wskazało ją 86% respondentów, wobec 68% dekadę wcześniej. Jednocześnie sama lista potencjalnie zagrożonych obszarów jest dziś szersza niż 10 lat temu. Ponad połowa badanych urzędów nie ma formalnych zasad lub procedur regulujących korzystanie z narzędzi opartych na sztucznej inteligencji i w tej chwili nad nimi nie pracuje. Wyniki te pokazują zarówno, jak wraz z rozwojem technologii poszerzył się zakres obszarów, które samorządy muszą chronić, jak i potrzeba budowania zasad bezpiecznego korzystania z nowych narzędzi.
Największym błędem byłoby uznać, iż skoro samorządy nadrobiły wiele technologicznych zaległości, to najtrudniejsza część jest już za nimi. W cyberbezpieczeństwie meta cały czas się przesuwa: pojawiają się nowe technologie, sposoby ataku i wymagania wobec zespołów. Kolejnym etapem dojrzałości nie jest punktowe dokładanie kolejnych narzędzi, ale takie łączenie technologii, procesów i kompetencji, aby urząd miał pełniejszy obraz tego, co dzieje się w jego środowisku, mógł szybciej reagować na zagrożenia i ograniczać ich skutki – dodala Jolanta Malak z Fortinet.
Zmieniło się również postrzeganie konsekwencji udanego ataku. Wyciek lub utrata danych przez cały czas znajduje się na pierwszym miejscu, ale znacznie częściej niż dekadę temu respondenci zwracają uwagę na skutki wykraczające poza samą infrastrukturę IT. Przykładowo w 2016 r. podważenie reputacji i zaufania do instytucji wskazywało 19% badanych, w tej chwili ten odsetek wzrósł znacząco do 52%.