W telefonach OnePlus oraz OPPO wykryto krytyczną lukę bezpieczeństwa, która pozwala dowolnej złośliwej aplikacji na uzyskanie pełnego dostępu na poziomie roota. Złośliwe oprogramowanie nie potrzebuje do tego absolutnie żadnych uprawnień ani zgód ze strony użytkownika. Producent został poinformowany o problemie już w kwietniu 2026 roku, jednak do momentu publikacji raportu nie udostępnił żadnej łatki dla swoich klientów.
OnePlus zalicza wpadkę. Root na tacy i zero pytań o zgodę
Rasmus Moorats przetestował ten atak na żywych organizmach. Na liście potwierdzonych urządzeń znalazł się flagowy OnePlus 15 działający na najnowszym OxygenOS oraz nieco starszy OnePlus 12 Pro.
Ale nie czujcie się bezpieczni, jeżeli w kieszeni macie sprzęt z logo OPPO. OnePlus sam oficjalnie przyznał w korespondencji z odkrywcą, iż dziura w oprogramowaniu dotyka adekwatnie wszystkich serii produktów obu marek.
 OnePlus z OxygenOS 16. | Źródło: OnePlus
Atak wykorzystuje wewnętrzne narzędzia telemetryczne, które fabrycznie instaluje producent. W pierwszym kroku zwykła, nieszkodliwa na pierwszy rzut oka aplikacja łączy się z usługą AtlasService, odpowiadającą za telemetrię i debugowanie. Ta usługa działa w systemie z najwyższymi uprawnieniami roota i przyjmuje zapytania od każdego programu bez jakiejkolwiek weryfikacji tożsamości.
AtlasService przekazuje parametry dalej, do narzędzia audioDumpInfo. Ponieważ przekazywane dane nie są w żaden sposób filtrowane, złośliwy kod może łatwo dokleić własne komendy systemowe. Tak uzyskuje pierwszy stopień kontroli w strefie dumpstate.
Drugi etap to już całkowite przejęcie władzy nad sprzętem. Aplikacja odwołuje się do interfejsu sprzętowego olc2 i funkcji doShell. Ten komponent potrafi wykonać dowolne polecenia powłoki, o ile wywołujący posiada już status roota zdobyty w pierwszym kroku. W efekcie hakerzy dostają dostęp do najgłębszych zakamarków systemu. Mogą dograć własny kod do samego jądra i przejęcie kontroli nad telefonem.
Przejęcie uprawnień roota pozwala potencjalnym napastnikom na podglądanie wszystkiego, co robimy na telefonie, kradzież haseł, zdjęć czy danych bankowych. Małym pocieszeniem jest fakt, iż aplikację trzeba zainstalować na urządzeniu, więc nikt nie przejmie nam telefonu bez naszego współudziału.
Na ten moment nie ma też dowodów, iż luka była wykorzystywana w prawdziwych atakach przed jej ujawnieniem. Skoro jednak brak oficjalnej poprawki systemowej, jedyną sensowną opcją ochrony pozostaje instalowanie systemu wyłącznie z zaufanych źródeł, takich jak sklep Google Play.
Chińczycy wymyślają własne prawo
Sprawa wywołuje mnóstwo emocji, gdy spojrzymy na harmonogram kontaktów badacza z marką. Moorats zgłosił obie luki już 18 kwietnia 2026 roku. OnePlus potwierdził ich istnienie w maju, a w czerwcu poinformował, iż pracuje nad łatką, prosząc o wstrzymanie się z publikacją do 17 września.
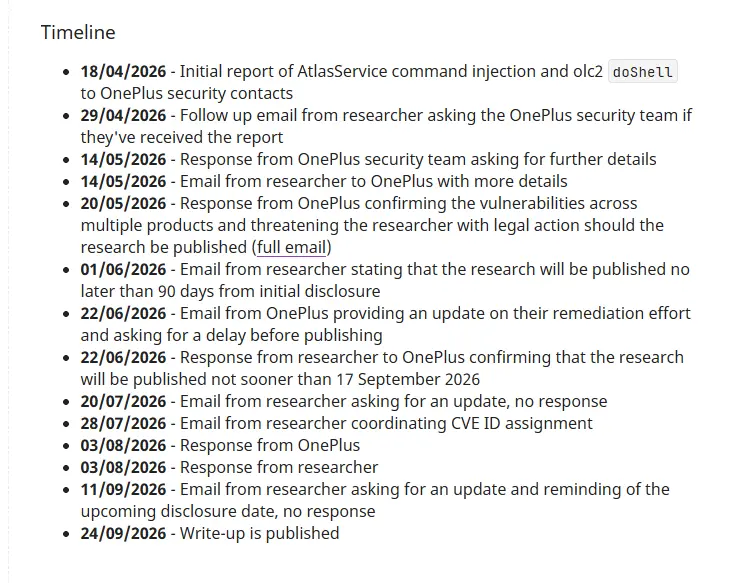 14 maja producent otrzymał kompletne informacje o problemie. | Źródło: Rasmus Moorats
Badacz wykazał się cierpliwością, ale kiedy w lipcu i wrześniu próbował podpytać o status poprawek, po drugiej stronie zapanowała głucha cisza. Nie dostał żadnej odpowiedzi i po prostu opublikował szczegóły w sieci.
Zamiast przeprosin i cichego wydania łatki, OnePlus postanowił pokazać pazurki od strony prawnej. Już w maju marka groziła badaczowi odpowiedzialnością prawną, twierdząc, iż ma wyłączne prawo do ujawniania luk.
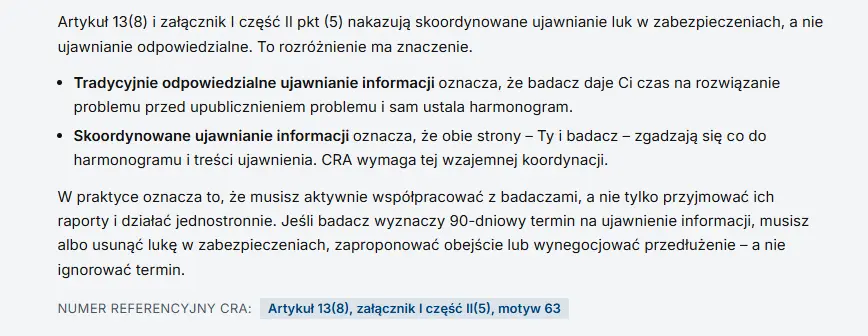 OnePlus źle zinterpretował widoczny artykuł. | Źródło: CVD Portal
Chiński producent utrzymywał, iż Unia Europejska nakazuje jedynie przyjmowanie zgłoszeń, ale zakazuje ich publicznego opisywania. To bzdura. Unijne wytyczne Coordinated Vulnerability Disclosure jasno mówią, iż producent ma obowiązek współpracować, a po wyznaczeniu standardowego terminu wydać poprawkę lub wynegocjować przedłużenie.
Źródło: Cybernews, CVD Portal, The Hacker News / Zdj. otwierające: Unsplash (@shawn_rain)