Metalowa obudowa, czytnik linii papilarnych i obietnica sprzętowego szyfrowania AES-256. Lenovo ThinkPlus FU100 miał chronić poufne dane przed niepowołanym dostępem. Nie chronił niczego.
Tymczasem badacz bezpieczeństwa Xusheng Li rozebrał urządzenie i odkrył, iż pod efektowną obudową kryje się zwykła karta pamięci z niezaszyfrowanymi plikami. Biometria nie zabezpieczała danych – decydowała wyłącznie o tym, czy pendrive zostanie udostępniony komputerowi.
Biometryczny przełącznik zamiast kryptografii
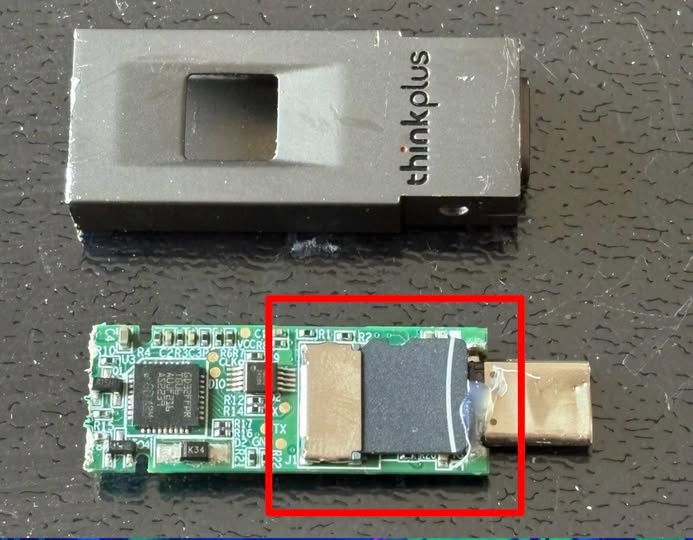
Xusheng Li, związany z firmą Vector 35, zajmującą się narzędziami do inżynierii wstecznej, przyjrzał się konstrukcji Lenovo ThinkPlus FU100 jeszcze w 2025 roku. Po otwarciu obudowy znalazł niewielką płytkę drukowaną ze zwykłą kartą pamięci. Kiedy wyjął nośnik i podłączył go do standardowego czytnika, uzyskał dostęp do zapisanych plików bez konieczności podawania hasła czy skanowania odcisku palca.
Okazało się, iż czytnik biometryczny pełnił funkcję elektronicznego przełącznika. Po pomyślnej autoryzacji umożliwiał komputerowi komunikację z pamięcią USB. Nie było jednak żadnej ochrony kryptograficznej samych danych. Wystarczyło ominąć obudowę i odczytać zawartość karty bezpośrednio.
To zasadnicza różnica. Prawidłowo wdrożone szyfrowanie sprzętowe chroni zapisane informacje choćby wtedy, gdy napastnik uzyska fizyczny dostęp do pamięci. W przypadku FU100 ochrona znikała wraz z ominięciem czytnika linii papilarnych. Samo szyfrowanie, mimo deklaracji AES-256, po prostu nie działało. W ogóle go nie było.
Lenovo próbowało zabezpieczyć dane żywicą epoksydową
Historia reakcji producenta jest niemal równie zaskakująca jak samo odkrycie. Li zgłosił podatność Lenovo 2 sierpnia 2025 roku. Już 27 sierpnia pojawiła się propozycja tymczasowego rozwiązania: pokrycia karty pamięci warstwą żywicy epoksydowej.
Pomysł miał utrudnić fizyczne wyjęcie nośnika. Nie rozwiązywał jednak podstawowego problemu – pliki przez cały czas nie były szyfrowane. Zamiast ochrony kryptograficznej producent początkowo postawił na mechaniczną przeszkodę, którą odpowiednio przygotowany napastnik mógł usunąć.
Na szczęście nie był to koniec historii. W kolejnych miesiącach Lenovo przygotowało adekwatne poprawki sprzętowe i programowe, a w styczniu 2026 roku opublikowało oficjalny biuletyn bezpieczeństwa LEN-210545, klasyfikując zagrożenie jako poważne.
Dokument wymienia cztery urządzenia pierwszej generacji: ThinkPlus FU100, FU200, TU800 oraz zewnętrzny dysk SSD TSD303. Trzeba jednak podkreślić, iż nie wszystkie cierpiały na identyczne wady. Przykładowo TSD303 rzeczywiście szyfrował dane, ale w pierwotnej wersji ujawniał prawidłowe hasło podczas komunikacji z oprogramowaniem komputera. To zupełnie inny błąd niż całkowity brak szyfrowania, choć również podważający sens zastosowanego zabezpieczenia.
Trzy podatności i możliwość dopisania obcego odcisku palca
Oficjalny biuletyn Lenovo obejmuje trzy podatności: CVE-2025-13453, CVE-2025-13454 oraz CVE-2025-13455.
Pierwsza dotyczy możliwości odczytania danych przez osobę mającą fizyczny dostęp do urządzenia. Druga pozwala lokalnemu, zalogowanemu użytkownikowi uzyskać dostęp do wrażliwych informacji związanych z nośnikiem. Trzecia jest szczególnie niepokojąca: odpowiednio wykorzystana luka w oprogramowaniu konfiguracyjnym pozwala obejść uwierzytelnianie urządzenia i zarejestrować nieautoryzowany odcisk palca.
Nie oznacza to, iż każdy z wymienionych modeli przechowywał dane bez szyfrowania. Oznacza natomiast, iż w całej grupie produktów wykryto błędy podważające skuteczność zabezpieczeń, które stanowiły jeden z ich głównych argumentów sprzedażowych. Przecież o ile ktoś wybiera pendrive’a z szyfrowaniem nad sprzęt pozbawiony szyfrowania, to nie ze względu na ładniejszą obudowę.
Lenovo poinformowało, iż urządzenia te były przeznaczone na rynek chiński i oferowane przez producenta wyłącznie w Chinach kontynentalnych. Firma deklaruje usunięcie zgłoszonych podatności, a właściciele dotkniętych nimi egzemplarzy mogą skontaktować się z pomocą techniczną Lenovo w sprawie bezpłatnej wymiany lub aktualizacji. Przed przekazaniem urządzenia do serwisu producent zaleca wykonanie kopii zapasowej i usunięcie zapisanych danych.
Teatr bezpieczeństwa pod znaną marką
Cała sprawa pokazuje, jak wielka przepaść może dzielić deklarowane bezpieczeństwo od rzeczywistej konstrukcji urządzenia. Metalowa obudowa, skaner biometryczny i oznaczenie AES-256 wyglądają przekonująco, szczególnie dla klienta, który kupuje nośnik właśnie po to, by chronić poufne informacje. Pozostaje pytanie, jak w ogóle doszło do tak kompromitującego zaniedbania. Lenovo dysponuje przecież rozbudowanym zapleczem inżynieryjnym, w tym legendarnym laboratorium Yamato w Japonii, odpowiedzialnym za rozwój komputerów ThinkPad.
Czy jednak projektanci tego konkretnego nośnika podlegali równie rygorystycznej kontroli? Czy urządzenie powstało u zewnętrznego podwykonawcy, a deklarowane szyfrowanie przyjęto bez odpowiedniej weryfikacji? Tego dostępne informacje nie wyjaśniają. Wiadomo natomiast, iż produkt trafił do oficjalnej sprzedaży pod marką Lenovo, która odpowiada przed klientem za jego deklarowane adekwatności.
Nie mówimy tu o drobnej wadzie. Fakt, iż wystąpiła ona tylko na rynku chińskim, nie wybiela tej fuszerki. Podstawowa i najważniejsza funkcja urządzenia, za którą płacił klient – kryptograficzna ochrona danych – po prostu fizycznie nie istniała.
Niemniej pamiętajmy, iż dla klienta końcowego nie miało to znaczenia. Kupował sprzęt z logo Lenovo, płacąc za reputację marki Think. Marki od dekad kojarzonej z bezpiecznym, dopracowanym sprzętem Lenovo dla biznesu. Rozumiem, iż to kompromitacja konkretnego produktu, nie całej rodziny komputerów ThinkPad. Ale straty wizerunkowe są niepodważalne. Wielu się dwa razy zastanowi, zanim następnym razem zdecyduje się na sprzęt marek Lenovo z naklejką „hardware encryption”.
Trudno choćby nazwać całą sytuację fuszerką, niedoróbką, czy błędem. To wręcz sabotaż na znanej globalnie marce. Przecież najgorsza rzecz, jaka może przydarzyć się firmie oferującej klientom biznesowym rozwiązania z zakresu bezpieczeństwa danych i szyfrowania, to nie złamanie szyfru, ale odkrycie, iż obiecywanej ochrony (szyfrowania) nigdy w danym produkcie nie było.
Apple sprzeciwia się kanadyjskiej ustawie, która mogłaby osłabić szyfrowanie
Jeśli artykuł „Szyfrowany” pendrive Lenovo okazał się atrapą. W środku zwykła karta pamięci, a pliki bez żadnej ochrony nie wygląda prawidłowo w Twoim czytniku RSS, to zobacz go na iMagazine.