Wystarczy, iż na ekranie pojawi się reklama, aby urządzenie mogło stać się celem cyberataku. Nie trzeba klikać podejrzanych odnośników, pobierać plików ani otwierać wiadomości. Najnowsze ustalenia badaczy pokazują, iż internetowa reklama może służyć do potajemnego instalowania systemu szpiegowskiego.
Co gorsza, za takimi działaniami mogą stać instytucje państwowe, wykorzystujące zaawansowane narzędzia inwigilacyjne. Badacze z Citizen Lab na Uniwersytecie w Toronto ujawnili mechanizm pozwalający precyzyjnie namierzać użytkowników za pośrednictwem sieci reklamowych. To kolejny dowód na to, jak łatwo technologie służące marketingowi mogą zostać wykorzystane przeciwko naszej prywatności.
Reklama, która otwiera drzwi szpiegom
Z raportu Citizen Lab wynika, iż izraelska firma Discover-Tech opracowała platformę Controlium, umożliwiającą kierowanie złośliwych reklam do konkretnych osób i urządzeń. Zamiast kierować reklamy do osób zainteresowanych określonym produktem, operatorzy systemu mogą wykorzystywać zgromadzone informacje do precyzyjnego wyszukiwania potencjalnych celów inwigilacji.
Citizen Lab przedstawiło dowody techniczne wskazujące z wysokim stopniem pewności, iż za pośrednictwem reklam dostarczanych przez Discover-Tech i infrastruktury powiązanej z platformą Controlium wyprowadzano ataki zero-click przy użyciu systemu szpiegowskiego Candiru. Udowodniono także powiązania pomiędzy twórcą systemu szpiegowskiego Bindecy a Discover-Tech.
Ataki typu zero-click nie wymagają żadnego działania ze strony ofiary. Wystarczy wyświetlenie odpowiednio przygotowanej treści, która wykorzystuje lukę w zabezpieczeniach urządzenia. Badacze potwierdzili m.in. infekcję co najmniej 45 komputerów z systemem Windows należących do redakcji Al Jazeery. Do ataków doszło w latach 2024–2025. Nie ustalono jednak, które rządy mogły za nimi stać.
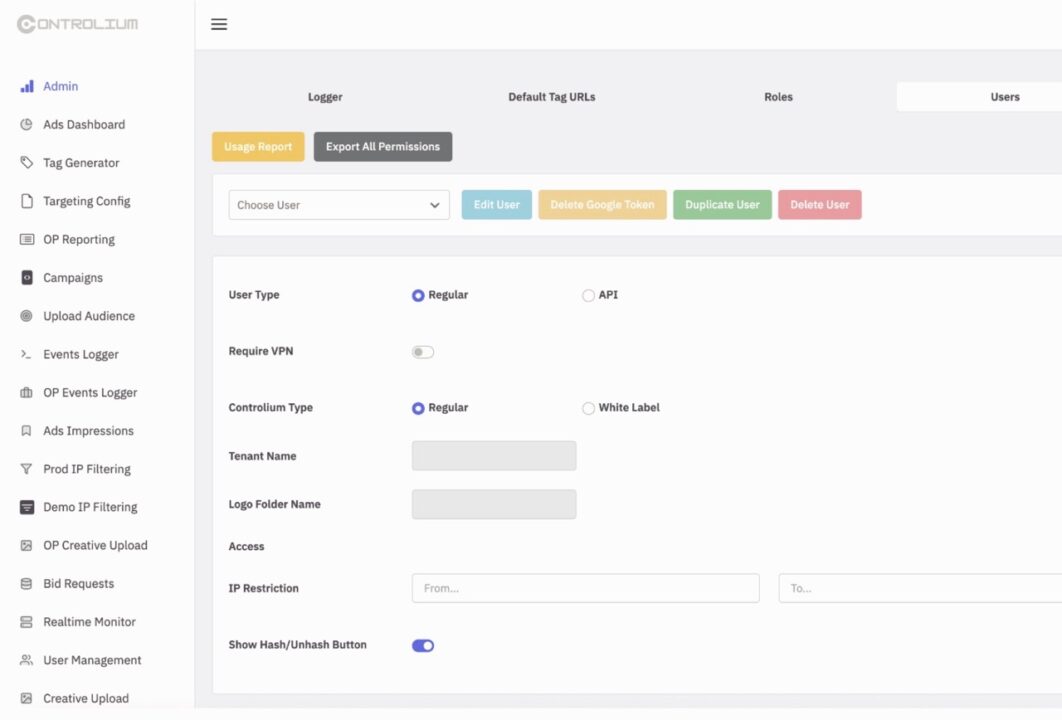 Panel Controllium, udostępniony przez Citizen Lab. Źródło: TechCrunch
Choć dotychczas potwierdzone przypadki infekcji dotyczyły komputerów z systemem Windows, nie można wykluczyć, iż podobna metoda mogłaby zostać wykorzystana również do infekowania telefonów i szpiegowania ich użytkowników.
Miliardy reklam i ogromna skala zagrożenia
Badacze z Citizen Lab odkryli, iż część infrastruktury platformy była niewłaściwie zabezpieczona. Publicznie dostępne pozostawały fragmenty kodu źródłowego oraz dane związane z działaniem systemu. Umożliwiło to przeanalizowanie sposobu funkcjonowania narzędzia i skali gromadzonych informacji.
Wśród ujawnionych materiałów znalazły się miliardy zapisów dotyczących aukcji reklamowych, czyli procesu, w którym reklamodawcy automatycznie rywalizują o możliwość wyświetlenia reklamy konkretnemu użytkownikowi. Dane obejmowały okres od marca do czerwca 2026 roku i dotyczyły dziesiątek tysięcy aplikacji mobilnych oraz stron internetowych.
Szczególne obawy budzi fakt, iż wśród identyfikowanych urządzeń znajdowały się również te wykorzystywane przez wojsko, administrację państwową i instytucje odpowiedzialne za bezpieczeństwo. Nie oznacza to, iż wszystkie zostały zainfekowane oprogramowaniem szpiegowskim. Pokazuje jednak, jak rozbudowany system reklamowy może zostać wykorzystany do gromadzenia informacji o potencjalnych celach ataku, bez ich wiedzy i zgody.
Jak chronić urządzenie przed niewidzialnym atakiem?
Najważniejszym krokiem jest ograniczenie śledzenia reklamowego (np. wyłączenie personalizacji reklam, blokowanie plików cookie firm trzecich i wyłączenie identyfikatora reklamowego w ustawieniach prywatności systemu Windows) oraz stosowanie narzędzi blokujących reklamy (np. rozszerzenia uBlock Origin lub przeglądarki Brave z wbudowaną funkcją blokowania reklam i mechanizmów śledzących). Warto również regularnie aktualizować system operacyjny oraz aplikacje, ponieważ poprawki bezpieczeństwa mogą uniemożliwić wykorzystanie znanych luk. Trzeba jednak pamiętać, iż żadna z tych metod nie zapewnia całkowitej ochrony przed zaawansowanym oprogramowaniem szpiegowskim.
Ujawnione przypadki pokazują coś bardzo niepokojącego. System reklamowy, który od lat gromadzi informacje o naszych zainteresowaniach i zachowaniach, może stać się także narzędziem precyzyjnej inwigilacji. Trudno zaakceptować sytuację, w której samo korzystanie z internetu wystarcza, by narazić prywatność na tak poważne zagrożenie.
Źródło: TechCrunch
Zdjęcie otwierające: Kevin Horvat (Unsplash)