Wyciek danych z systemów Amadeus objął informacje o rezerwacjach pasażerów kilku międzynarodowych linii lotniczych, w tym Japan Airlines, ANA, Cathay Pacific i Singapore Airlines. Nieautoryzowany dostęp dotyczył danych przetwarzanych na platformie zewnętrznego dostawcy technologii, a nie bezpośrednio infrastruktury IT przewoźników. Ujawnione informacje obejmowały między innymi nazwiska, numery rezerwacji i szczegóły podróży. W części przypadków dostępne mogły być również adresy e-mail, numery telefonów i dane dokumentów podróży. Incydent zwraca uwagę na ryzyko związane z bezpieczeństwem dostawców zewnętrznych, którzy przetwarzają dane klientów wielu niezależnych organizacji.
Wyciek danych w systemach Amadeus. Co się wydarzyło?
Pod koniec października 2026 roku kilka linii lotniczych poinformowało o nieautoryzowanym dostępie do danych pasażerów przechowywanych w systemach Amadeus IT Group. TO hiszpańska firma, która dostarcza systemy wykorzystywane między innymi do obsługi rezerwacji, sprzedaży biletów i innych procesów związanych z podróżami lotniczymi.
Początkowo o incydencie informowały swoich klientów następujące linie lotnicze: Japan Airlines, All Nippon Airways, Cathay Pacific, Korean Air, Asiana Airlines i Malaysia Airlines oraz Singapore Airlines.
Przewoźnicy wskazywali, iż naruszenie dotyczyło środowiska Amadeus, a ich systemy informatyczne nie zostały naruszone. Nie oznacza to jednak, iż dane klientów pozostały bezpieczne.
Amadeus w swoim komunikacie z października 2026 roku poinformował o wykryciu podatności dotyczącej systemów rezerwacyjnych, która umożliwiała na dostęp do przetwarzanych danych. Amadeus przekazał również, iż nie ma dowodów na uzyskanie dostępu do danych płatniczych lub finansowych. Zadeklarowano wdrożenie poprawek, dodatkowych zabezpieczeń oraz rozszerzenie monitorowania i wykrywania zagrożeń.
Do tej pory nie przedstawił publicznie pełnego opisu technicznego zdarzenia ani zbiorczej liczby poszkodowanych klientów.
Jakie dane pasażerów mogły zostać ujawnione?
Zakres informacji objętych tym incydentem zależał od konkretnej rezerwacji. W większości opisanych przypadków chodziło o dane osobowe i informacje dotyczące podróży.
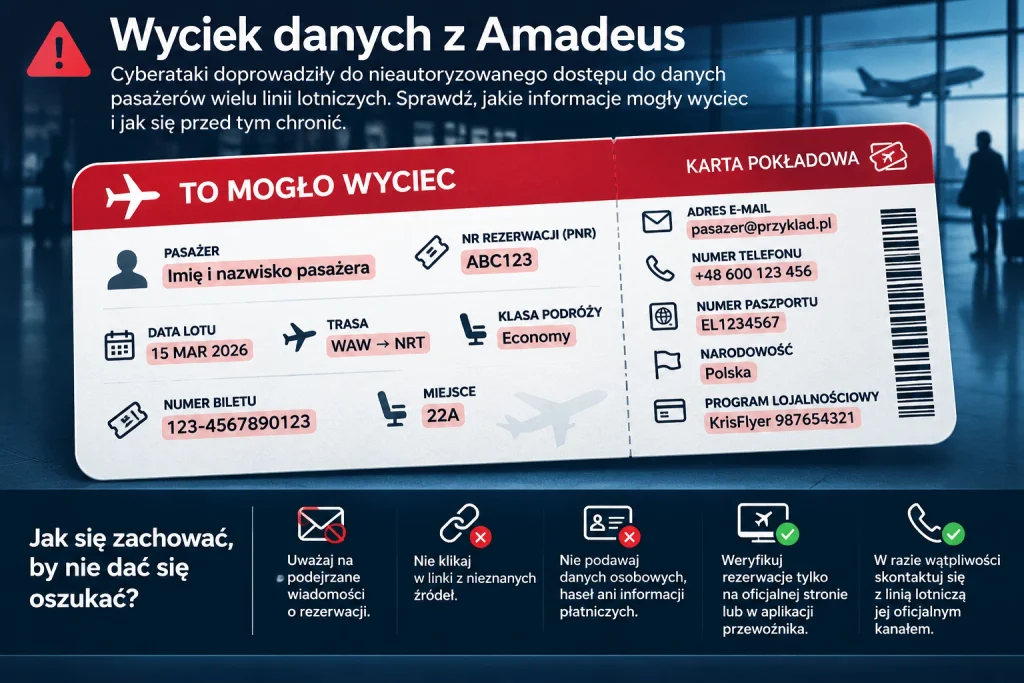
Do informacji, do których uzyskano dostęp, należały:
- imię i nazwisko pasażera,
- numer rezerwacji PNR,
- data i trasa lotu,
- klasa podróży,
- adres poczty elektronicznej,
- numer telefonu,
- numer paszportu,
- narodowość,
- numer uczestnictwa w programie lojalnościowym,
- numer biletu i miejsce w samolocie.
Nie oznacza to, iż wszystkie wymienione informacje zostały ujawnione w przypadku każdego pasażera.
Czym jest PNR i dlaczego jego ujawnienie ma znaczenie?
PNR (Passenger Name Record) to numer danych pasażera związany z konkretną rezerwacją. Jest wykorzystywany w systemach rezerwacyjnych linii lotniczych i zawiera informacje potrzebne do obsługi podróży.
W zależności od systemu i zakresu rezerwacji może obejmować dane identyfikacyjne pasażera, szczegóły lotu, dane kontaktowe, a choćby informacje o dodatkowych usługach jak posiłki.
W połączeniu z innymi informacjami może ułatwiać identyfikację konkretnej rezerwacji. Może też zwiększać wiarygodność prób podszywania się pod przewoźnika lub pośrednika turystycznego.
Samo poznanie numeru rezerwacji nie wystarcza do przejęcia biletu i np. zmiany danych podróżnego.
Jak doszło do nieautoryzowanego dostępu do systemów Amadeus?
Według informacji opublikowanych przez The Record przedstawiciele Amadeus potwierdzili, iż osoby nieuprawnione wykorzystały dane logowania przypisane do konta systemowego firmy.
Warto przy tym rozróżnić dwie kwestie: wykrycie podatności systemu IT oraz wykorzystanie danych logowania konta systemowego. Konta systemowe są wykorzystywane przez aplikacje i usługi do komunikacji z innymi elementami infrastruktury IT. W zależności od konfiguracji mogą mieć dostęp do określonych baz danych, interfejsów lub zasobów wykorzystywanych przez organizację.
Jeżeli dane uwierzytelniające takiego konta zostaną wykorzystane przez osobę nieuprawnioną, może ona uzyskać dostęp do zasobów, które normalnie są dostępne dla danego konta.
Znaczenie mają wówczas przede wszystkim:
- zakres przyznanych uprawnień,
- sposób przechowywania i ochrony danych logowania,
- możliwość wykrywania nietypowego wykorzystania konta,
- mechanizmy ograniczające dostęp do poszczególnych zasobów,
- procedury unieważniania poświadczeń.
W przypadku Amadeus potwierdzono nieautoryzowany dostęp do danych rezerwacyjnych, ale nie przedstawiono publicznie wszystkich szczegółów konfiguracji konta systemowego. Nie można więc przesądzać, czy problem wynikał z nadmiernych uprawnień, niewłaściwego przechowywania haseł czy innych niedociągnięć w zabezpieczeniach.
Jakie zagrożenia mogą wynikać z ujawnienia danych pasażerów?
Szczególne znaczenie ma połączenie danych identyfikacyjnych z informacjami o podróży. Pozwala ono przygotować komunikaty, które mogą wyglądać jak autentyczna korespondencja od linii lotniczej, biura podróży lub innego podmiotu obsługującego rezerwację.
Phishing wykorzystujący informacje o rezerwacji
Jednym z potencjalnych zagrożeń jest phishing wykorzystujący rzeczywiste informacje o podróży.
Cyberprzestępca dysponujący nazwiskiem pasażera, numerem rezerwacji i datą lotu może przygotować wiadomość zawierającą szczegóły konkretnej podróży. Może ona informować na przykład o konieczności potwierdzenia rezerwacji, zmianie terminu lotu lub uregulowaniu dodatkowej opłaty. O podobnych przypadkach podszywania się pod linie lotnicze pisaliśmy tutaj.
Pasażer może uznać taką wiadomość za wiarygodną, szczególnie o ile rzeczywiście oczekuje informacji od przewoźnika.
Jest to potencjalny scenariusz zagrożenia wynikający z charakteru informacji, do których uzyskano dostęp.
Ryzyko związane z danymi dokumentów podróży
W części przypadków zakres ujawnionych informacji obejmował również numery paszportów, narodowość i inne dane identyfikacyjne.
Takie informacje mogą zwiększać ryzyko nadużyć związanych z kradzieżą tożsamości, zwłaszcza o ile zostaną połączone z innymi danymi osobowymi dostępnymi w różnych źródłach.
Potencjalne konsekwencje zależą od zakresu pozyskanych informacji oraz zabezpieczeń stosowanych przez instytucje i usługodawców.
Podszywanie się pod przewoźników i dostawców usług
Informacje o rezerwacji mogą być również wykorzystywane do przygotowywania fałszywych wiadomości i połączeń telefonicznych.
Osoba podszywająca się pod linię lotniczą może powoływać się na rzeczywistą trasę, datę podróży lub numer rezerwacji, aby zwiększyć wiarygodność kontaktu.
Dlatego pasażerowie powinni zachować ostrożność wobec wiadomości zawierających linki do stron logowania, próśb o przekazanie danych osobowych oraz żądań dokonania płatności.
Kupiłem niedawno bilet, co mam zrobić?
Osoby, których dane mogły zostać objęte incydentem, powinny:
- Sprawdzić, czy otrzymały oficjalną wiadomość od przewoźnika dotyczącą naruszenia.
- Zachować ostrożność wobec wiadomości zawierających szczegóły rzeczywistej podróży.
- Nie otwierać podejrzanych linków i załączników przesyłanych w wiadomościach dotyczących rezerwacji.
- Nie przekazywać danych logowania, dokumentów ani informacji płatniczych w odpowiedzi na niezweryfikowane prośby.
- Weryfikować zmiany rezerwacji bezpośrednio na oficjalnej stronie lub w aplikacji przewoźnika.
- Korzystać z oficjalnych kanałów kontaktu w przypadku otrzymania podejrzanej wiadomości lub telefonu.
Warto również pamiętać, iż prawdziwy numer rezerwacji lub poprawne dane podróży w wiadomości nie stanowią dowodu, iż jej nadawcą jest linia lotnicza.
Chociaż z ujawnionych na ten moment informacji wiemy, iż wyciek dotyczy głównie azjatyckich przewoźników, nie można wykluczyć, iż zostały wykradzione większe ilości danych.