
Krytyczna luka w Windows Server WSUS już wykorzystywana w atakach (CVE-2025-59287)

Pwn2Own: badacz wycofał pokaz exploita na WhatsApp. Twierdzi, iż „prywatnie” ujawnił go Meta
Polscy przedsiębiorcy nie wiedzą, iż mają nowe obowiązki. Wszystko przez tajemniczy NIS 2

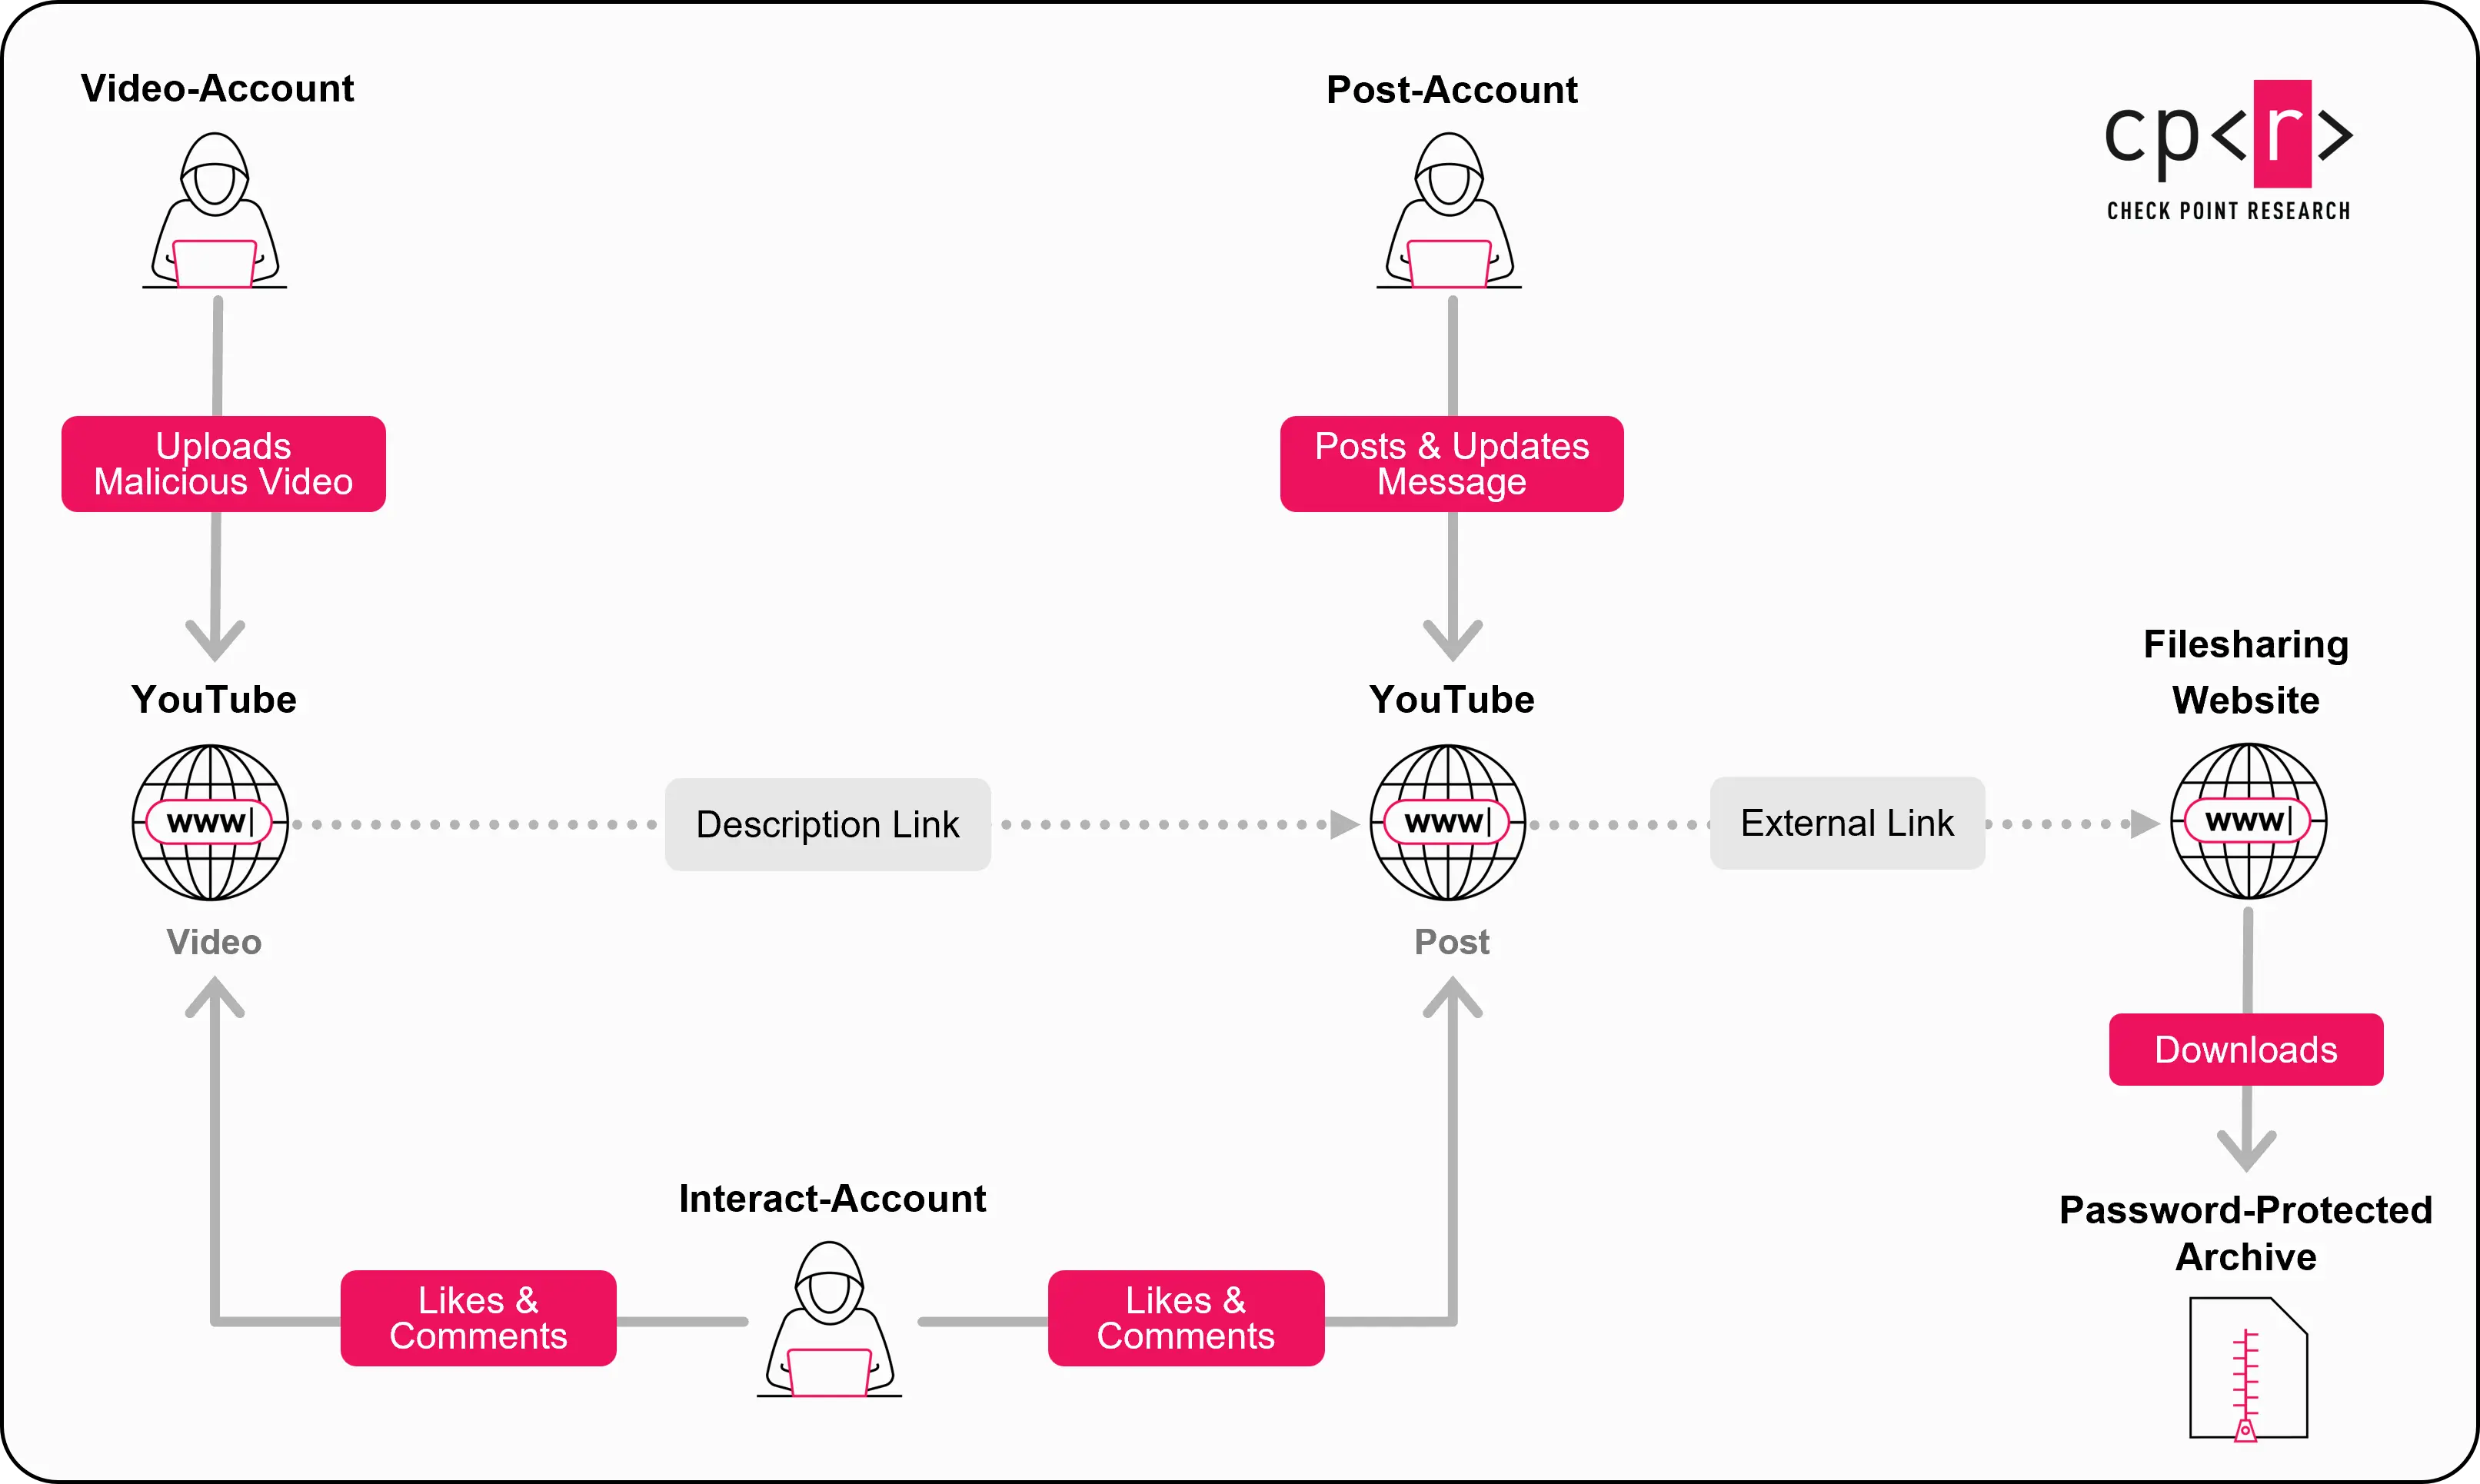
YouTube narzędziem cyberprzestępców: ponad 3000 filmów pomagało wykradać dane użytkowników
Lazarus (Korea Płn.) atakuje europejskie firmy obronne z sektora UAV. Nowa fala „Operation DreamJob”
Toys “R” Us Canada: wyciek danych klientów potwierdzony. Co wiemy i jak się chronić
Rosja „zarządza” cyberprzestępcami? Nowe ustalenia: od tolerancji do aktywnego sterowania ekosystemem
Hakerzy podszywają się pod kirgiskich urzędników. Kampania cyberszpiegowska wymierzona w rosyjskie instytucje (FoalShell & StallionRAT)
BIND łata wysokie luki typu DNS cache poisoning (CVE-2025-40778, CVE-2025-40780). Co musisz zaktualizować i dlaczego to pilne
AI Sidebar Spoofing: nowa technika podszywania się pod paski boczne w przeglądarkach AI (ChatGPT Atlas, Perplexity Comet, Edge/Brave/Firefox)
Wybór redakcji


Popularne

HackYeah 2026 - The Official Aftermovie
3 dni temu
122
 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.