
Google Cloud: w 2026 r. firmy muszą przygotować się na kolejne ataki AI i rosnącą falę cyfrowych wymuszeń
Gawkowski: wierzę, iż nowelizacja KSC trafi do prezydenta do końca roku
F5 wzywa posiłki po ataku hakerskim. CrowdStrike ma chronić klientów korzystających z BIG-IP
Moje dane wyciekły. Jak należy zareagować?
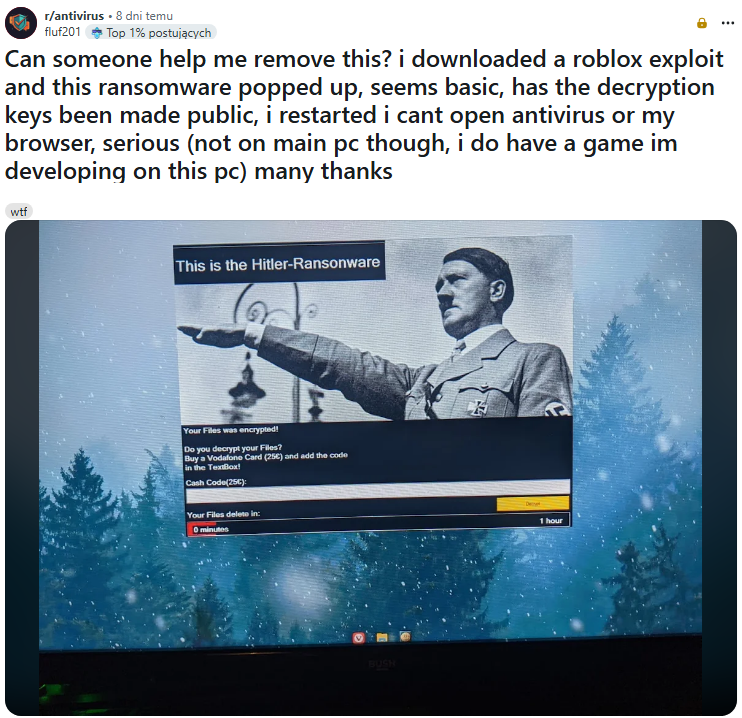
„Exploit” na Roblox i Hitler-Ransomware – historia z Reddit
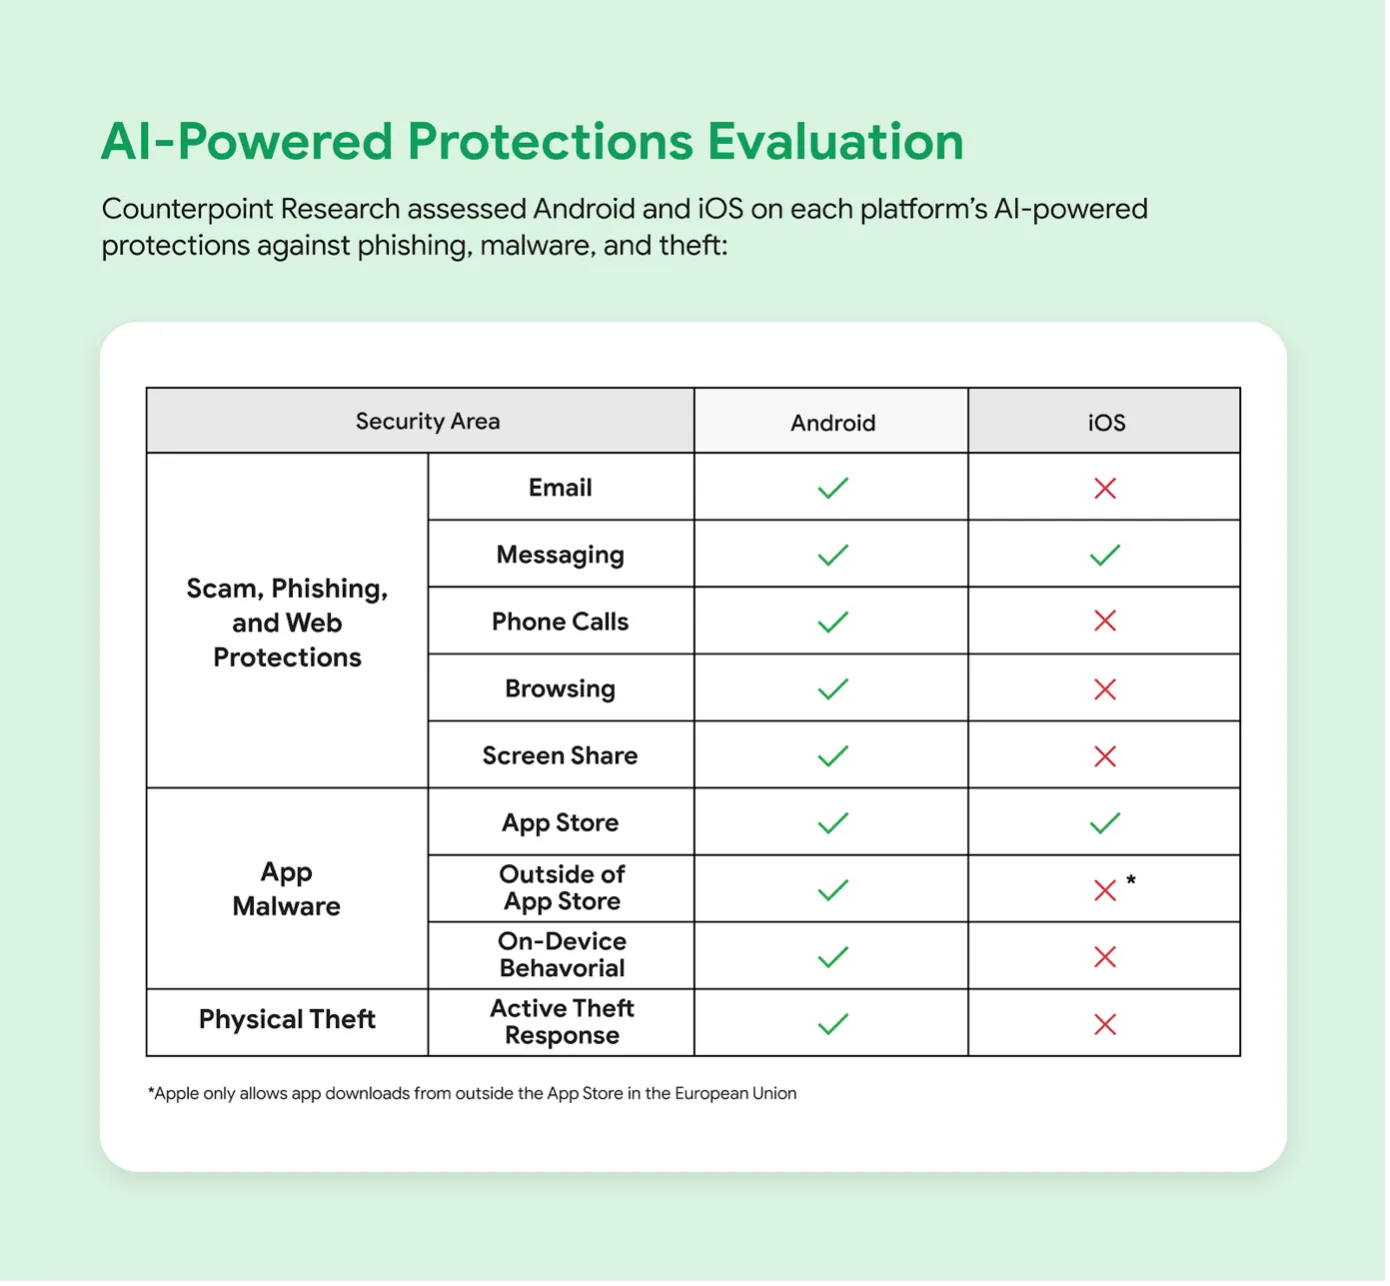
Google twierdzi, iż dzięki AI Android blokuje 10 miliardów podejrzanych wiadomości miesięcznie
Kolejny atak DDoS na system BLIK
Rosyjskie służby kontra hakerzy. Infostealer Meduza rozbity
CVE – Kompleksowy Przewodnik Po Lukach Bezpieczeństwa
PZU wzmacnia cyberbezpieczeństwo dzięki polskiemu startupowi RIFFSEC
Wybór redakcji


Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.