
Sprawa jest rozwojowa, a jeżeli ktoś chce przejść od razu do oryginalnego zgłoszenia problemu – zapraszam tutaj. Backdoor pojawił się w wersjach 5.6.0 and 5.6.1 (xz-utils) i występuje w oficjalnych archiwach .tgz narzędzia (nie ma go w kodzie w repozytorium GitHub). w tej chwili wersja 5.6.1 jest najnowsza, a 5.6.0 została wypuszczona nieco...
🔴 Alert. Ktoś zbackdoorował narzędzie xz (służy do kompresji/dekompresji; narzędzie jest bardzo popularne w świecie Linuksa). CVE-2024-3094
Powiązane


Jak złapać KRETA w firmie?
11 godzin temu
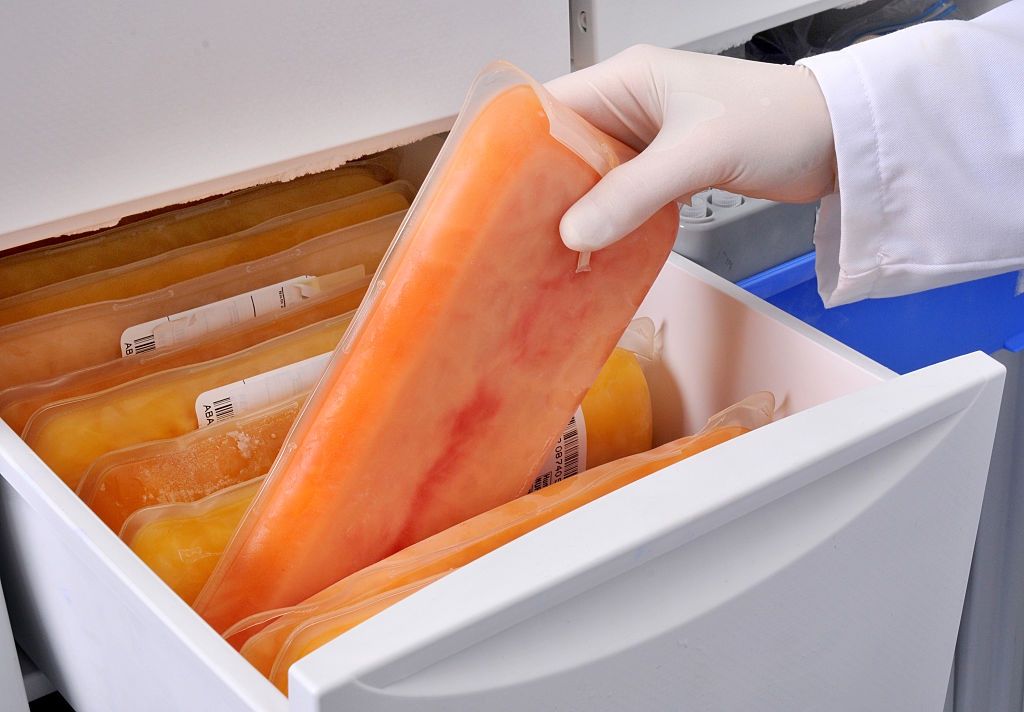


Hakerzy uderzyli w chłodnie z krwią. Ustawili 110 stopni
16 godzin temu



Polecane




Jak dostać się do BOA i SPKP z cywila?
1 dzień temu


