×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Ransomware
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Apple wymyślił smart home na nowo. Tylko logo na o...
Przeciek: Apple wprowadzi na rynek akcesoria “smar...
Afiliant programu RaaS przejął okup, omijając oper...
Cyberodporność USA pod presją po serii ataków na i...
Były inżynier skazany za zablokowanie tysięcy urzą...
Operation KillSwitch: służby rozbiły ransomware Ki...
10 państw ścigało gang hakerów. Na końcu znaleźli ...
Miał kraść dane o GTA. Zgadnij, czym zajmuje się z...
Keio i Tokyo Metro ujawniają incydenty cyberbezpie...
Atak na FBI oznaką wewnętrznej wojny ShinyHunters?...
Uwaga na złośliwa reklamę od Google’a. Potrafi osz...
Aktualizacja Genshin Impact 7.1: Aktywne kody i lo...
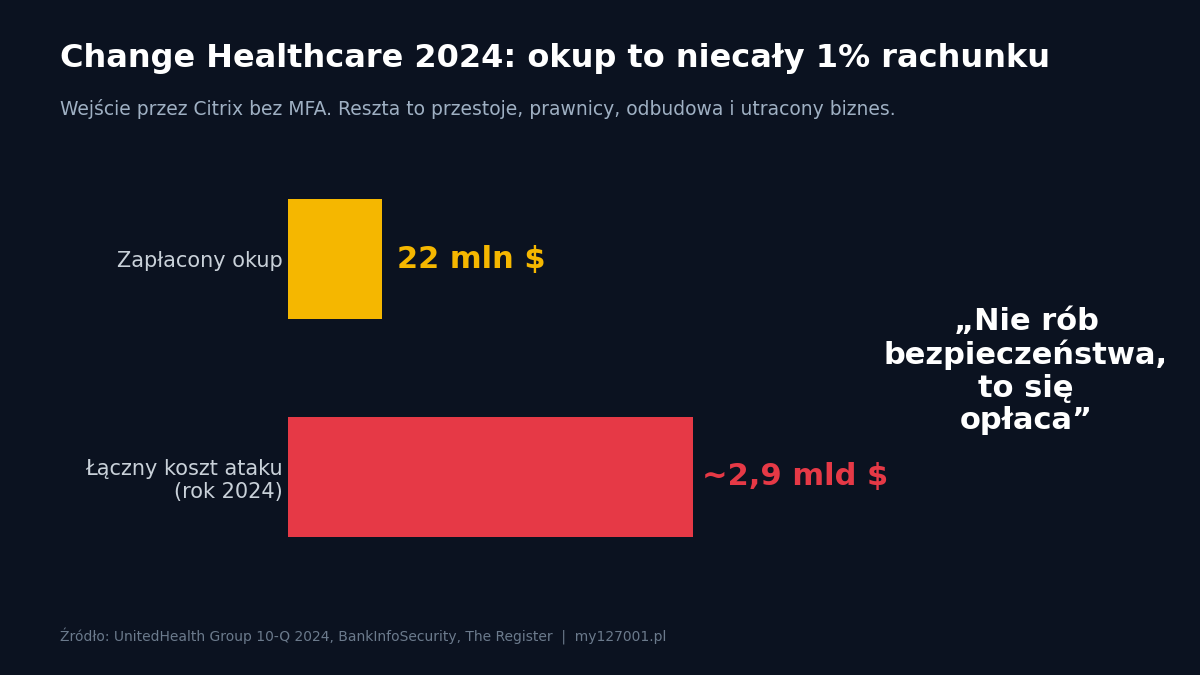
„Nie rób bezpieczeństwa, to się opłaca” – co mówi ...
ShinyHunters przejmuje stronę wyciekową Clop i gro...
Sektor produkcyjny odpowiada za 22% ofiar ransomwa...
Settra ransomware atakuje środowiska VPN. Nowy war...
Tylko 0,5% firm odzyskuje działanie zgodnie z cele...
Skazanie dewelopera Conti pokazuje, iż organy ścig...
Ukraiński programista Conti skazany w USA na czter...
Mantax Otax: nowe zagrożenie dla Androida łączy ra...
Tajne dokumenty Bundeswehry trafiły do sieci. Cybe...
Aurora ransomware wykorzystuje Cursor AI do przysp...
Bezpieczne zarządzanie serwerami plików w środowis...
Atak Rhysida na administrację Berlina przed wybora...
ATF potwierdza incydent cybernetyczny po deklaracj...
Nadużycia Cursor Agent w atakach ransomware: jak c...
Ransom Busters podszywa się pod firmę odzyskującą ...
Akira ransomware wykorzystuje tryb awaryjny Window...
Chińska grupa APT wykorzystuje ransomware jako zas...
Atak Akira w Safe Mode: obejście EDR, eksfiltracja...
DeadLock ransomware wykorzystuje blockchain, by ut...
Wzrost aktywności ransomware po spokojniejszym II ...
Ziemia zniknęła za księżycem Marsa. Pierwsze takie...
Jak zbudować skuteczną ochronę przed ransomware
DevMan RaaS rozwija portal afiliacyjny i automatyz...
Ataki ransomware na uczelnie wyższe rosną w 2026 r...
MsaRAT grupy Chaos ransomware ukrywa komunikację C...
Ransomware w 2026 roku: nowa grupa pojawia się nie...
Ofiary ransomware nie usuwają słabych punktów po i...
ENCFORGE atakuje środowiska AI: ransomware wykorzy...
Atak ransomware na Fairlife: Anubis grozi ujawnien...
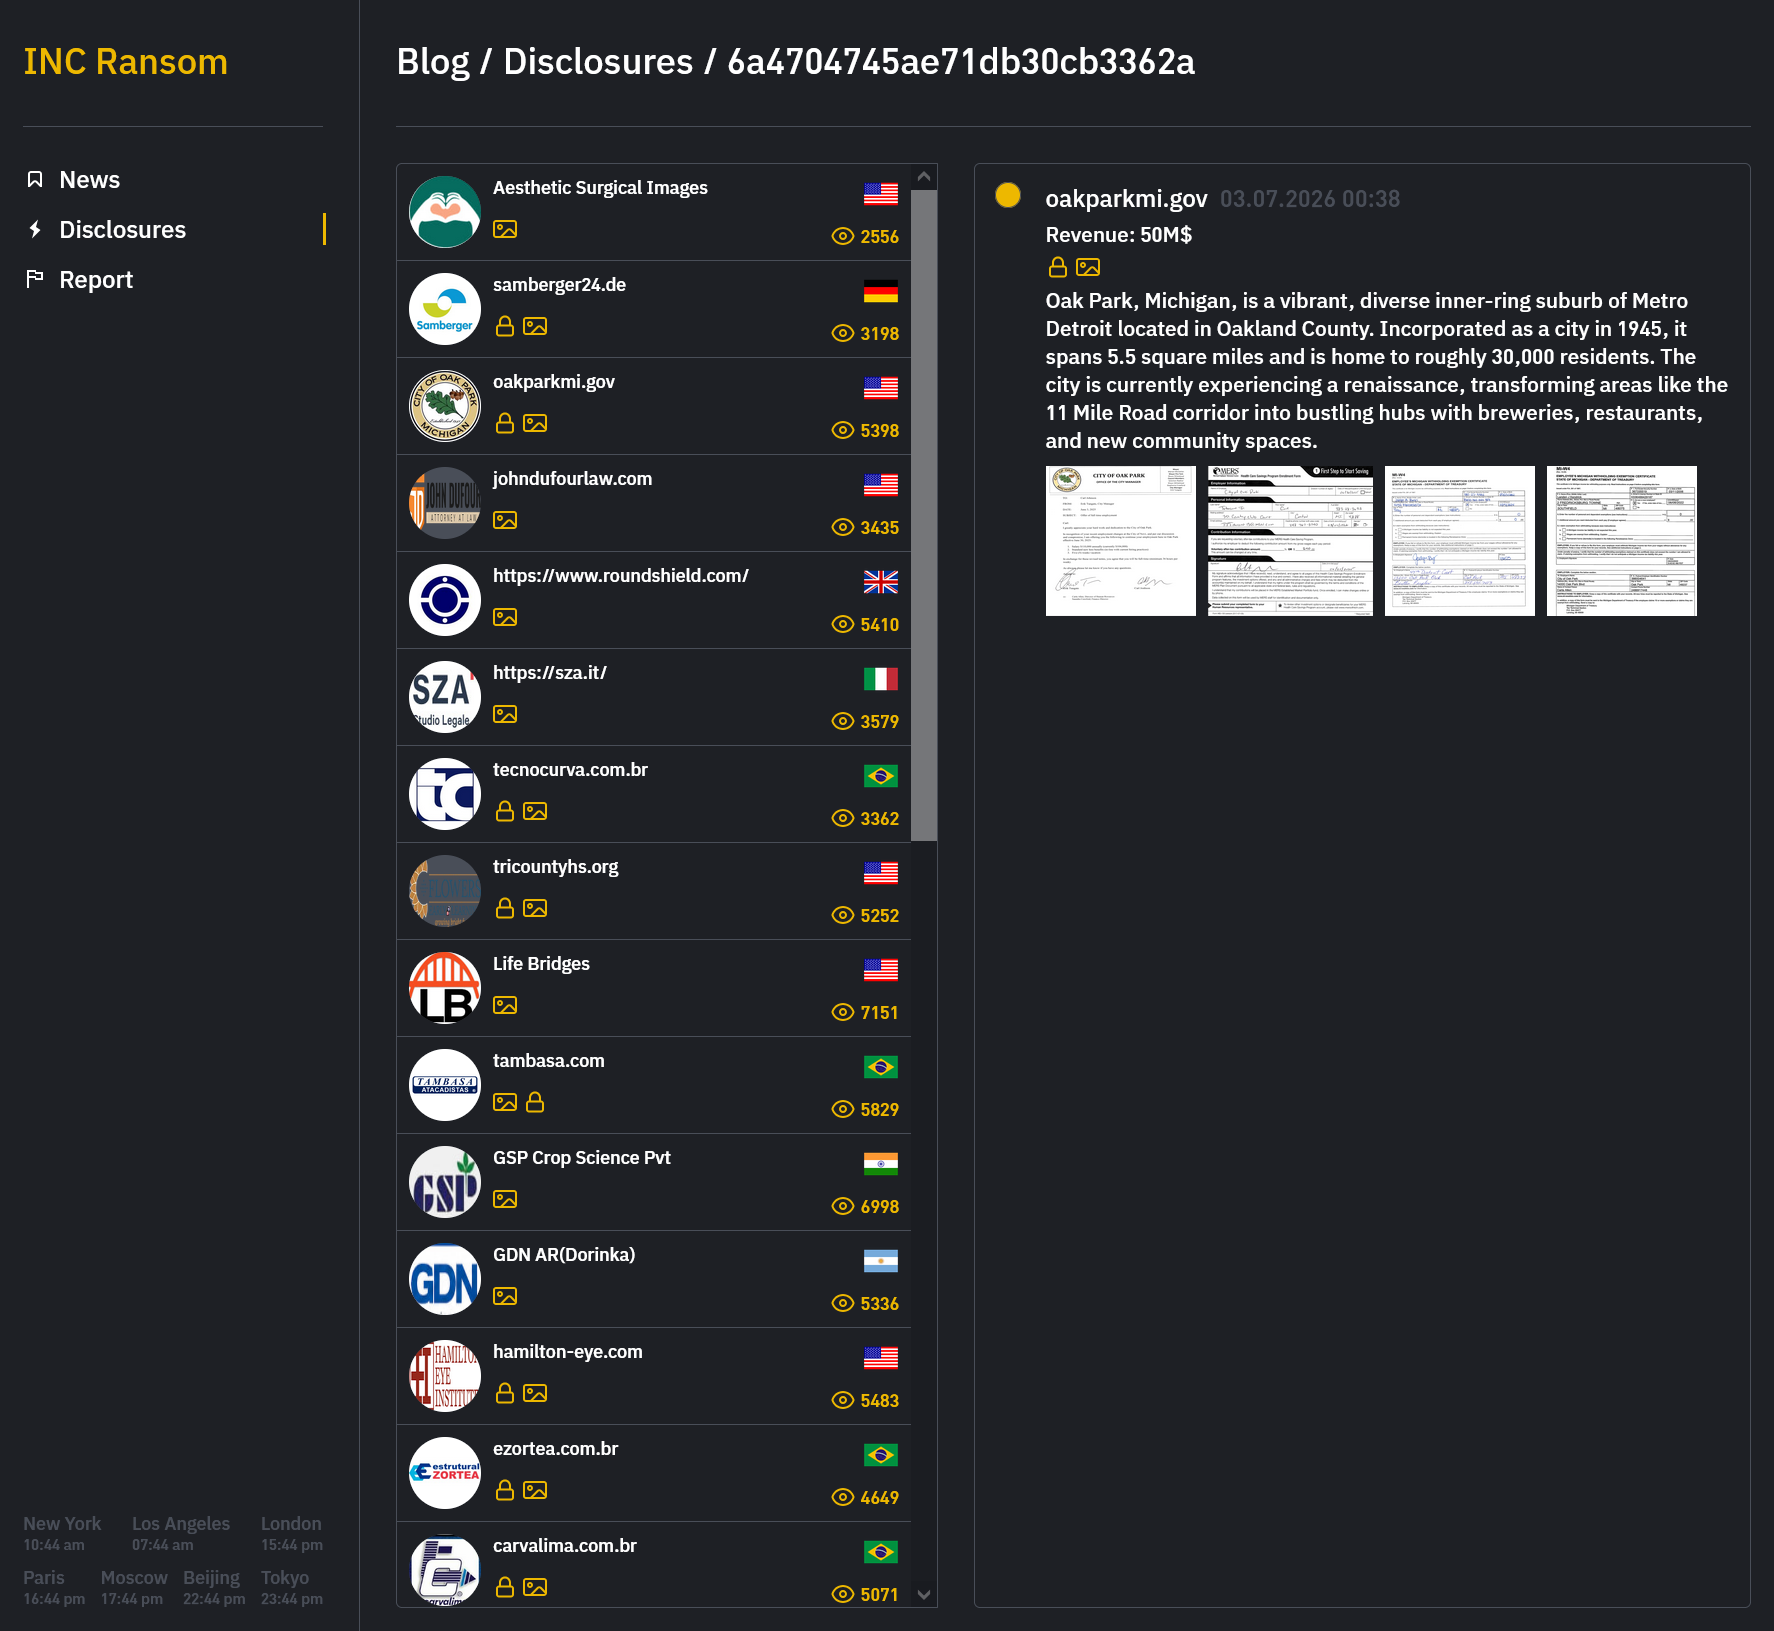
INC Ransom – analiza infrastruktury i rekonstrukcj...
Nowy iPhone zaskoczy aparatem. Za tę nowość będzie...
The Gentlemen wyprzedza Qilin i staje się najaktyw...
Ransomware uderza w administrację publiczną niemal...
Dwóch członków Scattered Spider skazanych za cyber...
Atak ransomware na Fairlife wstrzymał produkcję na...
Przejęte loginy główną furtką dla ransomware w 202...
Sankcje USA wobec 1VPNS i dostawcy cryptorów: nowe...
USA stawiają zarzuty operatorom rosyjskiego bullet...
Poprzednia
1
2
3
4
Następna
Ostatnia
Popularne
Oszustwo na doładowanie, jak dostawcy i kierowcy tracą pieni...
6 dni temu
103
Chiński model AI potrafi tworzyć exploity. Anthropic ostrzeg...
6 dni temu
100
Prawie 1400 cyberincydentów w ochronie zdrowia. CSIRT CeZ pr...
5 dni temu
94
MI5 ostrzega uczelnie: chiński MSS miał finansować badania p...
4 dni temu
88
Zatrzymanie domniemanego członka ShinyHunters w Jordanii moż...
4 dni temu
84






 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
