×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Firmy wciąż oszczędzają na cyberbezpieczeństwie. E...
Nie ransomware a info-stealer’y odgrywają teraz kl...
MuddyWater uderza w organizacje w regionie MENA: O...
Arkanix Stealer: krótkożyjący infostealer jako „ek...
Cyberatak paraliżuje Hazeldenes: jak incydent IT p...
Keenadu – nowe złośliwe oprogramowanie dla systemu...
Suwerenność cyfrowa. Jak być niezależnym, nie trac...
Mógł kontrolować / oglądać kamery / słuchać audio ...
Amazon ostrzega: „AI-wspomagany” atak przejął pona...
Co to jest cyberprzemoc? Jak rozpoznać i jej zapob...
CONFidence otwiera rejestrację i Call For Papers
PromptSpy: pierwsze znane malware na Androida, któ...
Advanced In-The-Wild Malware Test w styczniu 2026
Szkolenia z cyberbezpieczeństwa dla pracowników ni...
Kontrola rodzicielska nie daje efektów? Meta przed...
Prezydent podpisał ustawę KSC/NIS2 i wysłał ją do ...
Notepad++ naprawia mechanizm aktualizacji po ataku...
Wg-easy – serwer WireGuard w kilku kliknięciach
Podstawowe problemy bezpieczeństwa NTLM
Nowa kampania cyberespionage uderza w irańskich dy...
NIK skontrolował system S46. W centrum uwagi koszt...
Nielegalny dostęp do kamer. Twoja codzienność towa...
Unijny Cybersecurity Act 2 budzi sprzeciw – operat...
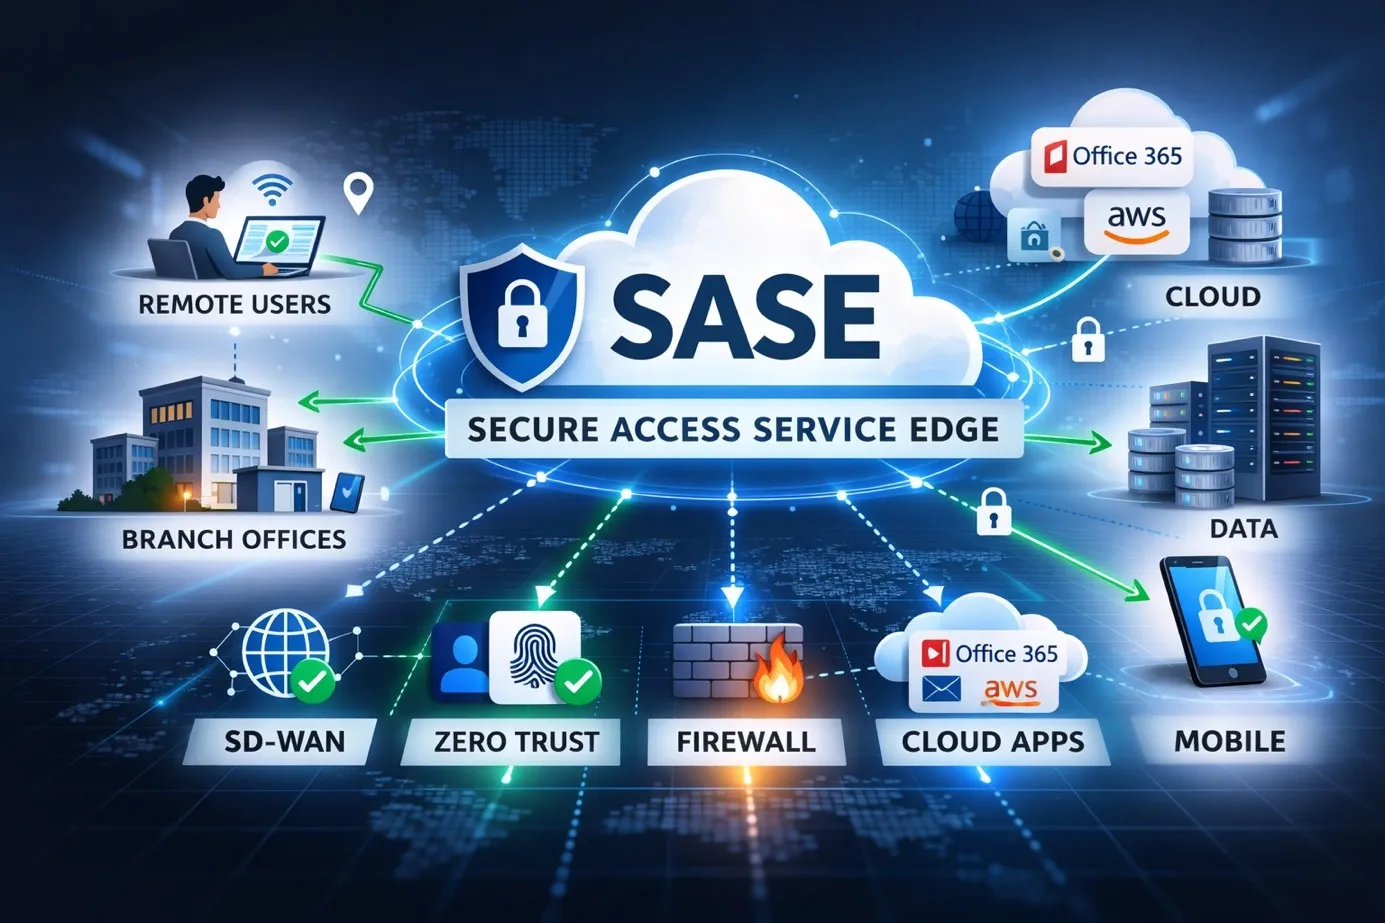
Secure Access Service Edge (SASE) – jak chmura red...
Algorytm, który nie pozwala odejść. Meta opatentow...
Jak zewnętrzne API mogło przejąć konto, a choćby s...
UOKiK stawia zarzuty HBO: serwis nie działa, a abo...
AdGuard wstrzykuje kod JavaScript na każdej stroni...
Lateral movement w Active Directory z wykorzystani...
Infostealer po raz pierwszy kradnie „sekrety” Open...
500 tys. kont VKontakte przejętych przez złośliwe ...
Kolejne kłopoty X. Irlandia bada rozbieranie ludzi...
Atak hakerski na Uniwersytet Warszawski. Wicepremi...
Tails 7.4.2 łata poważne błędy w jądrze
ClickFix w akcji: jak fake captcha może zaszyfrowa...
Nowelizacja ustawy o krajowym systemie cyberbezpie...
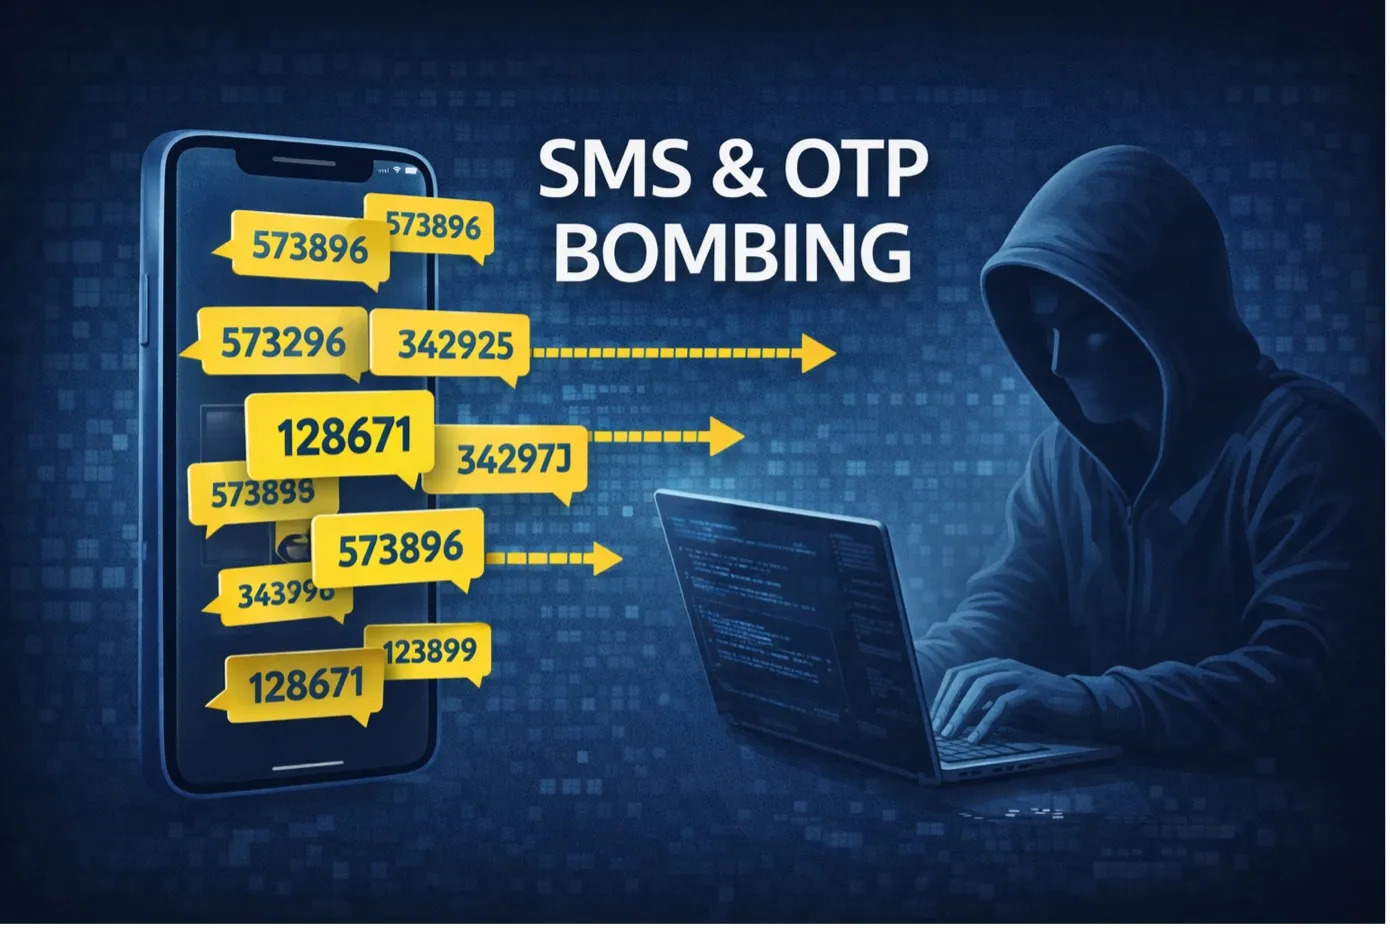
SMS i OTP bombing – jak atakujący nadużywają API i...
Masowe aktualizacje polityk prywatności i transpar...
Trendy w cyberbezpieczeństwie. Na co musimy być go...
„Erotyczna policjantka” na Instagramie. Udawaliśmy...
Zabbix + grafana – część 5 – Własne zapytania do A...
UAT-9921 i VoidLink: „cloud-native” malware w Zig,...
Claude „Artifacts” nadużywane do dystrybucji macOS...
Złośliwe rozszerzenia Chrome: kradzież danych bizn...
Rosyjski ekosystem cyberprzestępczości
W miarę bezpieczne przekazywanie sekretów w powłoc...
RODO nie musi być nudne. Serio.
Krajobraz zagrożeń 05-11/02/2026
Europejczycy chcą ostrzejszego podejścia do platfo...
PowerConnect rusza już 18 marca!
Pierwsza
Poprzednia
39
40
41
42
43
44
45
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
4 dni temu
125
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
4 dni temu
106
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
4 dni temu
104
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
4 dni temu
103
Phishing podszywający się pod Anthropic ominął czołowe zabez...
4 dni temu
95








 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
