×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Chińscy cyberszpiedzy uderzyli w Katar
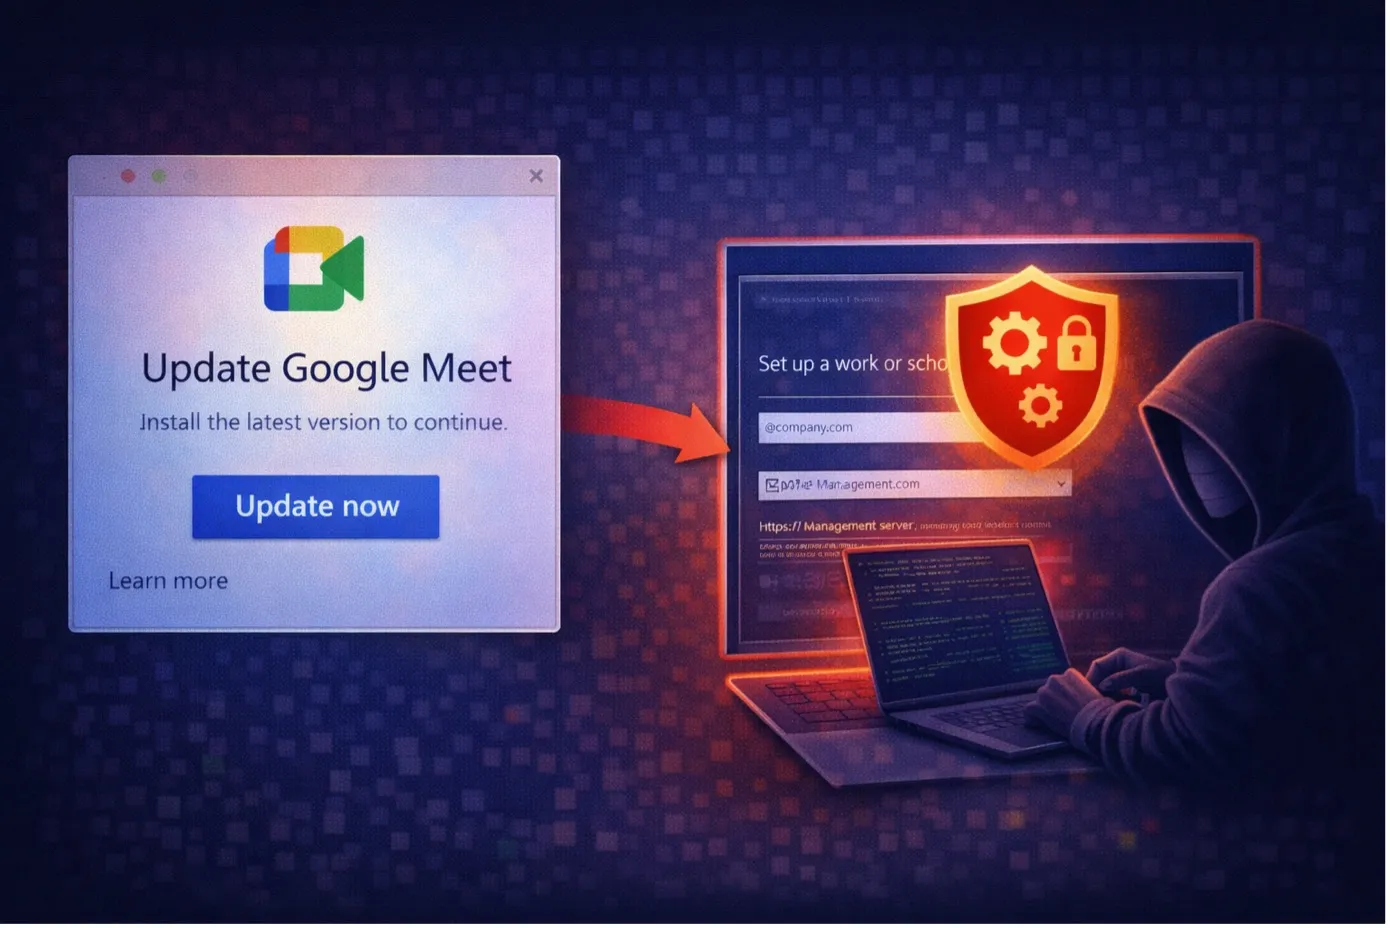
Jedno kliknięcie w fałszywą aktualizację Google Me...
Jak złośliwa konfiguracja w Claude Code umożliwiał...
CERT Polska ma 30 lat
Masters & Robots Awards 2026: Ostatni moment n...
Nowy spór o weryfikację wieku w Internecie – nowe ...
Globalna sieć oszustw na Facebooku. Polska jednym ...
Turniej Wiedzy Be.Net już 25 marca. Ogólnopolski q...
Chińskie kamery na wojskowej uczelni. WAT tłumaczy...
Terra Portal: AI pod nadzorem człowieka zmienia te...
InstallFix i fałszywe strony Claude Code: nowa kam...
Sednit wraca z nowym arsenałem: BeardShell i zmody...
Fortinet rozwija SecOps: chmurowy SOC, automatyzac...
Naruszenie danych w Ericsson: incydent u dostawcy ...
Armadin rusza z finansowaniem 189,9 mln USD i rozw...
Złośliwy pakiet npm podszywający się pod OpenClaw ...
FortiGate jako punkt wejścia do sieci: kradzież ko...
Phishing przez Microsoft Teams i Quick Assist prow...
APT28 wraca do zaawansowanego cyberszpiegostwa: BE...
KadNap przejmuje ponad 14 tys. urządzeń brzegowych...
Nowy test Turinga w malware: geometria ruchu kurso...
Kontrola dostępu i nagrywanie działań użytkowników...
10 powodów, dla których warto znać JavaScript (by ...
Rząd przyjął Strategię Cyberbezpieczeństwa RP
Sprzedajesz auto na OTOMOTO? Uważaj na fałszywą we...
Takie “legitymacje” wysyłają teraz scammerzy, żeby...
Chińska grupa CL-UNK-1068 prowadzi wieloletnią kam...
Pierwszy odcinek retro-podcastu, jeszcze bez nazwy...
Jak ROBAK zepsuł Wikipedię?
Wchodzisz na stronę gminy – a tu złośliwa CAPTCHA,...
Jak chwilowy brak dostępu do telefonu może prowadz...
Prywatna firma zmieniła zasady dostępu do zdjęć sa...
Ponad 100 repozytoriów na GitHubie rozprowadza Bor...
AI jako „tradecraft”: jak cyberprzestępcy i APT op...
VOID#GEIST: wieloetapowy, „fileless” łańcuch infek...
MuddyWater (Seedworm) wraca z Dindoor: nowy backdo...
Iran-nexus APT „Dust Specter” atakuje urzędników w...
#CyberMagazyn: Pieniądze dla irańskiego wojska. Wi...
Jak Meta Zarabia Na Botach — ft. Mateusz Chrobok
Drony Wleciały Do Polski — ft. Mateusz Chrobok
Czym jest netykieta? Zasady dla internautów
FBI i Europol przejmują forum LeakBase. Co oznacza...
Jak Zabezpieczyć Swój Telefon — ft. Mateusz Chro...
Najważniejsze Zabezpieczenia Telefonu — ft. Mateu...
APT28 i nowy duet malware: BadPaw + MeowMeow w kam...
UAT-9244: chińsko-powiązany APT atakuje operatorów...
Bing AI promował fałszywe repozytorium OpenClaw na...
Lepiej Nie Dawaj Takich Uprawnień — ft. Mateusz C...
Active Directory, ransomware i logi bez ściemy. W ...
Ochrona infrastruktury energetycznej. Głos ekspert...
Pierwsza
Poprzednia
37
38
39
40
41
42
43
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
4 dni temu
125
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
4 dni temu
106
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
4 dni temu
104
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
4 dni temu
103
Phishing podszywający się pod Anthropic ominął czołowe zabez...
4 dni temu
95











 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
