Listopadowa aktualizacja Windowsa 11, KB5132061, nie chce się instalować na części komputerów. Microsoft problemu jeszcze nie ogarnął, ale użytkownicy sami znaleźli zaskakującego podejrzanego: Windows Sandbox.
Miesięczne aktualizacje Windows mają ten szczególny urok, iż nigdy do końca nie wiadomo, czy po kliknięciu „Zainstaluj” dostaniemy poprawki bezpieczeństwa, czy dodatkowo bezpłatne zajęcia z diagnostyki systemu operacyjnego. Tym razem część użytkowników Windows 11 wylosowała wariant numer dwa.
Chodzi o KB5132061, czyli zbiorczą aktualizację zabezpieczeń opublikowaną przez Microsoft 10 listopada. Pakiet jest przeznaczony dla Windows 11 26H2 i 25H2 we wszystkich edycjach oraz Windows 11 24H2 w edycjach Enterprise i Education. Po jego zainstalowaniu systemy mają odpowiednio numery kompilacji 26300.9974, 26200.9974 i 26100.9974.
Tyle iż na części komputerów do tego etapu w ogóle nie udaje się dojść. Użytkownicy zaczęli zgłaszać problemy z pobieraniem i instalacją KB5132061, najczęściej zakończone błędem 0x800f0993. Pojawiają się też zgłoszenia kodów 0x800f0989, 0x800f0915 i 0x80070306. Problem gwałtownie zaczął wyglądać na coś bardziej skomplikowanego. Jeden z użytkowników dokopał się do dzienników systemowych i znalazł trop prowadzący do funkcji, która na pierwszy rzut oka nie ma z aktualizacją wiele wspólnego.
Aktualizacja jest ważna, ale Windows niekoniecznie chce ją przyjąć
KB5132061 nie jest opcjonalną aktualizacją podglądową, którą można spokojnie zignorować w oczekiwaniu na następny miesiąc. To listopadowa aktualizacja zabezpieczeń Windowsa 11. Oprócz poprawek bezpieczeństwa Microsoft wymienia w jej dokumentacji m.in. dalsze zmiany związane z dystrybucją nowych certyfikatów Secure Boot, poprawkę problemu z uruchamianiem urządzeń USB Audio 1.0 oraz poprawkę błędu występującego przy dodawaniu drukarki opublikowanej w Active Directory.
Nie wiadomo jak szeroka jest skala problemu. Zniecierpliwiony oczekiwaniem na informacje od Microsoftu jeden z użytkowników postanowił zajrzeć do pliku CBS.log, czyli dziennika mechanizmu Component-Based Servicing odpowiedzialnego m.in. za obsługę aktualizacji i opcjonalnych składników Windowsa. W logach pojawił się błąd STATUS_OBJECT_PATH_NOT_FOUND związany z brakującym plikiem Professional.xml w WinSxS. Jednocześnie system zgłaszał niepowodzenie odtwarzania obrazów kontenera. Mechanizm serwisowania z jakiegoś powodu szuka starszej wersji pliku potrzebnego Windows Sandbox do odtworzenia bazowego obrazu maszyny wirtualnej. Następnie nie może znaleźć ścieżki, w związku z czym proces się wykładał, a razem z nim instalacja KB5132061.
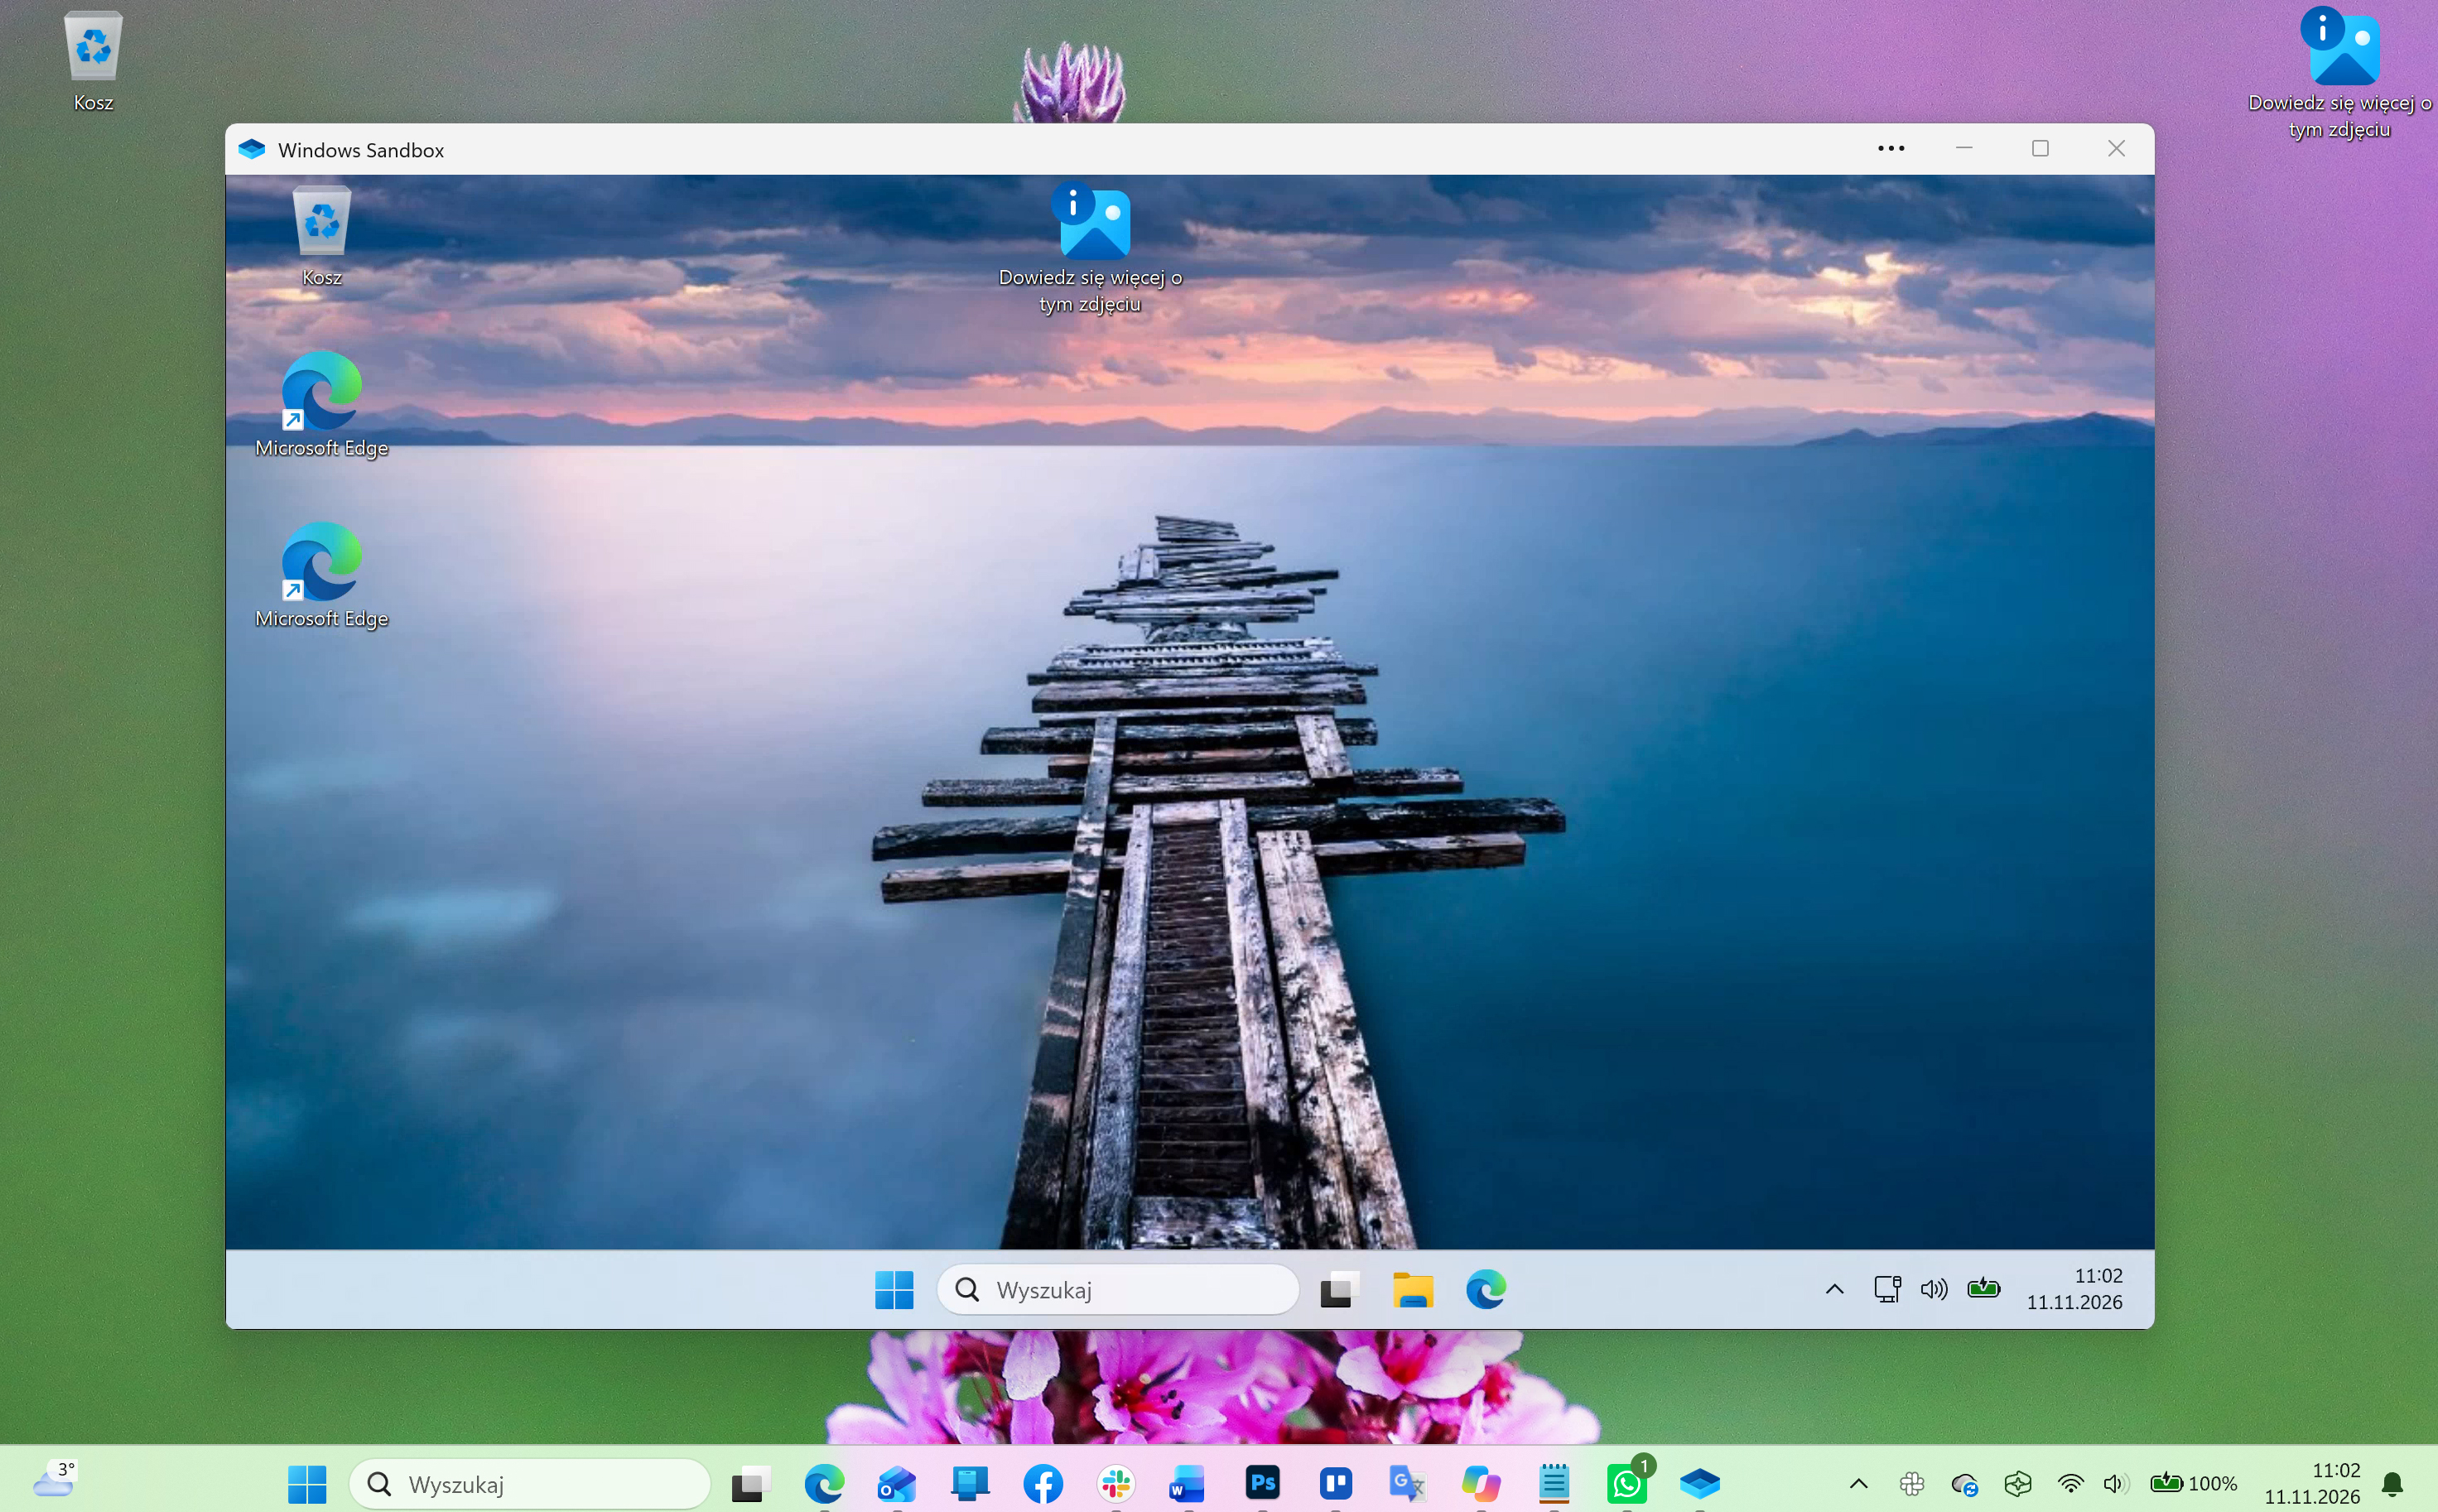 Windows Sandbox to prosta maszyna wirtualna do testowania podejrzanych plików i programów
Ów użytkownik miał kilka komputerów z Windowsem 11, a problem występował właśnie na maszynie z włączonym Windows Sandbox. Pozostałe komputery nie zachowywały się tak samo.
Wyłączenie Sandboxa pomaga
Windows Sandbox (Piaskownica Windows) to wbudowane w odpowiednie edycje Windows izolowane środowisko, w którym można uruchamiać aplikacje i otwierać pliki bez wystawiania podstawowej instalacji systemu na takie samo ryzyko. Środowisko jest jednorazowe, więc jego zawartość i wprowadzone zmiany są usuwane po zamknięciu Sandboxa.
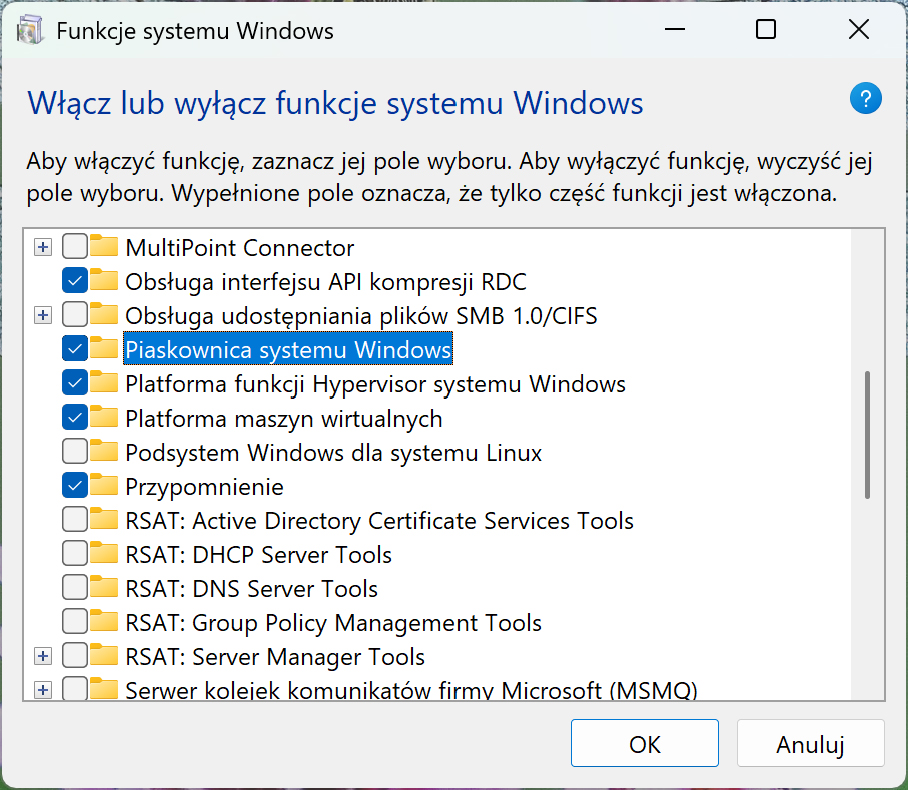 Uruchom „Włącz lub wyłącz funkcje systemu Windows”, następnie tymczasowo wyłącz Piaskownicę Windows (Windows Sandbox)
Sandbox można tymczasowo wyłączyć z poziomu okna „Włącz lub wyłącz funkcje systemu Windows”, odznaczając Windows Sandbox, zaakceptować zmianę, ponownie uruchomić komputer i spróbować jeszcze raz zainstalować aktualizację. Można zrobić to również w PowerShellu uruchomionym z uprawnieniami administratora: Disable-WindowsOptionalFeature -Online -FeatureName Containers-DisposableClientVM. Po restarcie pozostaje ponowić instalację KB5132061. Można potem znowu włączyć funkcję Piaskownicy
I być może najbardziej ironiczne w całej sytuacji jest to, iż Sandbox ma izolować eksperymenty od adekwatnego systemu Windows. Tym razem wygląda na to, iż to sam Windows Update może potrzebować odrobiny izolacji od Sandboxa.