
Ubiquiti łata trzy krytyczne luki CVSS 10.0 w UniFi OS

Drupal pod ostrzałem: krytyczna luka SQL Injection CVE-2026-9082 już wykorzystywana w atakach
Domniemany operator botnetu KimWolf zatrzymany. Międzynarodowa operacja uderza w rekordowe ataki DDoS
TAKE IT DOWN wchodzi w życie. Platformy muszą się dostosować
Zmiany w zarządzie Exatela
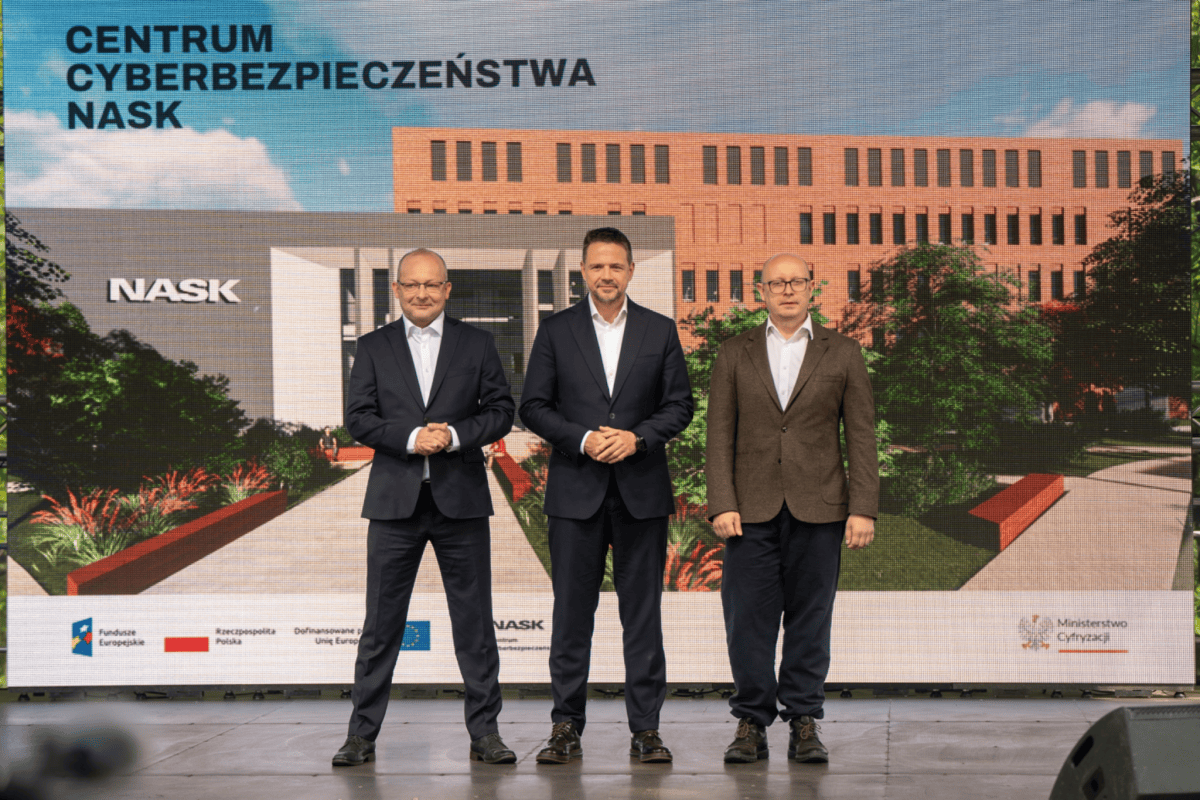
Nowe Centrum Cyberbezpieczeństwa NASK za setki milionów złotych
Socjotechnika w CI/CD i drużyna AI w Katowicach!
Gdy antywirus staje się bronią. Microsoft ostrzega przed aktywnie wykorzystywanymi lukami w Defenderze
Krytyczna luka w FUXA 1.2.9 umożliwia nieautoryzowane RCE przez path traversal
SolarEdge: podatność CSRF i OOB Injection w platformie monitoringu może umożliwić przejęcie sesji
Wybór redakcji
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.