
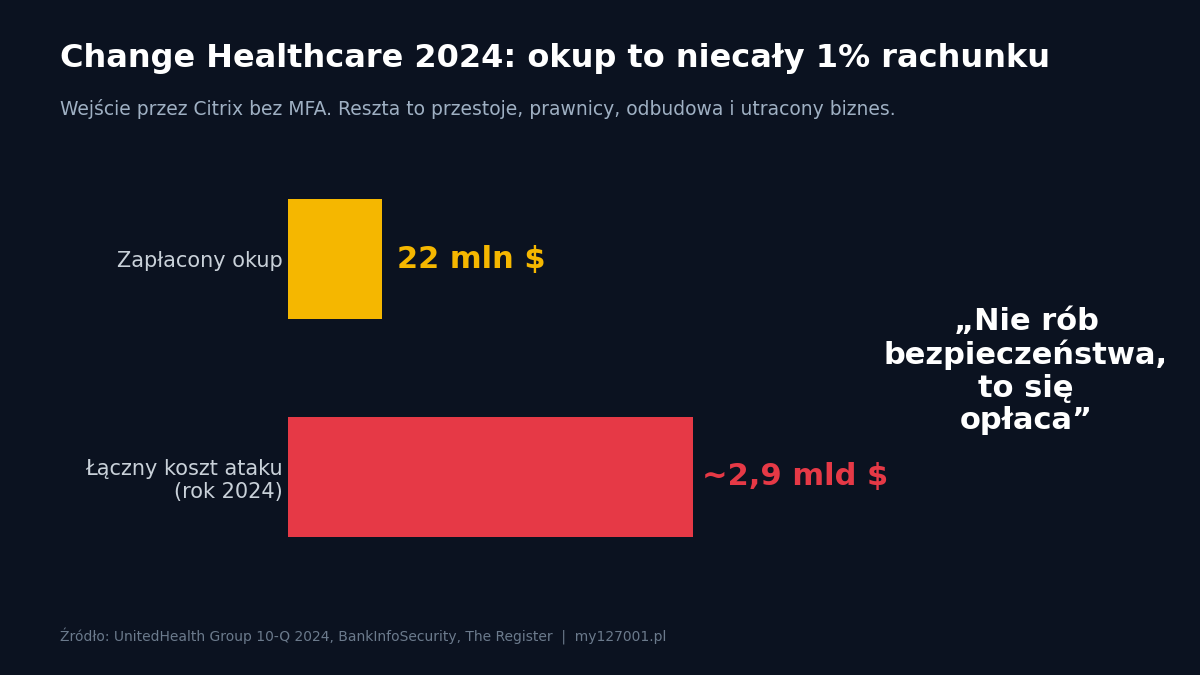
„Nie rób bezpieczeństwa, to się opłaca” – co mówi kalkulator ryzyka, a co mówią rachunki po ataku
Orange ma nową aplikację. Powstała, żeby cię chronić
Fałszywe reklamy i aplikacje na telefon. Odkryto wielką kampanię oszustów
FBI ofiarą hakerów? Sprawcy mają nietypowe żądania
Windows i „wiszące” obiekty COM. Jak pozornie martwy wpis w rejestrze może prowadzić do przejęcia uprawnień SYSTEM

Ważna wersja Windows 11 zostaje bez aktualizacji. Jeden klik to naprawia
Wybór redakcji

Popularne
Włoskie jezioro potrafi stworzyć gigantyczne tsunami. Ludzie...
1 tydzień temu
111

Tysiące kilometrów torów bez ruszania z miejsca. Polregio ma...
1 tydzień temu
101

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.