Oszustwa

Messenger wprowadza Advanced Browsing Protection: prywatna ochrona przed złośliwymi linkami w szyfrowanych czatach
Zakłócenie Tycoon 2FA osłabia jeden z największych ekosystemów phishing-as-a-service
Logujesz się do komunikatora w przeglądarce – sprawdź adres strony
Cognizant (TriZetto) – wyciek danych 3,4 mln pacjentów przez portal: co wiemy i jak ograniczyć ryzyko
Europol i partnerzy rozbijają Tycoon 2FA: cios w phishing-as-a-service omijający MFA
Zablokowano polskie domeny powiązane z przestępczą platformą
Oszuści podszywają się pod Policję. Uwaga na fałszywe maile
Claude Code z krytycznymi lukami - jeden klucz API mógł otworzyć zasoby całego zespołu
Rafał Zaorski dalej obstawia spadki na złocie. „Clickbaitowe prosiaczki”. Tłumaczy swoją tezę
Fake Google Security: phishing z PWA kradnie loginy i kody MFA (OTP) – jak działa i jak się bronić
Z ostatniej chwili: Globalna awaria Anthropic Claude. Atak hakerski na AI Pentagonu?
Złośliwa kampania 30 wtyczek – “narzędzi AI” w Chrome. Wspólny kod, infrastruktura i anonimowy twórca
Wyciek danych Canadian Tire: choćby 38,3 mln kont e-commerce w zestawie opublikowanym w sieci
Wyciek danych ManoMano: choćby 38 mln klientów dotkniętych incydentem związanym z Zendesk i podwykonawcą
TrickMo podszywa się pod AdGuard - ryzyko kradzieży tożsamości bankowej
Cwaniaczki już oszukują butelkomaty na wiele sposobów
Ktoś przez ponad 3 lata infekował strategiczne firmy na całym świecie! Krytyczną lukę w zabezpieczeniach wykryto dopiero teraz
Polska policja rozbiła szajkę piorącą pieniądze z oszustw internetowych! „Koniec kantorów kryptowalutowych”
Jak hakerzy wykorzystują AI do budowania fałszywych stron internetowych
Phishing na PIT, czyli jak nie stracić pieniędzy przy rozliczaniu podatków
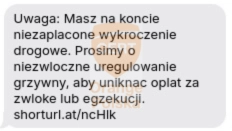
Uważaj na fałszywe smsy z e-T0LL!
Phishing na PGE – „zamrożenie cen i korekta naliczenia opłaty”
Wyciek z francuskiego rejestru FICOBA: dane 1,2 mln rachunków bankowych ujawnione po przejęciu jednego konta urzędnika
Optimizely potwierdza naruszenie danych po ataku vishingowym: dlaczego „telefon do helpdesku” znów jest wektorem numer 1
Japońskojęzyczne kampanie phishingowe podszywające się pod ANA, DHL i myTOKYOGAS – wspólne wzorce, infrastruktura .cn i ślad „Foxmail”
Metoda „na polityka”: Ofiarami oszustów nie tylko seniorzy
Atak na podwykonawcę NBU: wyciek danych klientów sklepu numizmatycznego i lekcja o ryzyku łańcucha dostaw
Starkiller: nowy phishing-as-a-service, który „proxy’uje” prawdziwe strony logowania i neutralizuje MFA
„Ewakuacja amerykańskich baz w Zatoce”. Sprzeczne doniesienia pośród nasilenia militarnych ruchów, uderzenia już w ten weekend?
Wyciekły dane ponad 1,2 miliona właścicieli kont bankowych. Teraz posiada je haker
Nowa kampania phishingowa omija MFA w Microsoft 365, wykorzystując „device code” i kradzież tokenów OAuth
Francuski rząd: wyciek z rejestru FICOBA naraził dane 1,2 mln rachunków bankowych
Beyond Tax Returns: fałszywe aplikacje Coretax i infrastruktura MaaS GoldFactory skalują nadużycia marek w Indonezji
Skarbówka ostrzega: oszuści podszywają się pod urzędników państwowych
ShinyHunters grozi ujawnieniem 1,7 mln plików CarGurus: kolejny „grab-and-leak” napędzany vishingiem i SSO
Job scam z fałszywym „Google Forms” kradnie loginy Google – jak działa kampania i jak się bronić
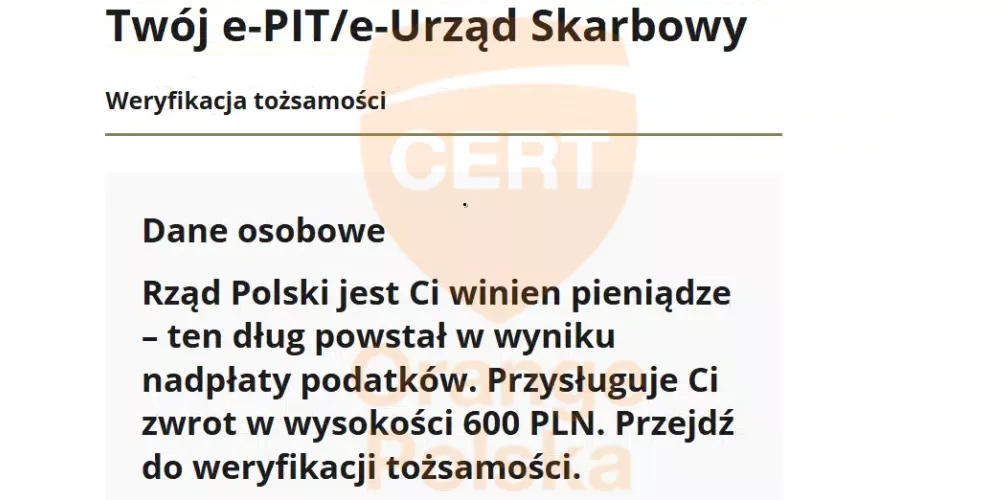
Fałszywy zwrot podatku z e-PIT. Nowa kampania wymierzona w podatników.
„Jesteś ofiarą oszustwa?” – uważaj, by nie dać się złapać na kolejne
Wyciek danych Eurail/Interrail: dane podróżnych trafiły na sprzedaż w dark webie
Fałszywe maile Santander - jak rozpoznać phishing i chronić konto w 2026
Listy z „działu bezpieczeństwa” w skrzynce? Nowa fala phishingu pocztą tradycyjną uderza w użytkowników Trezor i Ledger
Google łączy rosyjsko-powiązanego aktora z kampaniami CANFAIL przeciw Ukrainie. W tle: phishing, JavaScript (*.pdf.js) i „LLM-generated lures”
Gigant telekomunikacyjny w Holandii (Odido) potwierdza wyciek danych: choćby 6,2 mln kont
Tajne dane użyte do obstawiania na platformie Polymarket, kontrwywiad informuje o aresztowaniach
Fałszywe wiadomości od Poczty Polskiej – jak kampanie phishingowe uderzają w firmy i klientów.
Google: hakerzy nadużywają Gemini na każdym etapie ataku — od rekonesansu po eksfiltrację danych
Kupujesz prezent na walentynki? Uważaj na oszustów
E-PIT lada moment, uważaj na oszustwa!
Wgląd w wiadomości niemieckich wojskowych i polityków. Nie trzeba hakować telefonów
Uwaga, nowa kampania phishingowa na użytkowników Signala. Na celowniku politycy, dyplomaci oraz żołnierze