Oszustwa

Testy socjotechniczne – Gophish-NG!
Fałszywy SMS? Zobacz, jak rozpoznać smishing.
Co piąty atak phishingowy w przeglądarce omija zabezpieczenia firmowe
OpenClaw pod presją phishingu: testy ujawniły wycieki danych i słabości agentów AI
Ghost-Sender w Microsoft Exchange: spoofing dowolnego adresu e-mail zagraża organizacjom hybrydowym
Naruszenie bezpieczeństwa Tchap: przejęte konto otworzyło drogę do rządowego komunikatora Francji
OpenClaw pod presją phishingu: agent AI ujawniał dane i wykonywał ryzykowne polecenia
NFCShare atakuje klientów banków: fałszywe aktualizacje Androida kradną dane kart przez NFC
Scambaiting, czyli jak oszukać oszusta
AI phishing przeciąża zespoły SOC: jak ograniczyć lawinę alertów i odciążyć analityków Tier 1
Oxford University ujawnia naruszenie danych po ataku na platformę CareerConnect
SoFi potwierdza naruszenie danych u zewnętrznego dostawcy w hongkońskiej spółce zależnej
Orwell 3.0: do więzienia za odmowę instalacji państwowego spyware’u, telefony zadziałają tylko po wylegitymowaniu się
Podejrzane okna logowania z Polyfill na stronach Toshiba i Muji. Analiza incydentu supply chain
TA4922 rozszerza globalne kampanie cyberprzestępcze i podnosi złożoność ataków
PCPJack przejął 230 serwerów chmurowych i zbudował ukrytą sieć przekaźników SMTP
Oszustwa wokół FIFA World Cup 2026 już działają: phishing, fałszywe bilety i malware bankowy
Podejrzane monity logowania z Polyfill na stronach Toshiba i Muji. Ryzyko supply chain wraca do front-endu
Fałszywy sklep wykorzystuje popularność Łatwoganga. Jak rozpoznać oszustwo?
Jak Proton wzmacnia ochronę przed phishingiem i przejęciem kont
Pakistańska grupa APT wykorzystuje Xeno RAT do cyberszpiegostwa przeciw afgańskiemu Ministerstwu Finansów
TA4922 rozszerza kampanie phishingowe na Europę i Afrykę, wykorzystując Atlas RAT, RomulusLoader i SilentRunLoader
Naruszenie danych w programie żywnościowym ONZ. Incydent objął około 600 tys. gospodarstw domowych w Gazie
Kali365 rozszerza zasięg: phishing-as-a-service omija MFA i uderza już nie tylko w Microsoft 365
Operacja Dragon Weave: chińska kampania phishingowa wymierzona w organizacje w Czechach i na Tajwanie
Rosnąca aktywność grup APT w Ameryce Łacińskiej zwiększa ryzyko dla administracji i infrastruktury krytycznej
Google DoubleClick wykorzystany do dostarczania DesckVB RAT w kampanii malspamowej
Uważaj na fałszywe maile z podszyciem pod Pocztę Polską. Oszuści masowo wyłudzają dane kart
Masz sprzęt Apple? Chwila nieuwagi i stracisz konto
Operacja Dragon Weave: wieloetapowy cyberatak wymierzony w organizacje w Czechach i na Tajwanie
Kali365 rozszerza ataki phishingowe i omija MFA przez nadużycie OAuth Device Code
Przeglądarka internetowa staje się nową linią frontu bezpieczeństwa AI
Usuwanie trojana z pomocą GDATA
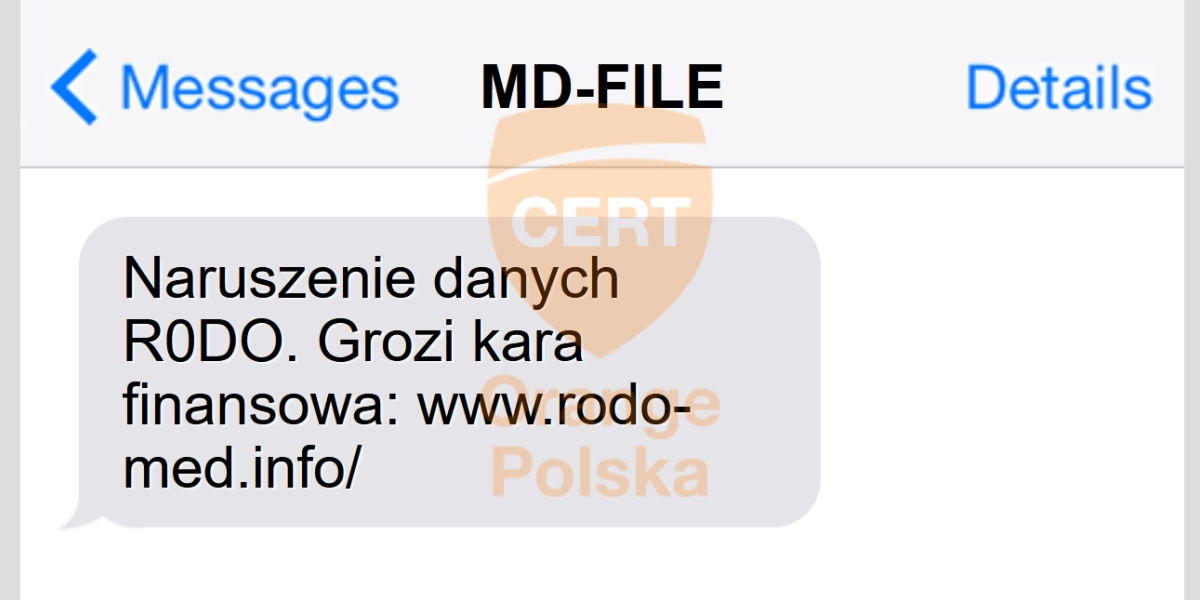
Phishing na lekarzy: fałszywy SMS o „naruszeniu RODO” wyłudza dane do Medfile
Operation Dragon Weave: chińsko powiązana kampania APT uderza w Czechy i Tajwan
Ataki brute force na konta Dashlane wywołały czasowe blokady użytkowników
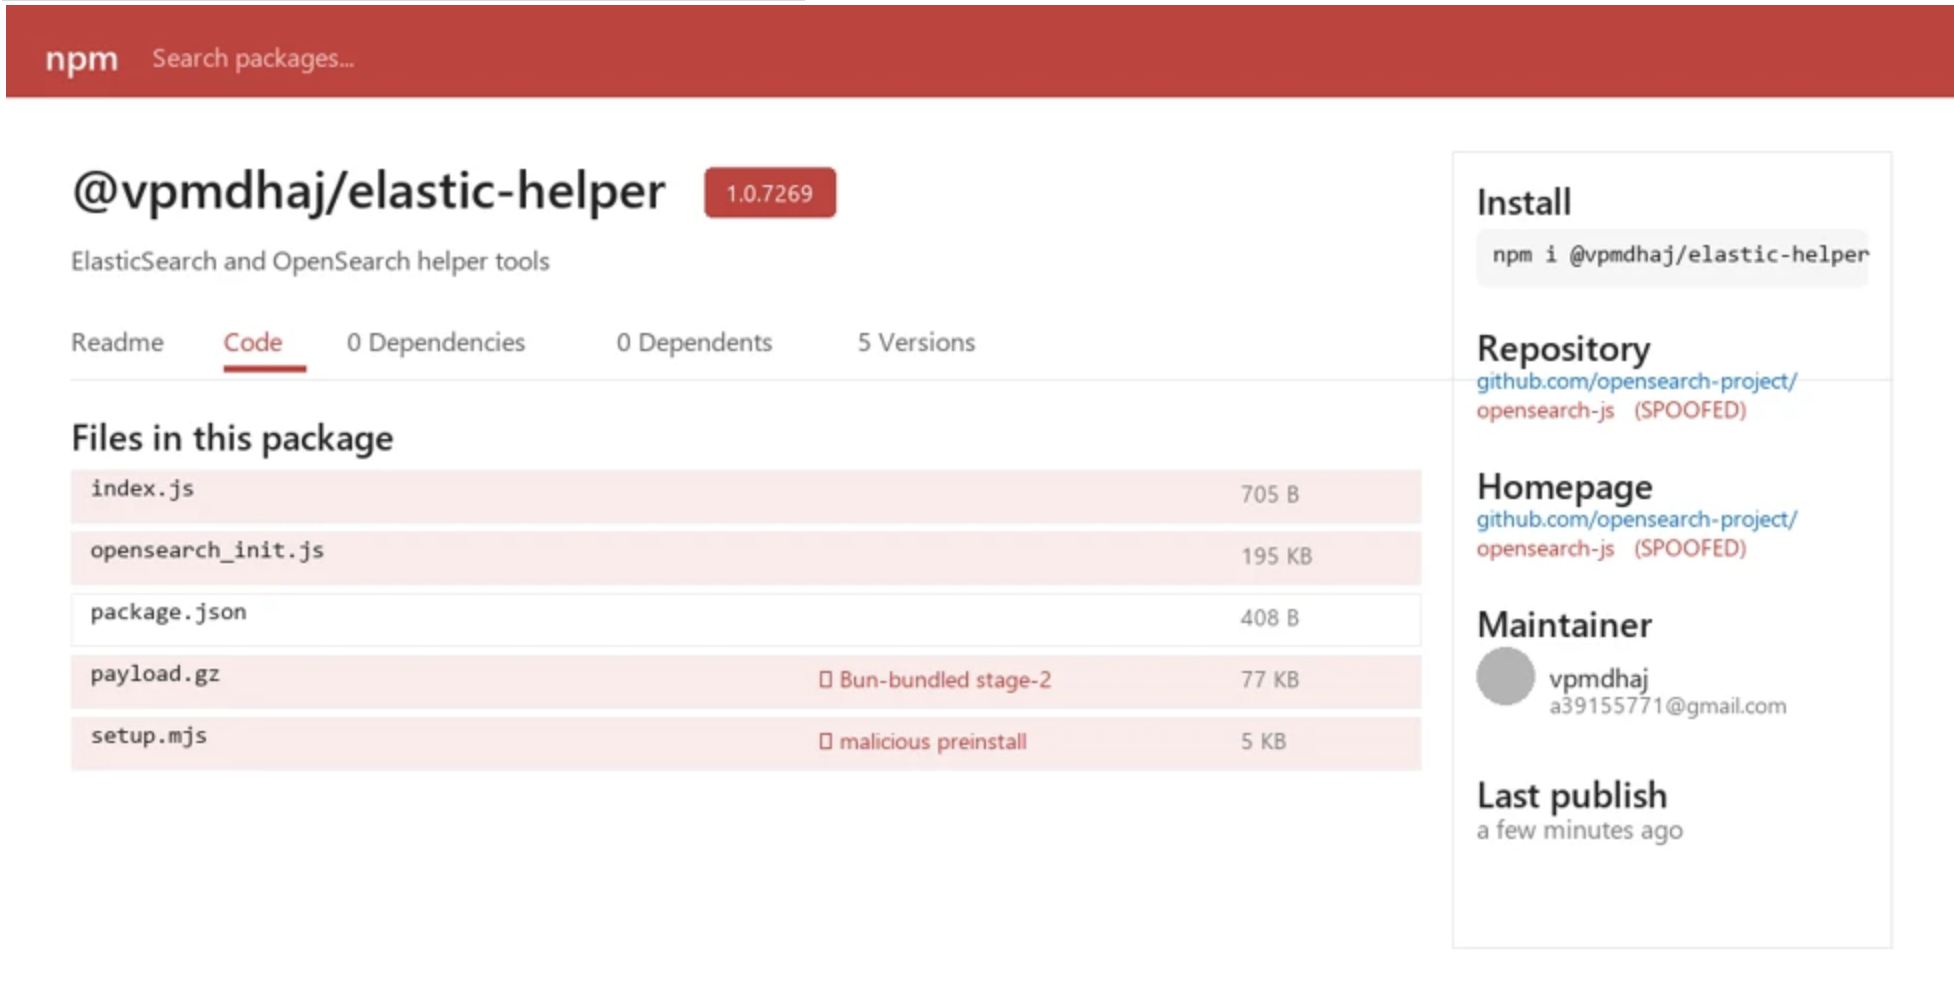
14 złośliwych pakietów npm podszywa się pod OpenSearch i Elastic
ChatGPhish: jak podatność w mechanizmie podsumowań ChatGPT tworzy nową powierzchnię phishingową
Kampania phishingowa przeciw użytkownikom Signal. Celem klucze odzyskiwania i historia rozmów
Naruszenie danych w Carnival: socjotechniczny atak ujawnił informacje blisko 6 mln klientów
Ten błąd kosztuje kierowców tysiące złotych. Zobacz, jak działa nowy przekręt na „mObywatela”
Ataki na użytkowników Signala. Ostrzeżenie z zagranicy
Fałszywy portal wizowy do Wielkiej Brytanii ujawnił ponad 100 tys. paszportów i zdjęć użytkowników
GREYVIBE wykorzystuje ChatGPT i Gemini do wsparcia cyberataków na cele związane z Ukrainą
FBI ostrzega przed fałszywymi stronami FIFA i oszustwami wokół Mistrzostw Świata 2026
Zatwierdź zwrot podatku w systemie PUESC – to oszustwo!
Kampania phishingowa z fałszywym zamówieniem zakupu wykorzystuje PDF-y do kradzieży poświadczeń
Chińscy operatorzy phishingowi stawiają na przechwytywanie poświadczeń w czasie rzeczywistym
FBI ostrzega przed Kali365: nowa platforma PhaaS przejmuje sesje Microsoft 365 i omija MFA
Wyciek ponad 600 tys. rekordów z litewskich rejestrów państwowych. Śledczy badają możliwy udział obcego państwa