×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Podatności i biuletyny
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Botnet AISURU/Kimwolf przeprowadza rekordowy atak ...
Patch Tuesday (luty 2026): Adobe łata 44 podatnośc...
ICS Patch Tuesday (luty 2026): Siemens, Schneider ...
SAP Security Patch Day (luty 2026): 26 nowych popr...
Microsoft łata 6 aktywnie wykorzystywanych zero-da...
ZeroDayRAT: nowy „komercyjny zestaw szpiegowski”, ...
CISA dodaje kolejną lukę w GitLab do katalogu KEV
Cyber Resilience Act (CRA) – Kompleksowy Przewodni...
Nowa kampania cyberszpiegowska. Grupa Amaranth-Dra...
Oddawałeś krew? Twoje zaświadczenie w IKP miało pr...
Łatajcie Cisco i F5! Wysoki stopień zagrożenia
CISA ostrzega: krytyczna luka RCE w SmarterMail (C...
AISURU/Kimwolf: botnet, który dobił do 31,4 Tbps —...
Cisco informuje o nowych podatnościach. (P26-046)
Microsoft publikuje aktualizację przeglądarki Micr...
Qualcomm – Biuletyn bezpieczeństwa 02/2026. (P26-0...
F5 Networks publikuje kwartalny przegląd podatnośc...
Krajobraz zagrożeń 28/01-04/02/2026
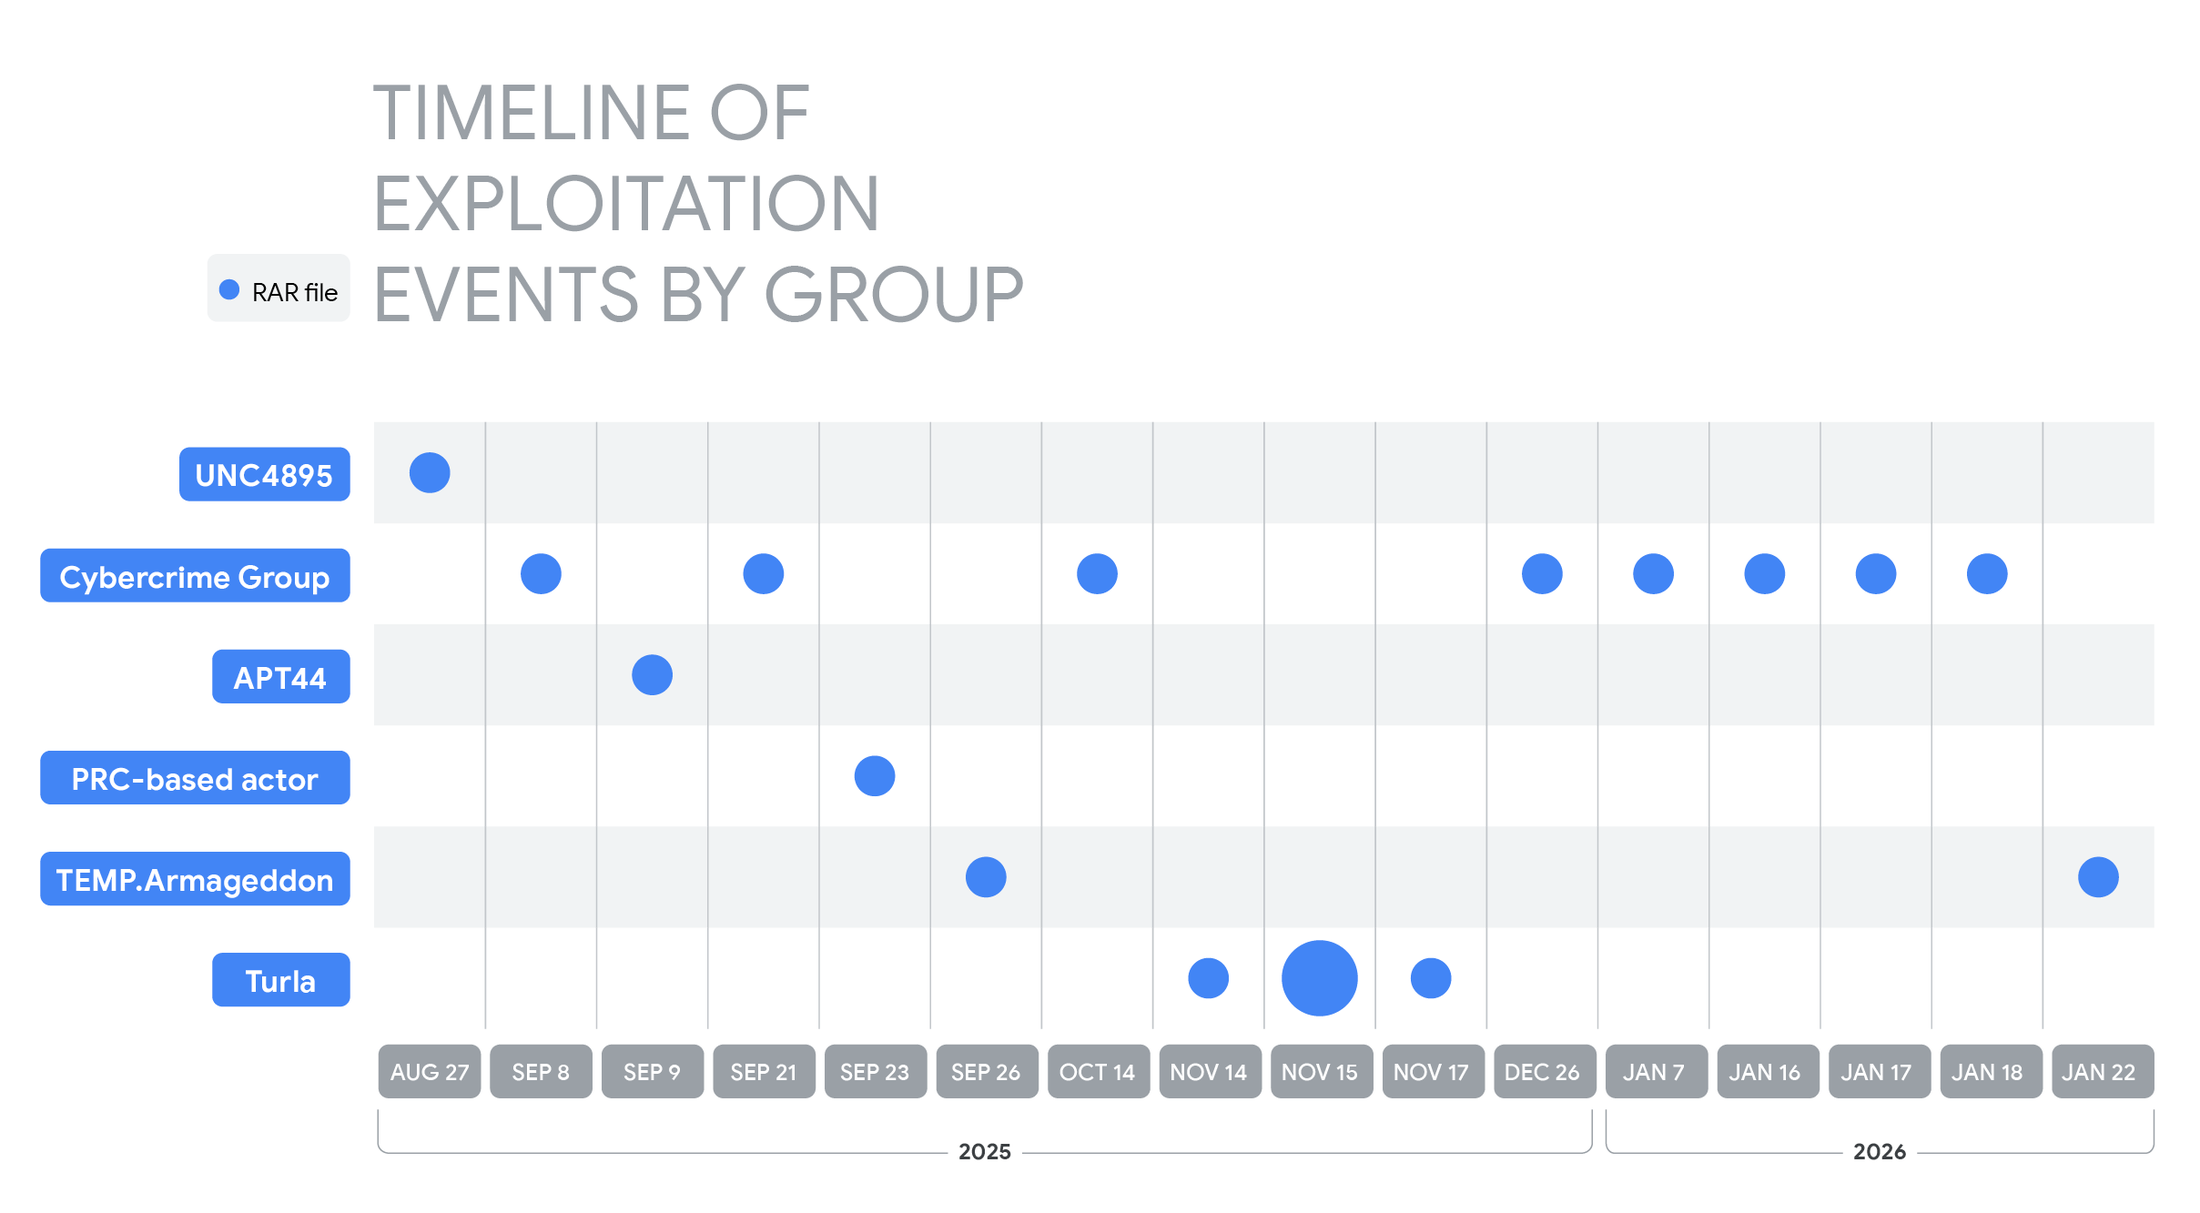
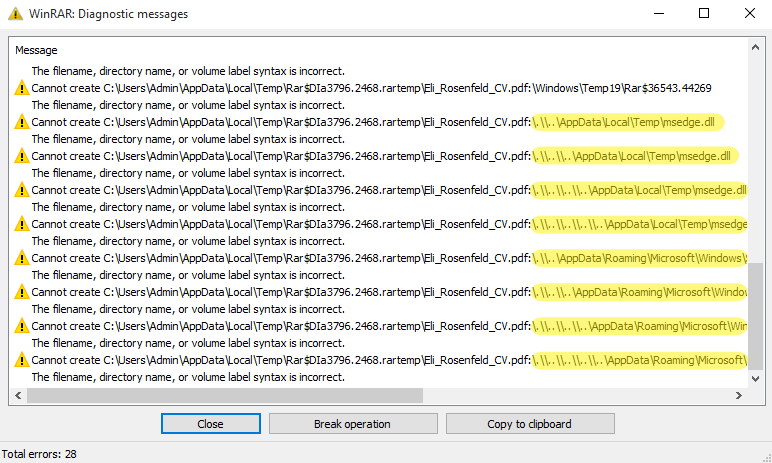
Podatność w WinRAR i infostealer w Pythonie
WatchGuard VPN dla Windows – poważna luka pozwala ...
Luka w Microsoft Office wykorzystana do szpiegostw...
Metro4Shell (CVE-2025-11953): krytyczna luka w Rea...
CISA ostrzega: krytyczna luka RCE w SolarWinds Web...
OpenClaw: luka CVE-2026-25253 umożliwia 1-klikowe ...
Rosyjscy hakerzy wykorzystują świeżo załataną lukę...
Podatność w aplikacji mObywatel na iOS
Amerykańskie serwery, awaria Profilu Zaufanego i o...
Exponowane instancje MongoDB wciąż padają ofiarą a...
Podatność w oprogramowaniu EAP Legislator
Krytyczna luka w produktach Cisco. Pilna aktualiza...
Zero-day w pakiecie Office wykorzystywany w atakac...
Aktywnie wykorzystywana, krytyczna luka w Cisco Un...
Łotwa: Rosja przez cały czas największym zagrożeni...
OpenSSL łata lukę wysokiej wagi mogącą prowadzić d...
ICS-CERT informuje o podatności w produktach firmy...
Google publikuje aktualizacje przeglądarki Chrome ...
Firma SolarWinds informuje o podatnościach w swoic...
Atak na polską hurtownię kwiatów. 0-day w milionow...
Uwzględnij WinRAR w swojej analizie ryzyka – reali...
Prompt injection w Google Gemini – jak można było ...
ICS-CERT informuje o nowych podatnościach w produk...
OpenSSL informuje o nowych podatnościach. (P26-033...
Mozilla publikuje nowe aktualizacje swoich produkt...
Microsoft informuje o krytycznej podatności w Offi...
WinRAR: podatność path traversal CVE-2025-8088 prz...
Ponad 6 tys. serwerów SmarterMail narażonych na au...
Krytyczna luka „sandbox escape” w vm2 dla Node.js ...
FG-IR-26-060 / CVE-2026-24858: krytyczne obejście ...
Microsoft łata aktywnie wykorzystywany 0-day w Off...
Niemal 800 tys. serwerów Telnet wystawionych na at...
Pierwsza
Poprzednia
28
29
30
31
32
33
34
Następna
Ostatnia
Popularne
To już trzeci wyciek danych medycznych Polaków w ciągu kilku...
4 dni temu
340
Twarze AI budzą większe zaufanie niż prawdziwe. Przerażające...
3 dni temu
189
ChatGPT ma już 1,2 mld użytkowników tygodniowo. OpenAI podaj...
3 dni temu
160
Edoardo Mantovani - [EN] Your Mediatek WiFi Chip's Secrets: ...
5 dni temu
127
Hosting za kilkadziesiąt złotych potrafi pozytywnie zaskoczy...
5 dni temu
121









 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
