×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Podatności i biuletyny
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Adobe Campaign Classic z krytycznymi lukami CVSS 1...
Trzy podatności CVSS 10.0 w ServiceNow
Langflow 1.8.4: podatność Path Traversal może prow...
Linksys E1200: nieuwierzytelnione wstrzyknięcie po...
CubeCart 6.7.4 z luką Stored XSS w panelu produktó...
CubeCart 6.7.4 z luką XSS w komunikatach GUI. CVE-...
CubeCart 6.7.4 z luką SQL Injection w module konse...
CubeCart 6.7.4: uwierzytelnione SQL Injection w pa...
C-MOR 6.0104: podatność Directory Traversal umożli...
Krytyczna luka w GiveWP umożliwia zdalne wykonanie...
CVE-2026-51133: podatność XSS w C-MOR Video Survei...
PaperCut łata krytyczne luki wykorzystywane w łańc...
Krytyczna luka Ruby on Rails pod ostrzałem atakują...
ServiceNow łata trzy krytyczne podatności typu cod...
Departament Sprawiedliwości USA koryguje komunikat...
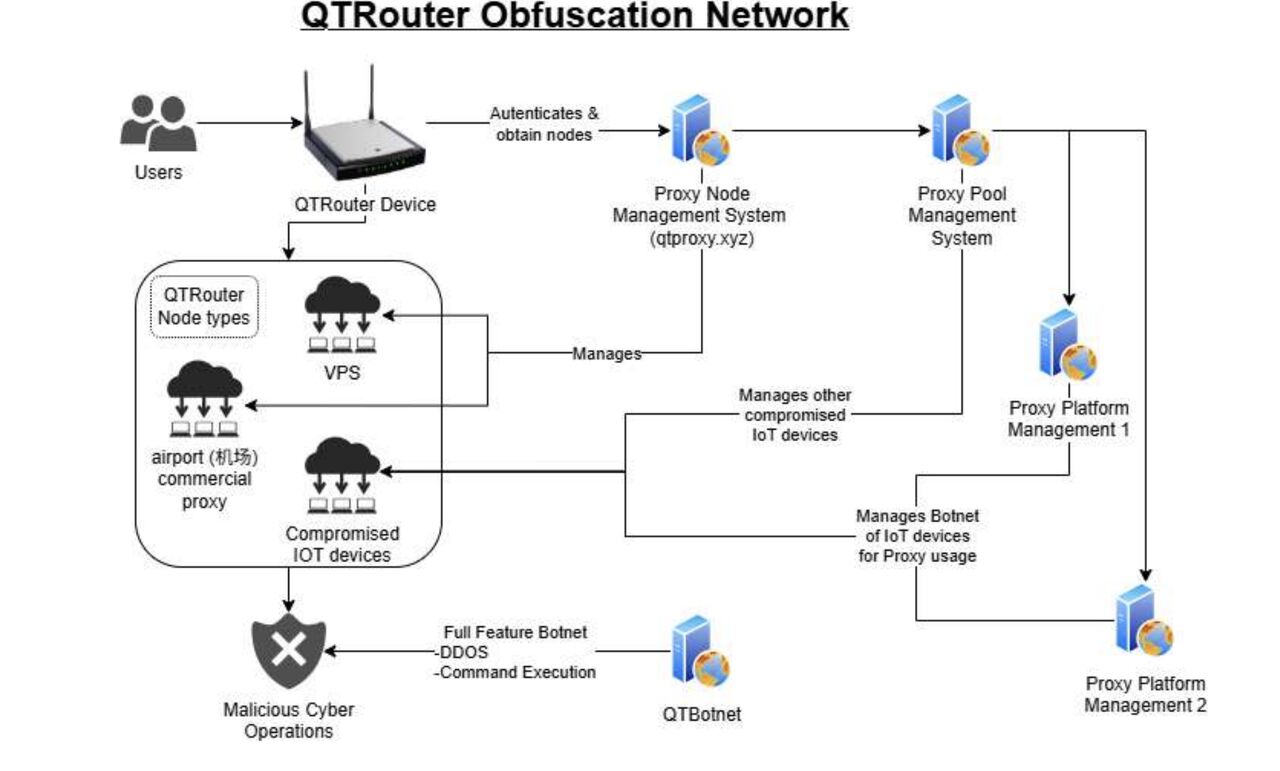
Chiny używają zhackowanych routerków domowych na c...
Krytyczna luka w Cosmos EVM wykorzystana po publik...
Krytyczne luki w Unitree G1 pozwalają na zdalne pr...
Łańcuch dwóch luk w PaperCut umożliwia zdalne wyko...
Pięć krytycznych luk w WordPressie zagraża przejęc...
Atak na filipińskie cele nuklearne i morskie: znan...
CISA rozszerza katalog KEV o luki w Red Hat, Linux...
CISA rozszerza katalog KEV o luki w ownCloud, jądr...
USA zaostrza nadzór nad zagranicznymi technologiam...
Frontier AI a cyberzagrożenia: zaawansowane modele...
Agenci AI wykorzystali lukę w jądrze Linuksa do es...
Routery ZBT z fabrycznymi backdoorami: krytyczne l...
Krytyczna luka w cPanel i WHM pozwala przejąć upra...
Firma Siemens informuje o nowych podatnościach w s...
GitLab publikuje aktualizacje dla swoich produktów...
Google publikuje aktualizacje przeglądarki Chrome ...
Krytyczna podatność w Ruflo pozwalała na przejęcie...
Podatności w oprogramowaniu dool
Dropshipping na Allegro ze Sky-Shop – od A do Z
Podatności programu TeamViewer. (P25-336)
NemoClaw i OpenClaw: błąd sieciowy w API Ollama um...
Masowy atak DDoS zakłócił działanie norweskich usł...
Chrome 152 usuwa 327 podatności bezpieczeństwa. Go...
Krytyczne luki w Kaltura mwEmbed umożliwiają odczy...
Krytyczna podatność RCE w Gitea aktywnie wykorzyst...
Adobe i Nvidia łatają dziesiątki krytycznych podat...
Ubiquiti łata trzy krytyczne luki w UniFi: zdalne ...
Podatność w oprogramowaniu GNU wget
CoSnitch: jedno kliknięcie wystarczyło, aby wysłać...
Krajobraz Zagrożeń – 24.08.2026
128 m pod Bombajem. Tym tunelem popłynie 400 mln l...
Podatności w oprogramowaniu routerów KAON PG5298A/...
Ktoś przejął 14 530 kamer Dahua
Cyberzagrożenia 2026 w liczbach: nowa podatność co...
Chińskie grupy APT wykorzystują podatność CVE-2026...
Pierwsza
Poprzednia
2
3
4
5
6
7
8
Następna
Ostatnia
Popularne
To już trzeci wyciek danych medycznych Polaków w ciągu kilku...
4 dni temu
340
Twarze AI budzą większe zaufanie niż prawdziwe. Przerażające...
3 dni temu
189
ChatGPT ma już 1,2 mld użytkowników tygodniowo. OpenAI podaj...
3 dni temu
160
Edoardo Mantovani - [EN] Your Mediatek WiFi Chip's Secrets: ...
5 dni temu
127
Hosting za kilkadziesiąt złotych potrafi pozytywnie zaskoczy...
5 dni temu
121











 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
