×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Ransomware
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Ponad 2 mld dol. okupu w 3 lata: co naprawdę pokaz...
LockBit 5: „nowa, bezpieczna domena bloga” i… błys...
Anubis RaaS: niedoceniane zagrożenie dla sektora m...
Jak chronić firmę przed atakami? Poznaj strategie ...
Inotiv: kradzież danych osobowych po ataku ransomw...
Askul wznawia ograniczone przyjmowanie zamówień po...
CodeRED wyłączony po ataku ransomware. Co się stał...
Benchmark infrastruktury, dynamiczna zmiana sposob...
DragonForce wskazuje nową ofiarę: Division 10 Inc....
Dlaczego Tradycyjny Backup Kapituluje Przed Ransom...
Asahi potwierdza wyciek danych ~2 mln osób po atak...
Cyberatak paraliżuje systemy IT kilku londyńskich ...
Qilin uderza przez łańcuch dostaw: włamanie do poł...
Sojusze gangów ransomware napędzają wzrost cyberpr...
Qilin ransomware na warsztacie: jak śledczy odtwor...
Sankcje USA, Wielkiej Brytanii i Australii uderzaj...
Nowy ISAC dla samorządów. Ma poprawić cyberbezpiec...
79% firm w Indiach doświadczyło ataku ransomware. ...
Checkout.com: incydent z „legacy” chmurą, próba sz...
Tajemnicze ransomware na Ubuntu, kontener Docker z...
Operacja Endgame, czyli Europol kontra cyberprzest...
Atak ransomware na Nevadę zaczął się miesiące wcze...
Gootloader wraca do gry: nowe sztuczki, szybka esk...
Atak na szwedzką infrastrukturę krytyczną. Firma S...
Ukraiński obywatel wydany z Irlandii do USA za udz...
Cyberatak na gminy. Sprawcy podszywają się pod min...
Lotniska w ogniu ataków hakerskich. Everest Group ...
Płatności okupu za ransomware spadły w III kw. 202...
Rosja „zarządza” cyberprzestępcami? Nowe ustalenia...
Wirusy komputerowe: groźny kod w natarciu
Everest ransomware bierze na siebie odpowiedzialno...
Szpitale, energetyka, rząd – serce Polski na sprze...
Microsoft unieważnia ponad 200 certyfikatów, by za...
Dairy Farmers of America potwierdza wyciek danych ...
Sotheby’s: incydent naruszenia danych z ekspozycją...
Giganci na celowniku. Scattered Lapsus$ Hunters ni...
Wyciek danych w Urzędzie Miejskim w Wadowicach
Ransomware: jak działa, jakie są zagrożenia i jak ...
Scattered Lapsus$ Hunters – sojusz trzech grup cyb...
Jaguar częściowo sparaliżowany po ataku. Milionowe...
Outsourcing w branży żywnościowej. Rola partnera f...
Krajobraz zagrożeń 15-21/09/25
HybridPetya – Ransomware omijający zabezpieczenie ...
Nowe metody grup ransomware. Nietypowy sposób wywi...
Windows 10 tak prędko nie odejdzie w zapomnienie
HybridPetya – nowy ransomware omijający UEFI Secur...
Lepiej zrozum TO zagrożenie zanim ONO zniszczy Two...
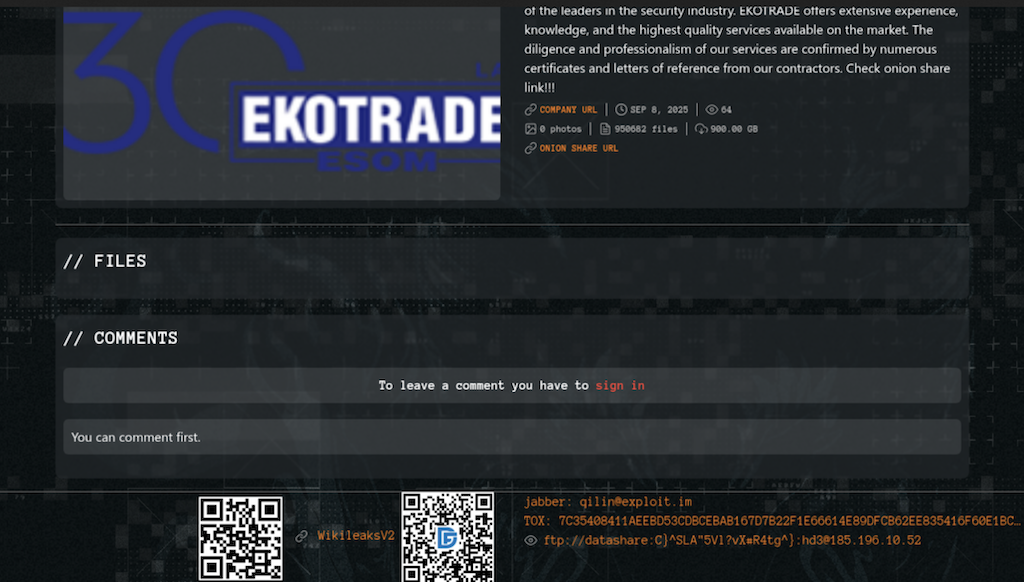
Wyciek danych w Ekotrade – co wiadomo i jakie mogą...
Wyciek danych pracowników Ekotrade
"Cyberbezpieczny Rząd". Zakończono podpisanie umów...
Pierwsza
Poprzednia
2
3
4
5
6
7
8
Następna
Ostatnia
Popularne
Oszustwo na doładowanie, jak dostawcy i kierowcy tracą pieni...
6 dni temu
104
Chiński model AI potrafi tworzyć exploity. Anthropic ostrzeg...
6 dni temu
102
Prawie 1400 cyberincydentów w ochronie zdrowia. CSIRT CeZ pr...
5 dni temu
95
MI5 ostrzega uczelnie: chiński MSS miał finansować badania p...
4 dni temu
90
Zatrzymanie domniemanego członka ShinyHunters w Jordanii moż...
4 dni temu
89














 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
