×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Ransomware
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Trendy w atakach ransomware
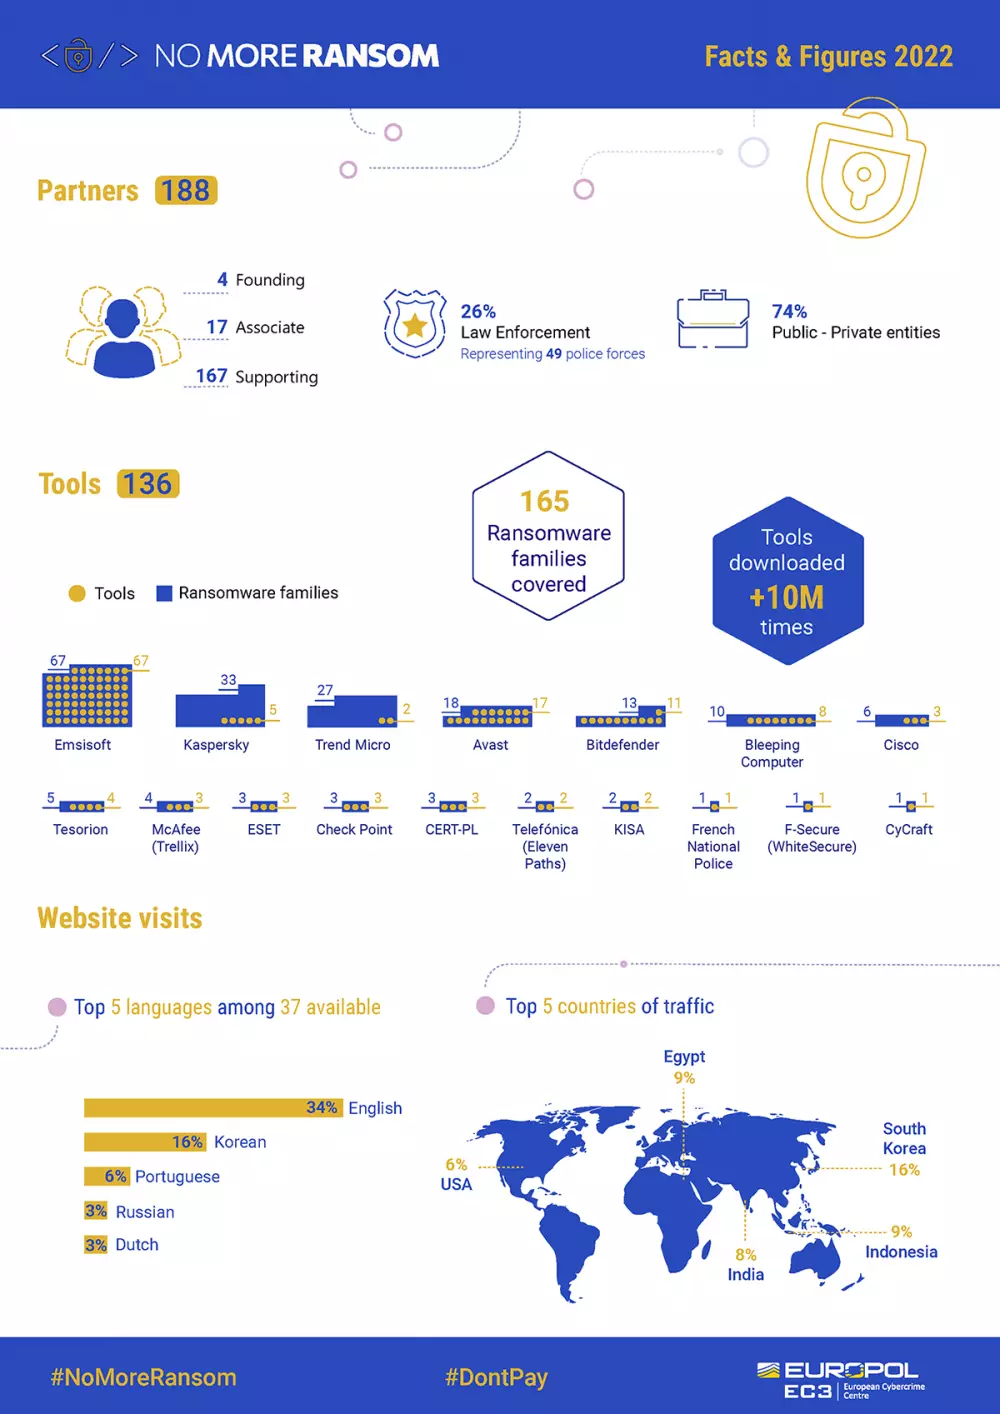
Projekt No More Ransom obchodzi szóste urodziny
Podsumowanie działalności "No More Ransom"
Kanadyjskie miasto padło ofiarą ataku ransomware L...
Ransomware w kolejnym urzędzie w Polsce (w tle rów...
Jak GootLoader zamienia WordPress w zombie SEO
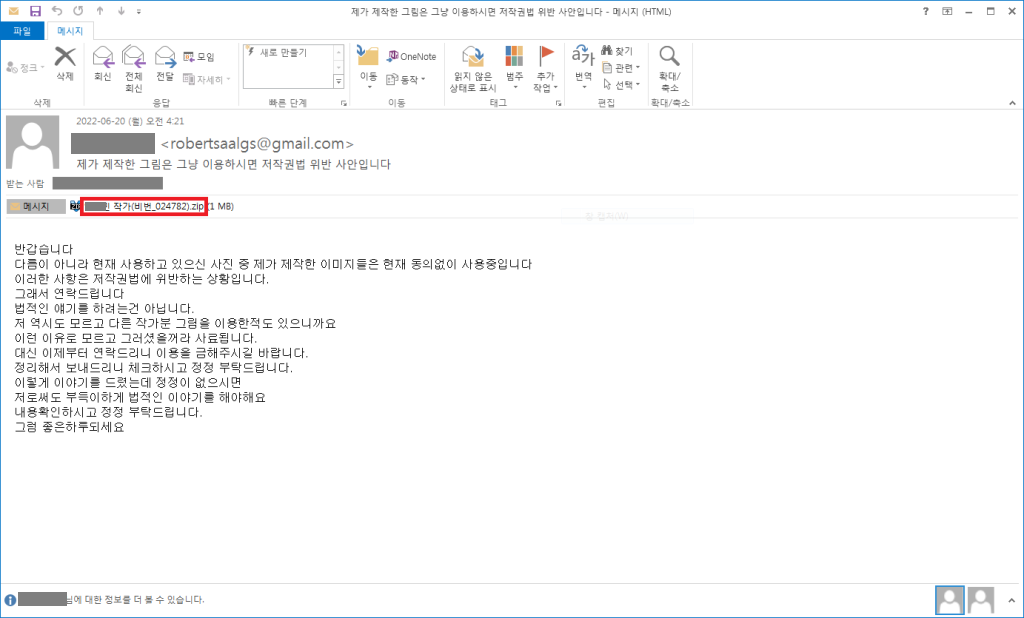
Uwaga na e-maile o naruszeniu praw autorskich! Ins...
Cyber, Cyber… – 235 – Raport (27.06.2022 r.) – Now...
Jak skutecznie i bez kosztów obronić się przed ran...
Rosjanie używają nowego systemu do atakowania inst...
Czy płacenie okupu jest legalne?
Czego uczą nas wycieki ransomware Conti i M0yv?
Backup w systemach Windows: jak działa i jak go pr...
Puk puk. Nadchodzi dobra zmiana!
Ransomware od podstaw – część 10, przyjmowanie pła...
Po co komu kradziony kod źródłowy Cyberpunka?
Ransomware od podstaw – część 9, informowanie użyt...
Ransomware od podstaw – część 8, zarządzanie kampa...
Case study: odzyskiwanie danych po ataku ransomwar...
Ransomware od podstaw – część 5, skalowanie kampan...
Jak planować, aby nie wpaść?
Trojan oraz ransomware w kampanii podszywającej si...
Atak Petya & Mischa
Mole ransomware: analiza i dekryptor
WannaCry Ransomware
Pierwsza
Poprzednia
11
12
13
14
Następna
Popularne
Była strona internetowa PO przejęta. Przerobione zdjęcia, Ka...
5 dni temu
125
Ty masz smart home, przestępcy się na tobie bogacą. Zmień to...
4 dni temu
115
Luka w PHP! PHPokalipsa! Strony www zagrożone! „Co robić?” –...
6 dni temu
103
Włoskie jezioro potrafi stworzyć gigantyczne tsunami. Ludzie...
4 dni temu
98
Nvidia zamieni Europę w robotyczną kolonię. Prezes odleciał
5 dni temu
94






 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
