×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Fałszywe aktualizacje Adobe i Zoom instalują Scree...
Fałszywy launcher Xeno dla Roblox rozprzestrzenia ...
Ataki Pass-ta-key ujawniają słaby punkt zsynchroni...
DOUBLECUP wykorzystuje ClickFix i steganografię w ...
ChainDrop: masowy atak na łańcuch dostaw npm infek...
Monitory LG i Alienware instalują niechciane oprog...
Unia inwestuje w scale-upy. 5 mld euro na ekspansj...
Jak zbudować system ostrzegania, który nie zawiedz...
Hotelowe Wi-Fi na celowniku rosyjskich hakerów
Wiem, gdzie przeniosłeś numer. I wcale się nie dzi...
Rafał Szarzyński: „One Sharp to nie integracja dwó...
Wnioski po dziesiątkach ataków na wodociągi w Minn...
Żabka potężnie zhakowana. Zmieńcie hasła, zanim bę...
Jeden SMS i niedostępność serwisu gov.pl – efekt a...
Atak hakerski na sieć polskich placówek zdrowotnyc...
Cyberataki nie wybierają. Mastercard wyjaśnia, dla...
Azure Private Endpoints i architektura DNS: Jak be...
Poseł kliknął w podejrzany link. Teraz wszyscy uda...
Co świadczy o odporności algorytmu Argon2 na ataki...
Phishing-resistant MFA. Dlaczego tradycyjne kody S...
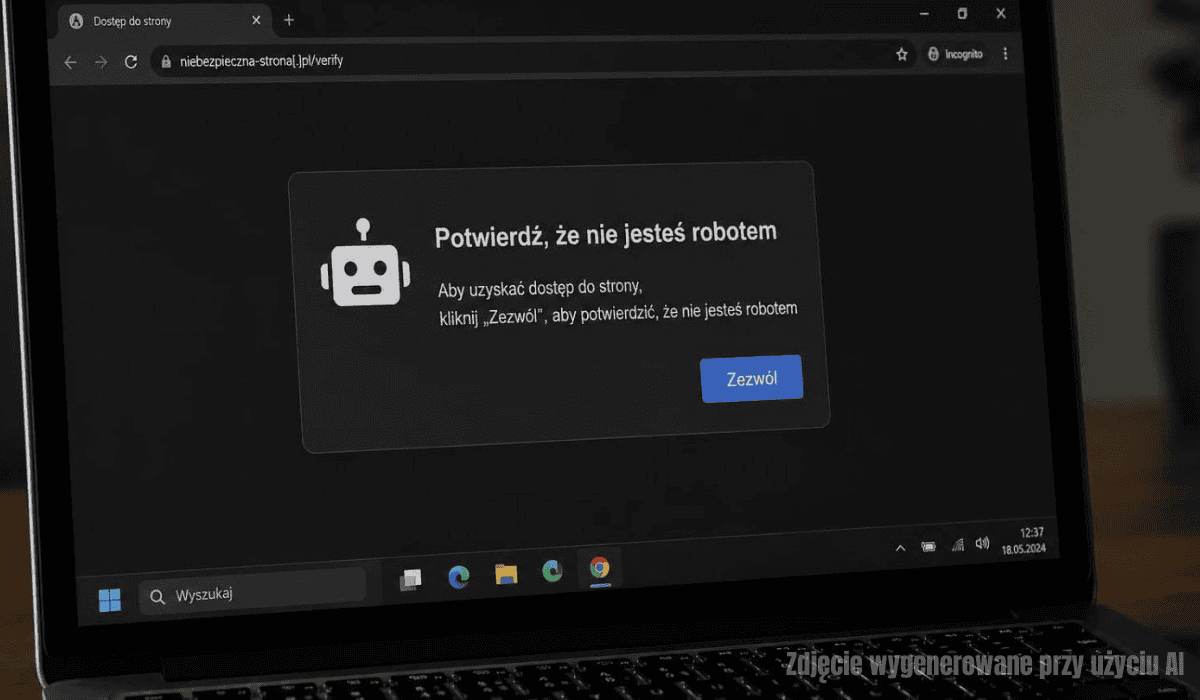
„Potwierdź, iż nie jesteś robotem”. Uwaga na fałsz...
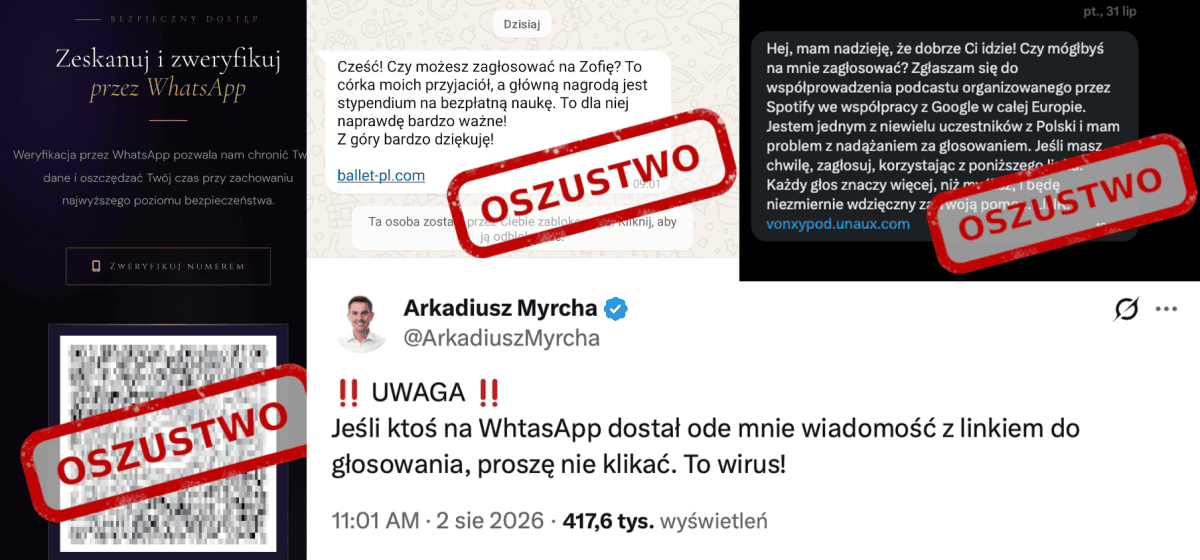
Fala przejęć kont na WhatsAppie. Znane polskie naz...
Dlaczego LDAP ma ponad 30 lat, a przez cały czas n...
Jesteśmy zgubieni? Czyli o porażce Alertu RCB i po...
Hakerzy weszli do szkół i policji. Zabrali 740 tys...
Ojciec znowu wysłał mi ofertę wiertarki za 100 zł....
OctLurk i SilkLurk uderzają w rządy Azji Centralne...
Przejęte hotelowe Wi‑Fi rozsyła fałszywe aktualiza...
CISA aktualizuje wytyczne SBOM: więcej danych, wię...
Arch Linux czasowo wyłącza adopcję pakietów AUR po...
Zatruty skrypt Adform podmieniał adresy portfeli k...
KSC bez Lokalnych Centrów Cyberbezpieczeństwa będz...
INTERPOL i I-GRIP przyspieszają blokowanie przelew...
SilverFox uderza w japońskiego producenta: ValleyR...
Kampania malvertising na macOS wykorzystuje fałszy...
HollowFrame i Matryoshka: wieloetapowy spear-phish...
Raport z Chin: Projekt ustawy UE dot. cyberbezpiec...
Szósty odcinek Retro-podcastu Informatyka Zakładow...
Miliony na cyberbezpieczeństwo: Rusza najważniejsz...
Już nie będę musiał wyłączać i włączać przeglądark...
Z pamiętnika admina #1: Ticket, który bardzo chcia...
Miliony Polaków dostaną nowe liczniki prądu. Co si...
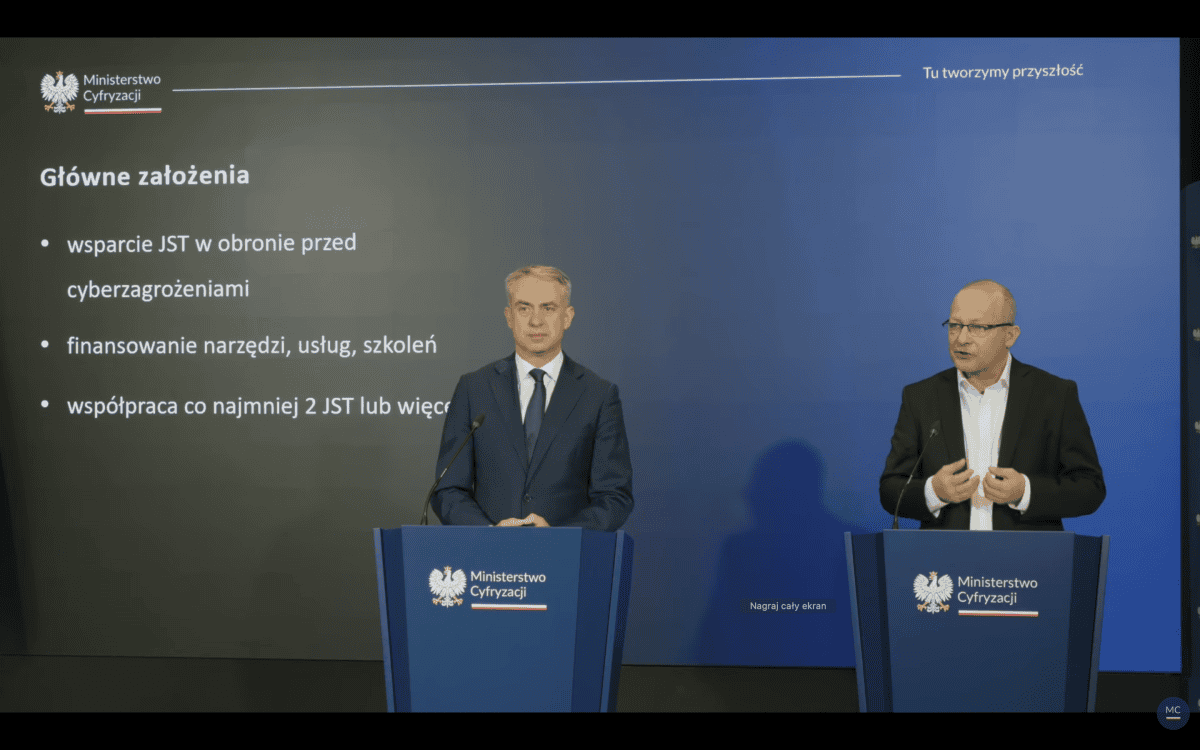
Samorządy połączą siły przeciw cyberatakom. Rusza ...
Zarząd Fundacji Bezpieczna Cyberprzestrzeń został ...
Niepokojąca mapa zagrożeń. Polska też na niej jest...
Rząd wysłał poradnik bezpieczeństwa SMS-em i spara...
Jak zhakowane publiczne bramki Wi-Fi używane są do...
Wysłali niewinnego kolesia na 18 miesięcy do więzi...
Alarm i kamery podłączone do sieci – jak nie stać ...
Cyberbezpieczne wakacje – chroń swoje dane podczas...
Pierwsza
Poprzednia
8
9
10
11
12
13
14
Następna
Ostatnia
Popularne
Revolut potwierdza wyciek danych. Oszuści podszyli się pod s...
6 dni temu
83
Zespoły bezpieczeństwa przegrywają wyścig z agentami AI. Now...
5 dni temu
80
Revolut ujawnia naruszenie danych: wyciekły informacje finan...
5 dni temu
80
Klikasz w link, a tam twoje zdjęcia i dane. Nowy przekręt „n...
4 dni temu
73
[Niezbędnik AI Przedsiębiorcy] Wspólne dla całej UE prawo tw...
2 dni temu
72














 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
