×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Ukryty backdoor w 20 modelach routerów Zbtlink umo...
Cyberbezpieczeństwo ochrony zdrowia staje się kwes...
Destrukcyjne cyberataki na systemy OT rosnącym zag...
Ukryta poprawka bezpieczeństwa w sterownikach hamu...
Levi Strauss ujawnia incydent cyberbezpieczeństwa ...
TeamPCP i ataki na Redis: od kampanii z 2020 roku ...
Prawie 800 złośliwych pakietów npm rozprowadzało w...
Dwa łańcuchy ataków z H1 2026: przejęte e-maile, m...
Uwaga rodzice! Smartwatche dla dzieci mają poważne...
Alert. Masowo hackują sieci WiFi w hotelach / kawi...
Oszustwa na Booking i Airbnb – na co uważać?
Telegram na chwilę usunięty z AppStore
FrigidStealer. Nowy złodziej na macOS omija Gateke...
Im wcześniejszy debiut w sieci, tym gorsze oceny? ...
Twoje dane na wyciągnięcie kursora. Bo przyoszczęd...
Polscy eksperci wyznaczają standardy bezpieczeństw...
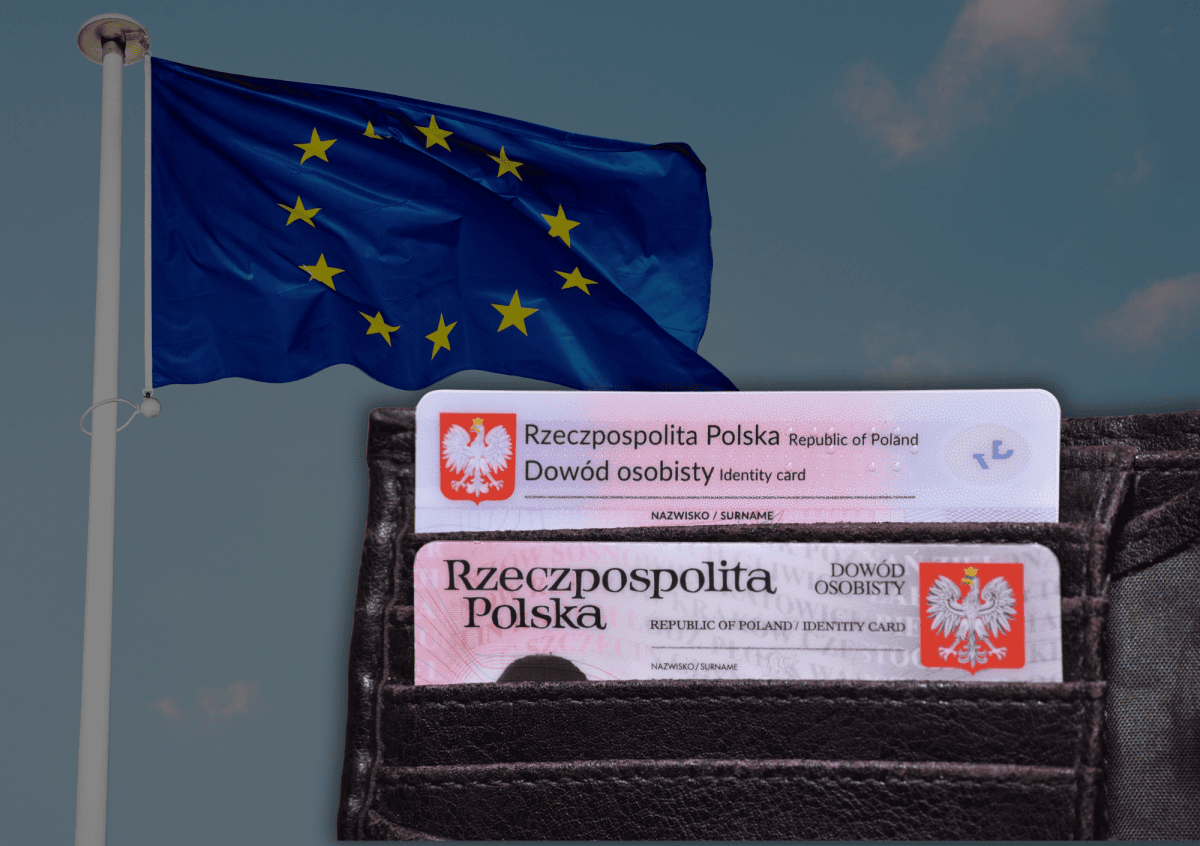
Nie zalogowałem się do mObywatela i dokumenty mi w...
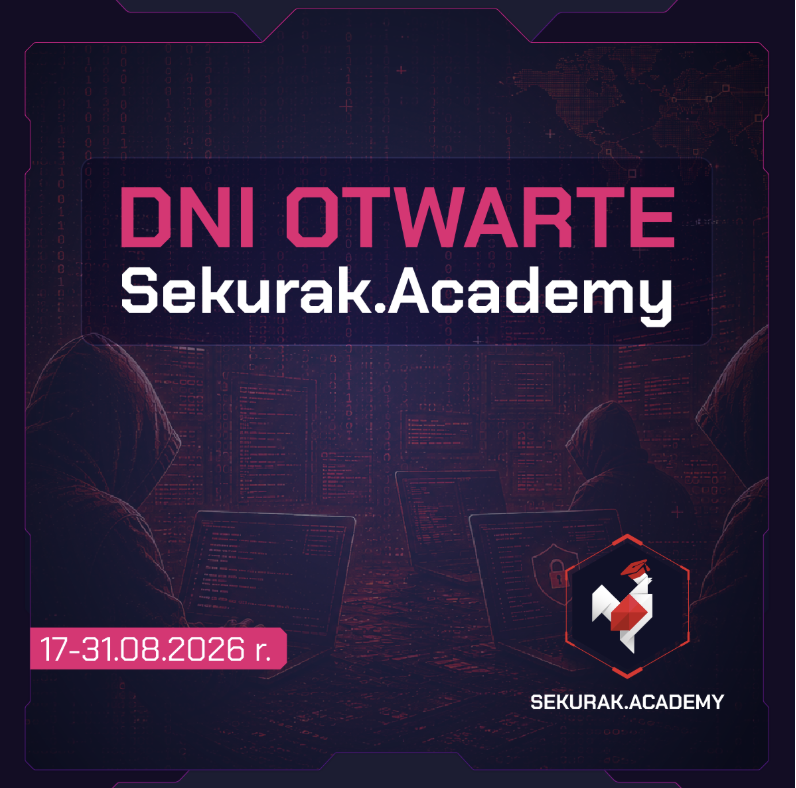
Dni Otwarte Sekurak.Academy – darmowe szkolenia i ...
Rosjanie wykradają e-maile ciekawym atakiem XSS. A...
Łatwo znajdziesz miejsce na Perseidy. Pomogą mapy ...
Poważne luki w WordPressie. Możliwość wystąpienia ...
Od AI do cyberbezpieczeństwa. Europa zmienia prior...
Białe plamy przez cały czas na mapie Polski. NIK k...
Presja ataków i nowego prawa. Twój biznes potrzebu...
Chmura i SaaS coraz częściej na celowniku cyberprz...
Atak agent-to-agent w Gemini ADK ujawnił sekrety i...
AI przyspiesza eksploatację podatności i ataki na ...
Google usuwa trzy workflowy ADK po wykryciu łańcuc...
18 złośliwych pakietów npm atakuje użytkowników na...
Fałszywe aktualizacje Adobe i Zoom instalują Scree...
Fałszywy launcher Xeno dla Roblox rozprzestrzenia ...
Ataki Pass-ta-key ujawniają słaby punkt zsynchroni...
DOUBLECUP wykorzystuje ClickFix i steganografię w ...
ChainDrop: masowy atak na łańcuch dostaw npm infek...
Unia inwestuje w scale-upy. 5 mld euro na ekspansj...
Jak zbudować system ostrzegania, który nie zawiedz...
Hotelowe Wi-Fi na celowniku rosyjskich hakerów
Rafał Szarzyński: „One Sharp to nie integracja dwó...
Wnioski po dziesiątkach ataków na wodociągi w Minn...
Jeden SMS i niedostępność serwisu gov.pl – efekt a...
Atak hakerski na sieć polskich placówek zdrowotnyc...
Cyberataki nie wybierają. Mastercard wyjaśnia, dla...
Azure Private Endpoints i architektura DNS: Jak be...
Co świadczy o odporności algorytmu Argon2 na ataki...
Phishing-resistant MFA. Dlaczego tradycyjne kody S...
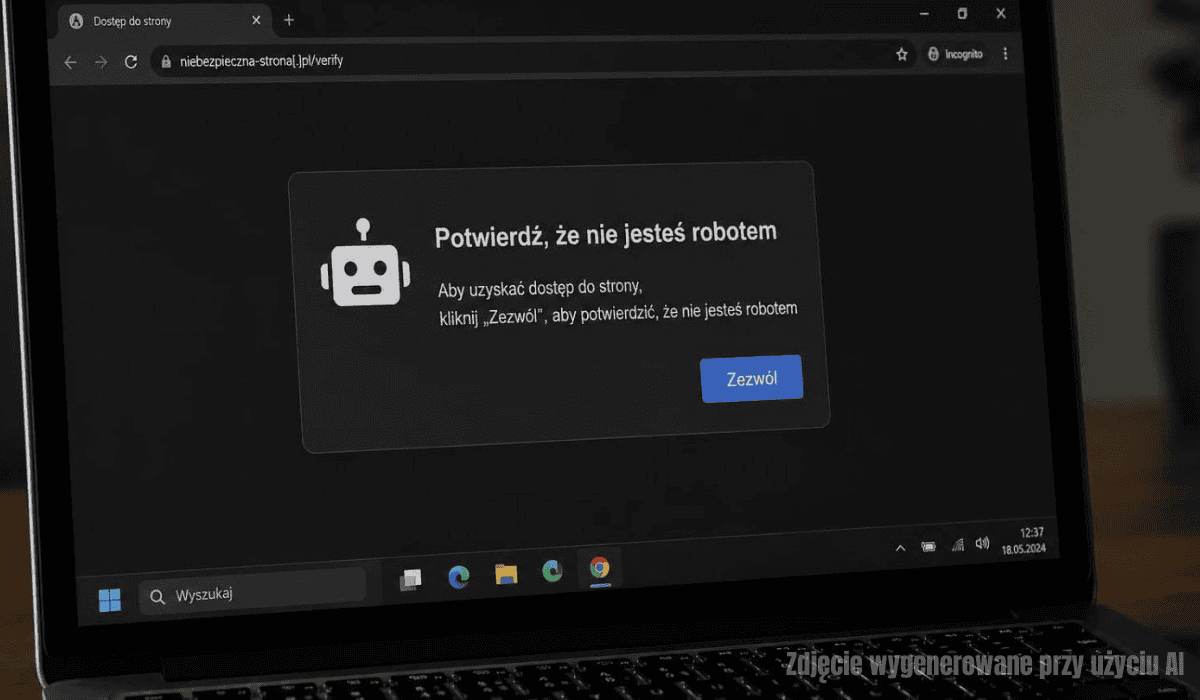
„Potwierdź, iż nie jesteś robotem”. Uwaga na fałsz...
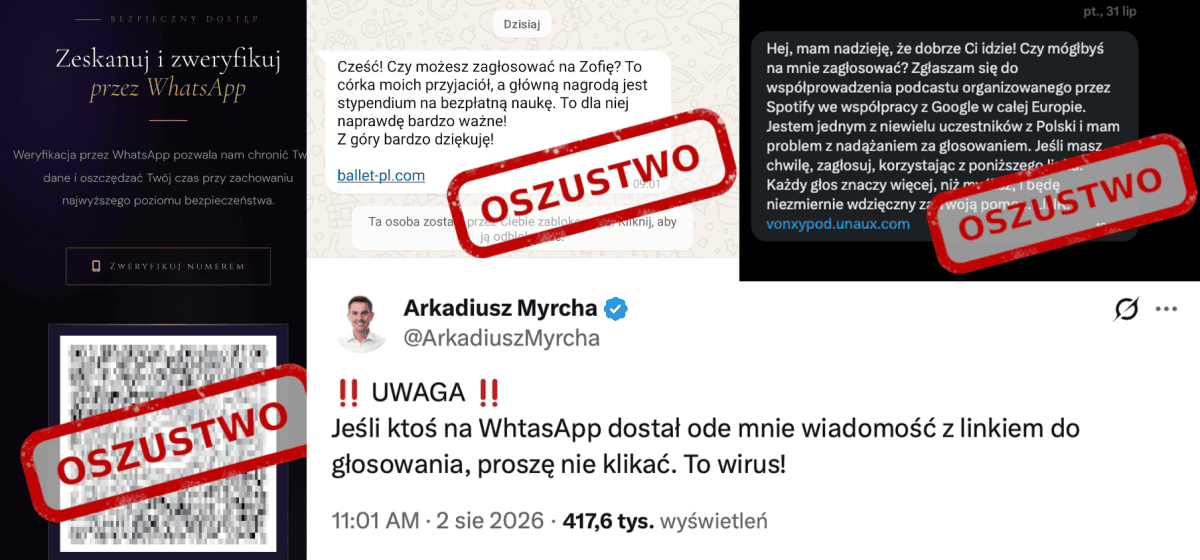
Fala przejęć kont na WhatsAppie. Znane polskie naz...
Dlaczego LDAP ma ponad 30 lat, a przez cały czas n...
Jesteśmy zgubieni? Czyli o porażce Alertu RCB i po...
OctLurk i SilkLurk uderzają w rządy Azji Centralne...
Pierwsza
Poprzednia
15
16
17
18
19
20
21
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99















 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
