×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Kampanie ClickFix coraz częściej infekują macOS in...
USA formalizują autoryzowany „hack back” sektora p...
Naruszenie danych w Beacon CRM dotknęło ponad 1000...
Naruszenie danych klientów Trezor po incydencie u ...
Trivy, a nie LiteLLM, stał za kompromitacją ponad ...
Dlaczego WhatsApp nie ma Biura Obsługi Klienta
Kiedy Excel przestaje wystarczać? Dlaczego system ...
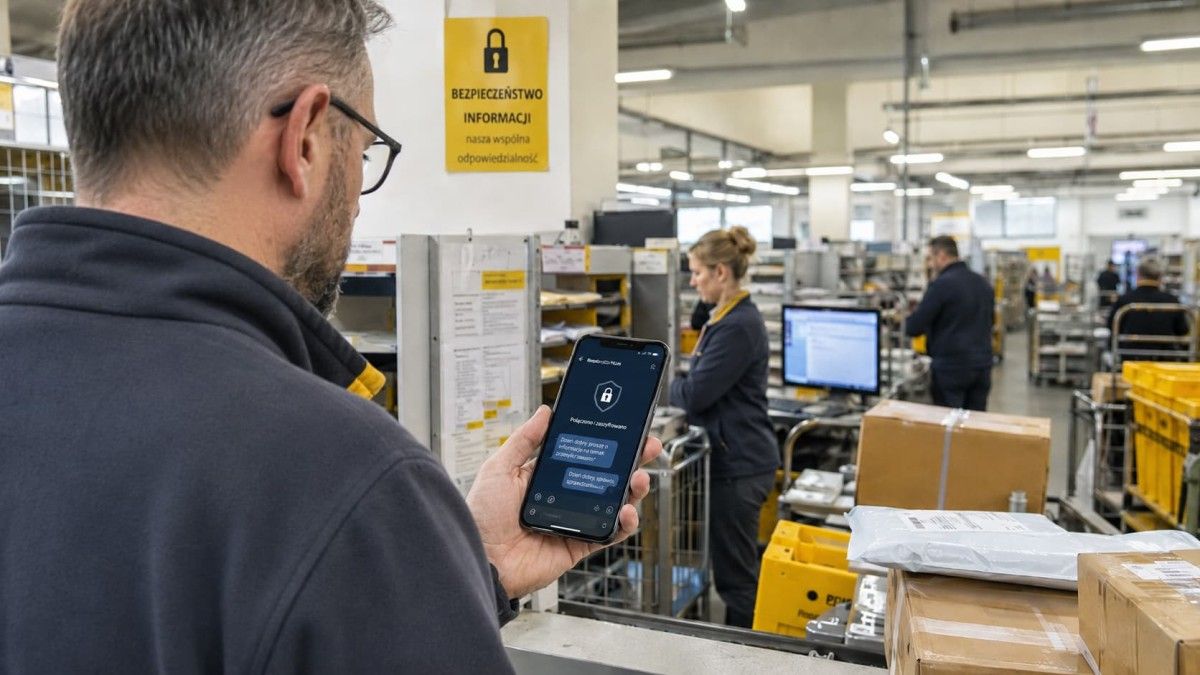
Koniec testów. Rządowy komunikator zostaje w Poczc...
Lipiec 2026: Malware kontra mechanizmy ochrony
Myśliwce NATO strzelały nad Łotwą. Obiekt wleciał ...
Aktualizacja Windows 26H2 wydłuży wsparcie o rok
Cyberbezpieczeństwo w centrum technologicznej tran...
Ogromny wyciek danych milionów Polaków. Skradziono...
Czym jest MyDr, źródło potężnego wycieku? Nigdy o ...
Nowość w Chrome może uratować twoje konto. Nie trz...
Cyberprzestępcy wykorzystują AI do wyszukiwania no...
Cyberatak na Ceva Logistics zakłócił operacje maga...
FBI ostrzega przed przejęciami kont w celu kradzie...
SpyNote i WindRelay na Androidzie: malware wyłudza...
Cyberbezpieczeństwo małej firmy w 2026 — od czego ...
Wyciekły PESEL-e 19 mln Polaków. Potężny cyberatak...
Cyberskandal! Przestępcy mają połowę Polaków „na w...
Rząd Tuska zwołuje pilne posiedzenie. Doszło do po...
Incydent w MyDr. Gawkowski: zwołałem Połączone Cen...
Bez znajomości hasła można zalogować się do ShareP...
Wearable IoT jako furtka dla ataków
Analiza 5️⃣ wykresów spółek zagranicznych – Intera...
Karta SIM może przejąć telefon. Nie musisz choćby ...
Hakerzy twierdzą, iż ukradli dane ponad 18 milionó...
Cyberatak na szwajcarską administrację. Przejęto d...
DevOps na celowniku: Jak socjotechnika omija firew...
ZUS padł ofiarą ataku hakerów. Jego aplikacje całk...
ZUS zaatakowany. Nie próbuj wchodzić na stronę
Krajobraz Zagrożeń – 10.08.2026
Jak bezpiecznie korzystać z bankowości elektronicz...
Jak Active Directory zdominowało sieci firmowe
W tym roku na urlopie nie łączę się z hotelowym Wi...
Różnica w parsowaniu HTML może doprowadzić do RCE ...
Ataki CSS na webmail i narzędzia AI: nowe ryzyko p...
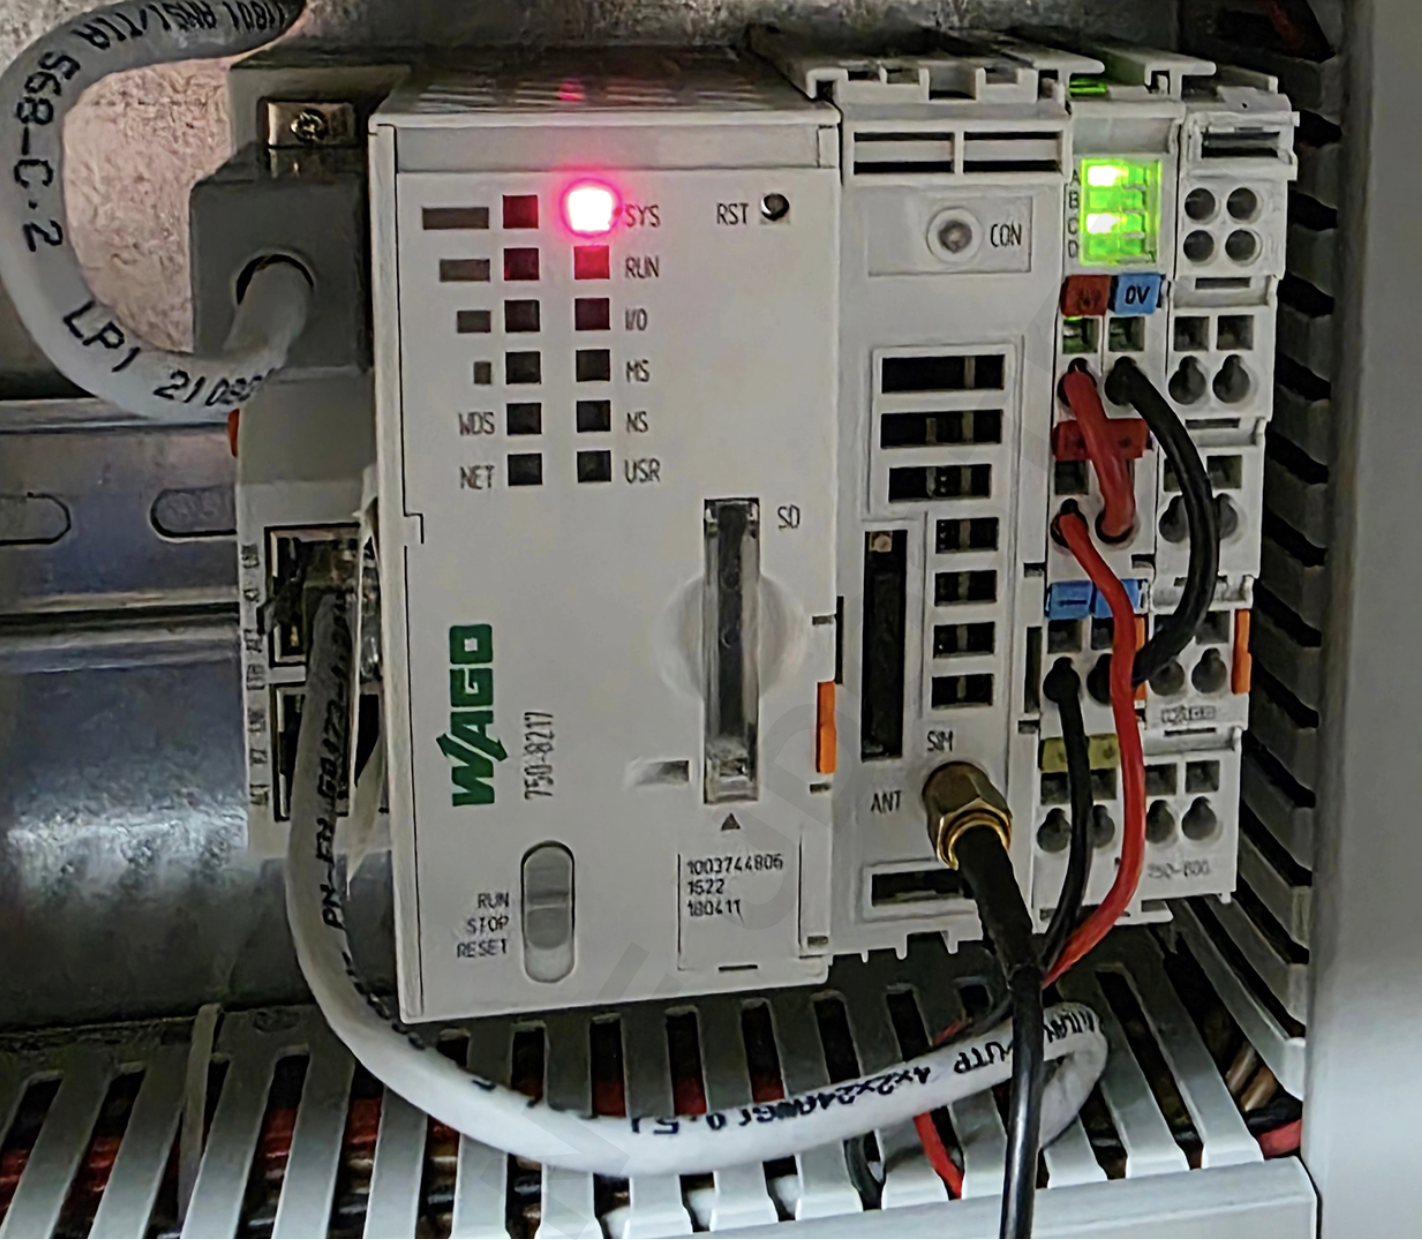
Zhakowano polską elektrociepłownię. Pierwszy tego ...
Do 3 października trzeba zarejestrować się w Krajo...
ClickFix na macOS dostarcza stealer zdolny do opró...
Chiny wszczynają przegląd cyberbezpieczeństwa prod...
Prawie 800 złośliwych pakietów npm rozprowadzało w...
Atak na TrueConf: przejęte instalatory klienta wyk...
Skuteczny atak na elektrociepłownię w Polsce. W wy...
Nowa ofiara grudniowego ataku na polską energetykę...
Uzupełnienie raportu z incydentu w sektorze energi...
Meta i incydent ucieczki modelu AI z sandboxa podc...
Cyberataki na ochronę zdrowia i NGO: jakie lekcje ...
Pierwsza
Poprzednia
14
15
16
17
18
19
20
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99















 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
